なぜ「意図」から考えるのか
Mandiant(Google Cloud)のオンライン講座「Inside the Mind of an APT」は、マルウェアではなく国家の優先事項から脅威を考えるよう教えています。Google Cloud(英語)。考え方は単純です。政府の優先事項が、攻撃者をどの組織に向かわせ、侵入後に何をさせるかを決めます。制裁を受けている国は外貨獲得を命じ、技術や軍事で追いつきたい国は研究成果の窃取を命じます。守る側は自社が最も大切にするものを守りがちですが、攻撃者の狙いがそこにあるとは限りません。
講座が重点を置くのは、Mandiantが「ビッグ4」と呼ぶ中国、ロシア、イラン、北朝鮮です。この記事では同じ考え方を、2025年12月から2026年10月までの公表情報に当てはめます。国ごとに、何を求め、誰を狙い、どこから入ったかを整理し、日本の組織の検知と対策にどうつながるかを示します。
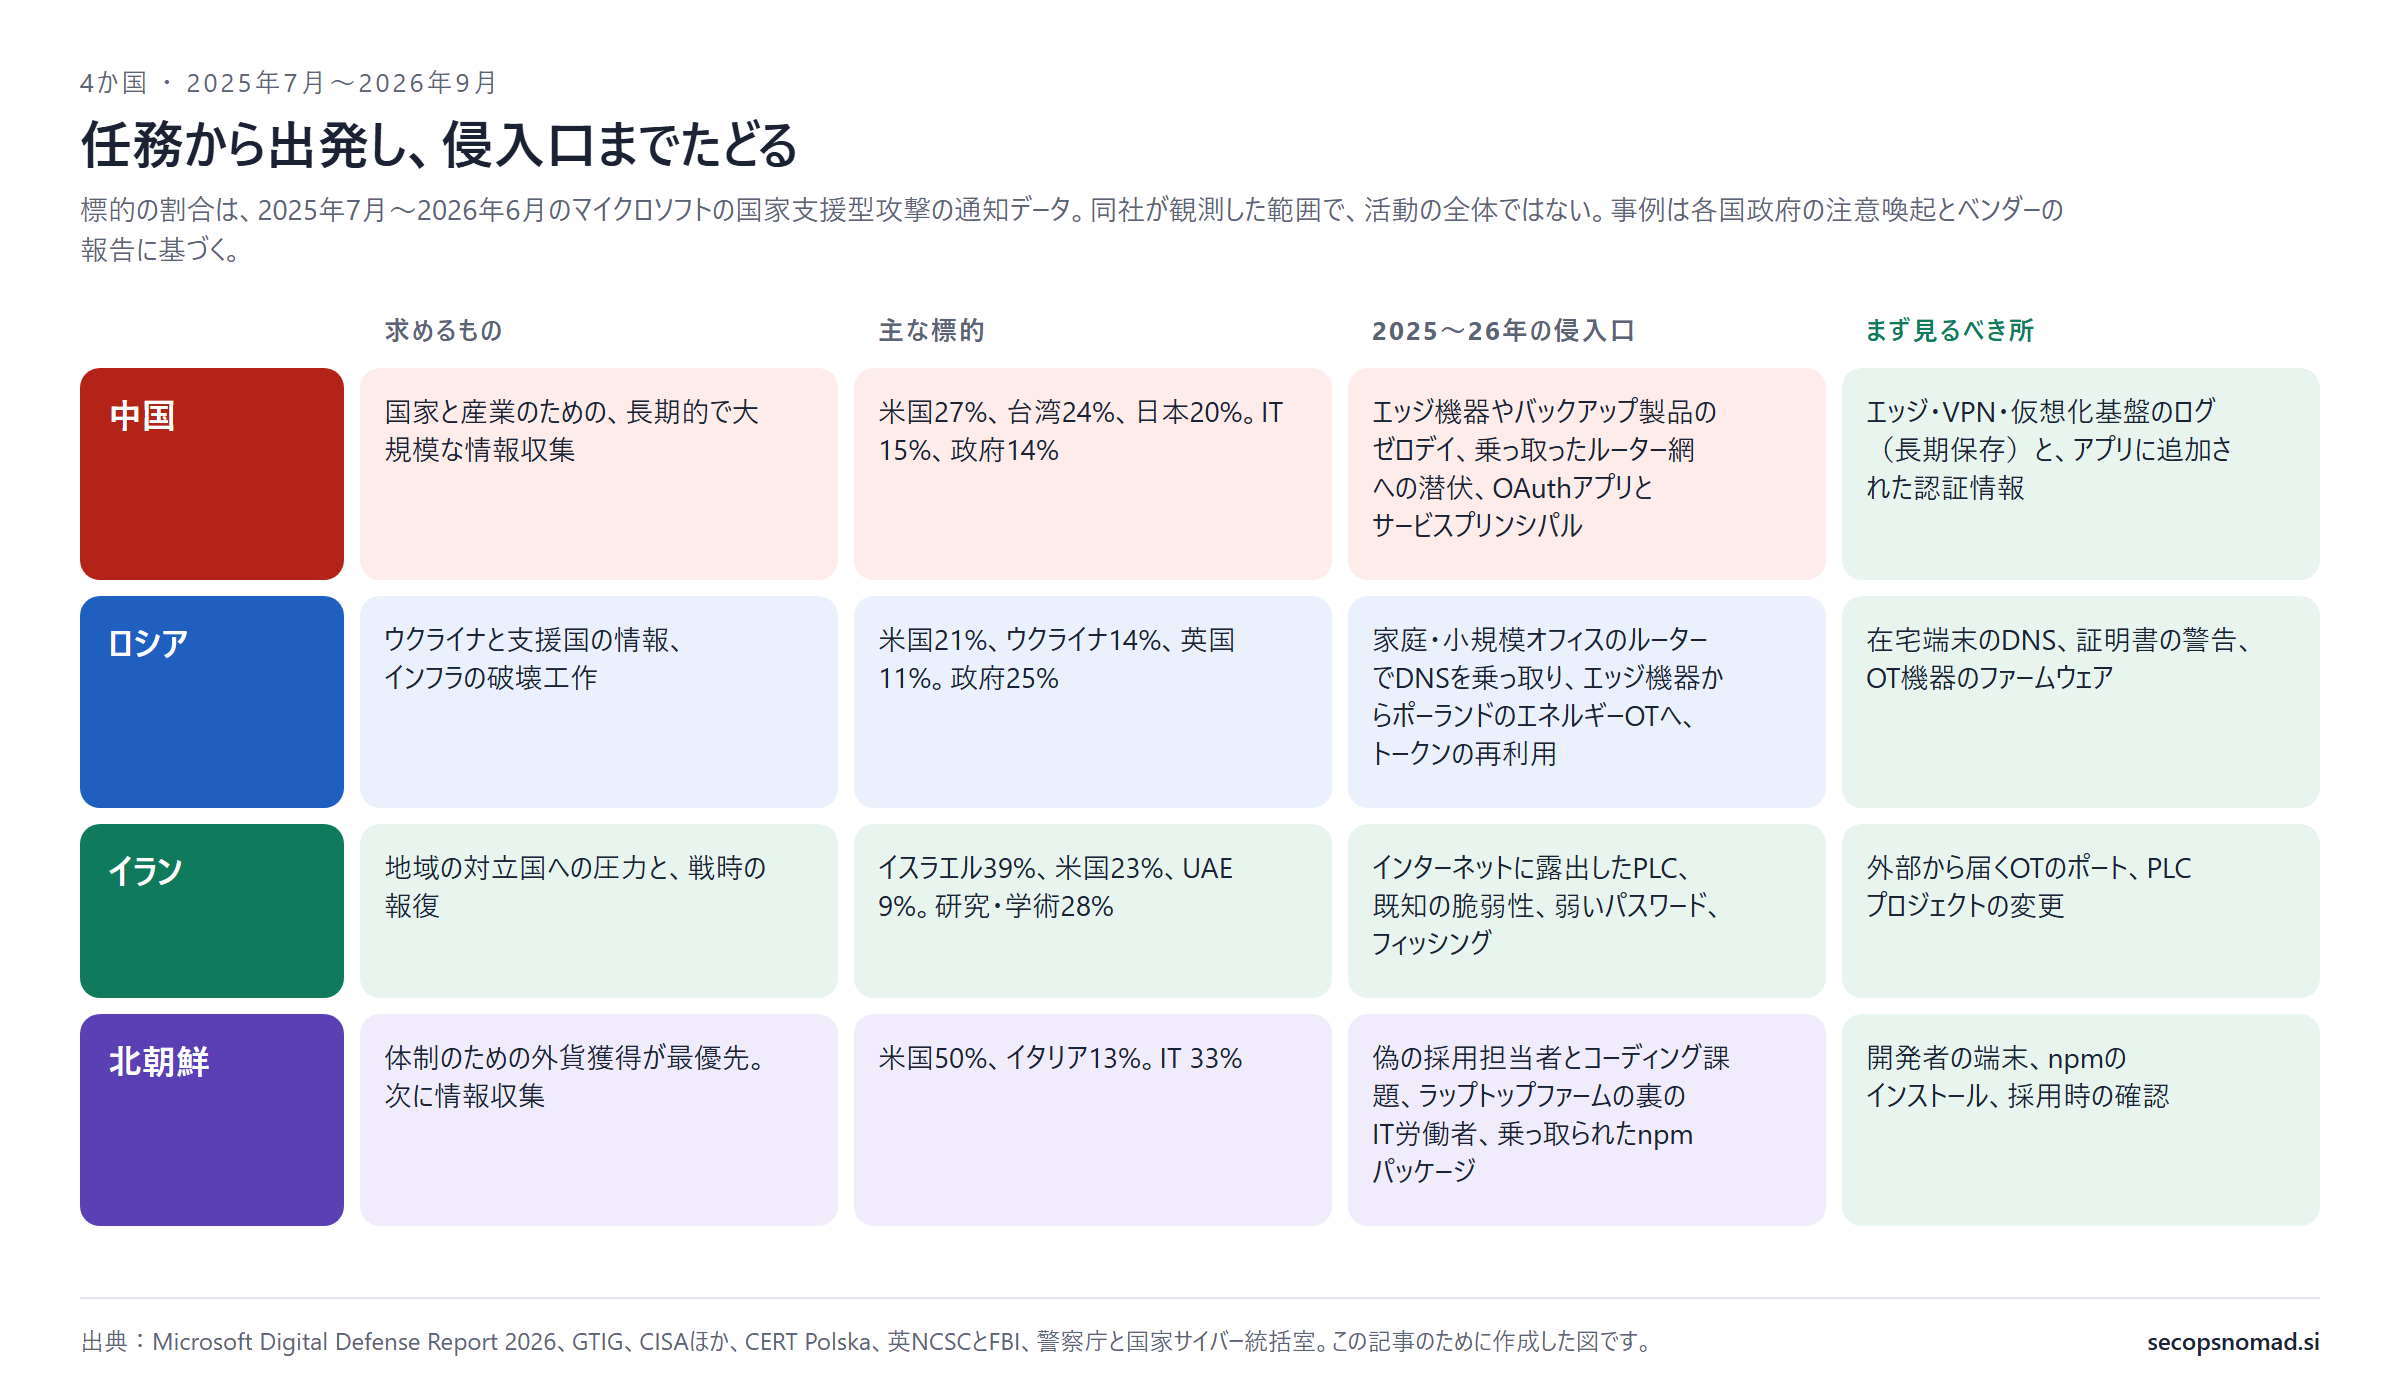
図1:任務から出発し、侵入口までたどる。標的の割合はマイクロソフトのデータ、「まず見るべき所」は当サイトの分析です。この記事のために作成した図です。
確認されていること
標的の割合は、10月1日に公表されたMicrosoft Digital Defense Report 2026に基づきます。2025年7月から2026年6月までに同社が顧客へ送った国家支援型攻撃の通知の内訳で、同社が観測した範囲であり、活動の全体ではありません。Microsoft Digital Defense Report 2026(PDF、英語)。同社は4か国に共通する傾向として、重要なシステム、ID、デジタル基盤への長期的で「信頼された」アクセスの獲得を挙げています。
日本から見た4か国
- 中国:日本は3番目の標的。 マイクロソフトの中国関連の通知で、日本は米国(27%)、台湾(24%)に次ぐ20%でした。前年の報告書では4%です。国内では警察庁と内閣サイバーセキュリティセンターが2025年1月、中国の関与が疑われる「MirrorFace」による2019年頃からの攻撃を公表しました。狙いは主に日本の安全保障や先端技術に関する情報で、Windows SandboxやVS Codeの機能を悪用する手口も示されています。警察庁。
- 北朝鮮:国内の開発者と採用が標的。 2026年9月18日、日本、米国、豪州、ドイツの当局は「WaterPlum」を名指ししました。偽の採用面接で開発者を狙う攻撃者グループで、日本のフリーランスの技術者やWebデザイナーも被害に遭っています。国内で初めて、北朝鮮IT労働者が遠隔操作する「ラップトップファーム」が摘発されました。7月31日には、北朝鮮IT労働者に関する注意喚起も公表されています。国家サイバー統括室 注意喚起一覧。
- 国際的な連携: 中国系の「侵害機器の秘匿ネットワーク」に関する4月23日の国際注意喚起には、国家サイバー統括室も共同署名しています。
日本の組織にとって、4か国のうち2か国はすでに「身近な脅威」です。中国は情報窃取で、北朝鮮は採用と暗号資産で日本を狙っています。
中国:大規模に集め、居座る
任務と標的: マイクロソフトは、長期的なアクセスによる大規模な情報収集と説明しています。業種別ではIT(15%)、政府(14%)、研究・学術(8%)、シンクタンク・NGO(7%)が上位です。
手口: 環境寄生型(LotL)の手法、秘匿ネットワーク、公開アプリケーションの悪用とWebシェル・遠隔操作型マルウェアの設置、クラウドでの永続化が挙がっています。データの持ち出しには、侵害した、あるいは自ら作成したサービスプリンシパルやOAuthアプリが使われます。AIで脆弱性を探す攻撃者もいるとしています。
事例:
- バックアップ製品のゼロデイ。 Google Threat Intelligence Group(GTIG)は2026年2月17日、中国の関与が疑われるUNC6201が、Dell RecoverPoint for Virtual Machinesのゼロデイ(CVE-2026-22769)を2024年半ばから悪用していたと公表しました。バックドアBRICKSTORMと新しいGRIMBOLTを設置し、ESXi上の仮想マシンに一時的なネットワークポートを追加して、社内システムやSaaSに横展開していました。GTIG(英語)。
- 約400日の潜伏。 MandiantのM-Trends 2026によると、スパイ活動を行う攻撃者は、誰も監視していないエッジ機器やネットワーク機器での長期潜伏を重視しています。BRICKSTORMの侵害では滞在期間が400日近くに達しました。M-Trends 2026(英語)。GTIGの2025年の報告では平均393日で、被害組織のログ保存期間を超えることも多くありました。GTIG BRICKSTORM(英語)。
- 他人の機器に隠れる。 2026年4月23日、国家サイバー統括室を含む16機関が共同で注意喚起を出しました。Volt TyphoonやFlax Typhoonなど中国系の攻撃者は、侵害した家庭・小規模オフィスのルーター、IoT機器、ファイアウォール、NASでできた秘匿ネットワークを経由しています。その多くはサポート終了の機器です。ネットワークの規模が大きく、複数の攻撃者が共用するため、固定のIPブロックリストは効きにくくなります。VPN接続の許可リスト化、通常の接続のベースライン化、端末証明書の利用が推奨されています。CISA AA26-113A(英語)。
ロシア:情報収集に加え、破壊にも踏み出した
任務と標的: 主な関心は、引き続きウクライナとその支援国です。標的は米国(21%)、ウクライナ(14%)、英国(11%)、業種では政府(25%)、教育(13%)、シンクタンク・NGO(13%)が上位でした。マイクロソフトは、マルウェアの使用を減らし、IDとクラウドを悪用する傾向を指摘しています。OAuthアプリの悪用、トークンの再利用、ネットワークの境界やインターネット接続事業者のレベルでの中間者(AiTM)攻撃です。
事例:
- 家庭のルーターを乗っ取る。 2026年4月7日、FBIはNSAと15か国のパートナーとともに、英NCSCは別途、APT28の活動を公表しました。APT28はロシア軍参謀本部情報総局(GRU)の第85特別業務センターです。少なくとも2024年から家庭・小規模オフィスのルーター(TP-LinkのCVE-2023-50224など)を侵害し、DHCPの設定を書き換えて、接続したPCやスマートフォンに攻撃者のDNSサーバーを使わせていました。そのDNSは、Outlook on the webなどに偽の応答を返します。利用者が証明書の警告を無視して進むと、通信が傍受されます。GRUはパスワード、認証トークン、メールを収集し、軍・政府・重要インフラに関係する利用者を選別していました。米司法省とFBIはこのルーター網を無力化しています。FBI(英語)、NCSC(英語)。
- ポーランドでの破壊工作。 2025年12月29日、30か所以上の風力・太陽光発電所、約50万世帯に熱を供給する熱電併給プラント、製造業者が同時に攻撃されました。目的は破壊のみで、制御機器のファームウェアの破損、システムファイルの削除、ワイパーの実行が行われました。プラントではEDRがワイパーを阻止し、発電と熱供給は止まりませんでした。CERT Polska(英語)。CISAによると、侵入口はインターネットに面した脆弱なエッジ機器です。発電所と配電事業者の間の監視・制御が失われ、OT機器のファームウェアも壊されました。CISA(英語)。CERT Polskaは、Static Tundra、Berserk Bear、Ghost Blizzard、Dragonflyと呼ばれる攻撃者群とのインフラの重なりを指摘しています。マイクロソフトはロシアの攻撃者によるものとし、ウクライナ以外の重要インフラも破壊する意思の表れとみています。
イラン:報復の手段として、届くOTを狙う
任務と標的: マイクロソフトは、地域の緊張と断続的な軍事衝突の時期と表現しています。イラン系の攻撃者はイスラエルや地域の対立国への攻撃を続けるとともに、米国への攻撃を大きく増やしました。主に戦争への報復とされます。標的はイスラエル(39%)、米国(23%)、UAE(9%)、業種では研究・学術(28%)が最多です。データの破壊やOTへの攻撃など、破壊的な手法への移行も指摘されています。侵入口の中心は既知の脆弱性、弱い認証、露出したシステムで、Azureなどのクラウドが永続化に悪用されています。
事例:インターネットに露出したPLC。 2026年4月7日、FBI、CISA、NSA、EPA、DOE、米サイバー軍は、イラン系の攻撃者が少なくとも3月から、インターネットに露出したPLC(プログラマブルロジックコントローラー)を妨害していると警告しました。対象は政府(地方自治体を含む)、上下水道、エネルギーです。攻撃者は海外の賃借サーバーから、ロックウェル・オートメーションの正規のエンジニアリングソフトで接続しました。プロジェクトファイルを抜き取り、HMIやSCADAの画面表示を改ざんし、遠隔操作用にDropbear SSHを設置しています。7月22日の更新で、シュナイダーエレクトリックやシーメンスのPLCも標的になっていることが追加されました。当局は、イラン革命防衛隊(IRGC)系のCyberAv3ngersによる過去の活動と関連づけています。CISA AA26-097A(英語)。
北朝鮮:まず稼ぐ。入口は人とパッケージ
任務と標的: マイクロソフトによると、北朝鮮は外貨獲得のためにIT、金融、ブロックチェーン関連の組織を優先しつつ、政府や防衛の情報収集も続けています。標的は米国が50%、イタリアが13%、業種ではITが33%でした。手口には、SaaSを装うOAuth同意フィッシング、リモートIT労働者のスキーム、偽の人物像やソーシャルエンジニアリング、マルウェア開発へのAIの活用があります。
事例:
- npmパッケージの乗っ取り。 2026年3月31日、週に数千万回ダウンロードされるJavaScriptライブラリaxiosのメンテナーアカウントが乗っ取られました。公開されたバージョン1.14.1と0.30.4は、悪意ある依存パッケージ
plain-crypto-jsを取り込みます。そのインストールスクリプトが、Windows・macOS・Linux向けの遠隔操作型マルウェアを設置しました。約3時間後に削除されましたが、Huntressは公開から89秒後に最初の感染を確認しています。GTIGは北朝鮮の関与が疑われるUNC1069によるものとしています。GTIG(英語)、Huntress(英語)。 - 偽の採用面接(WaterPlum)。 2026年9月18日、警察庁、国家サイバー統括室、FBI、米国防総省サイバー犯罪センター、豪州ACSC、ドイツのBNDとBfVは、「Contagious Interview」とも呼ばれるWaterPlumを名指ししました。国家サイバー統括室 注意喚起(PDF)。主な内容は次のとおりです。
- 手口。 AI、暗号資産、NFTの企業などを装って開発者に近づきます。コーディング課題やビデオ面接中の不具合の修正を口実に、悪意あるnpmパッケージやVS Codeプロジェクト内のタスクを実行させます。使われたマルウェアはBeaverTail、InvisibleFerret、OtterCookie、OtterCandy、StoatWaffleです。
- 規模。 2025年12月から2026年7月に、100か国以上で少なくとも3万台に感染し、7,000以上の暗号資産ウォレットから資産や認証情報を奪い、少なくとも17億円(1,071万ドル)を北朝鮮へ送りました。
- IT労働者とのつながり。 WaterPlumの一部はIT労働者としても活動しており、同じIPアドレスを使っていました。警察庁とFBIは、両者を朝鮮労働党軍需工業部の傘下にある313総局の下にあると評価しています。
- 国内での実例。 国内の協力者が運営していたラップトップファームを、国内で初めて摘発しました。数億円規模の資金が国外に移されています。国内の暗号資産交換業者には2025年5月、北朝鮮IT労働者とみられる人物が技術職に応募しました。経歴の不自然さに気づいて不採用とし、被害はありませんでした。海外では、IT労働者が報酬をめぐって委託元を脅迫し、ソースコードを公開した例や、保守を請け負ったサイトを改ざんした例もあります。
M-Trends 2026によると、2025年の滞在期間の中央値は、スパイ活動と北朝鮮IT労働者の事案でともに122日でした。全侵害の14日の約9倍です。
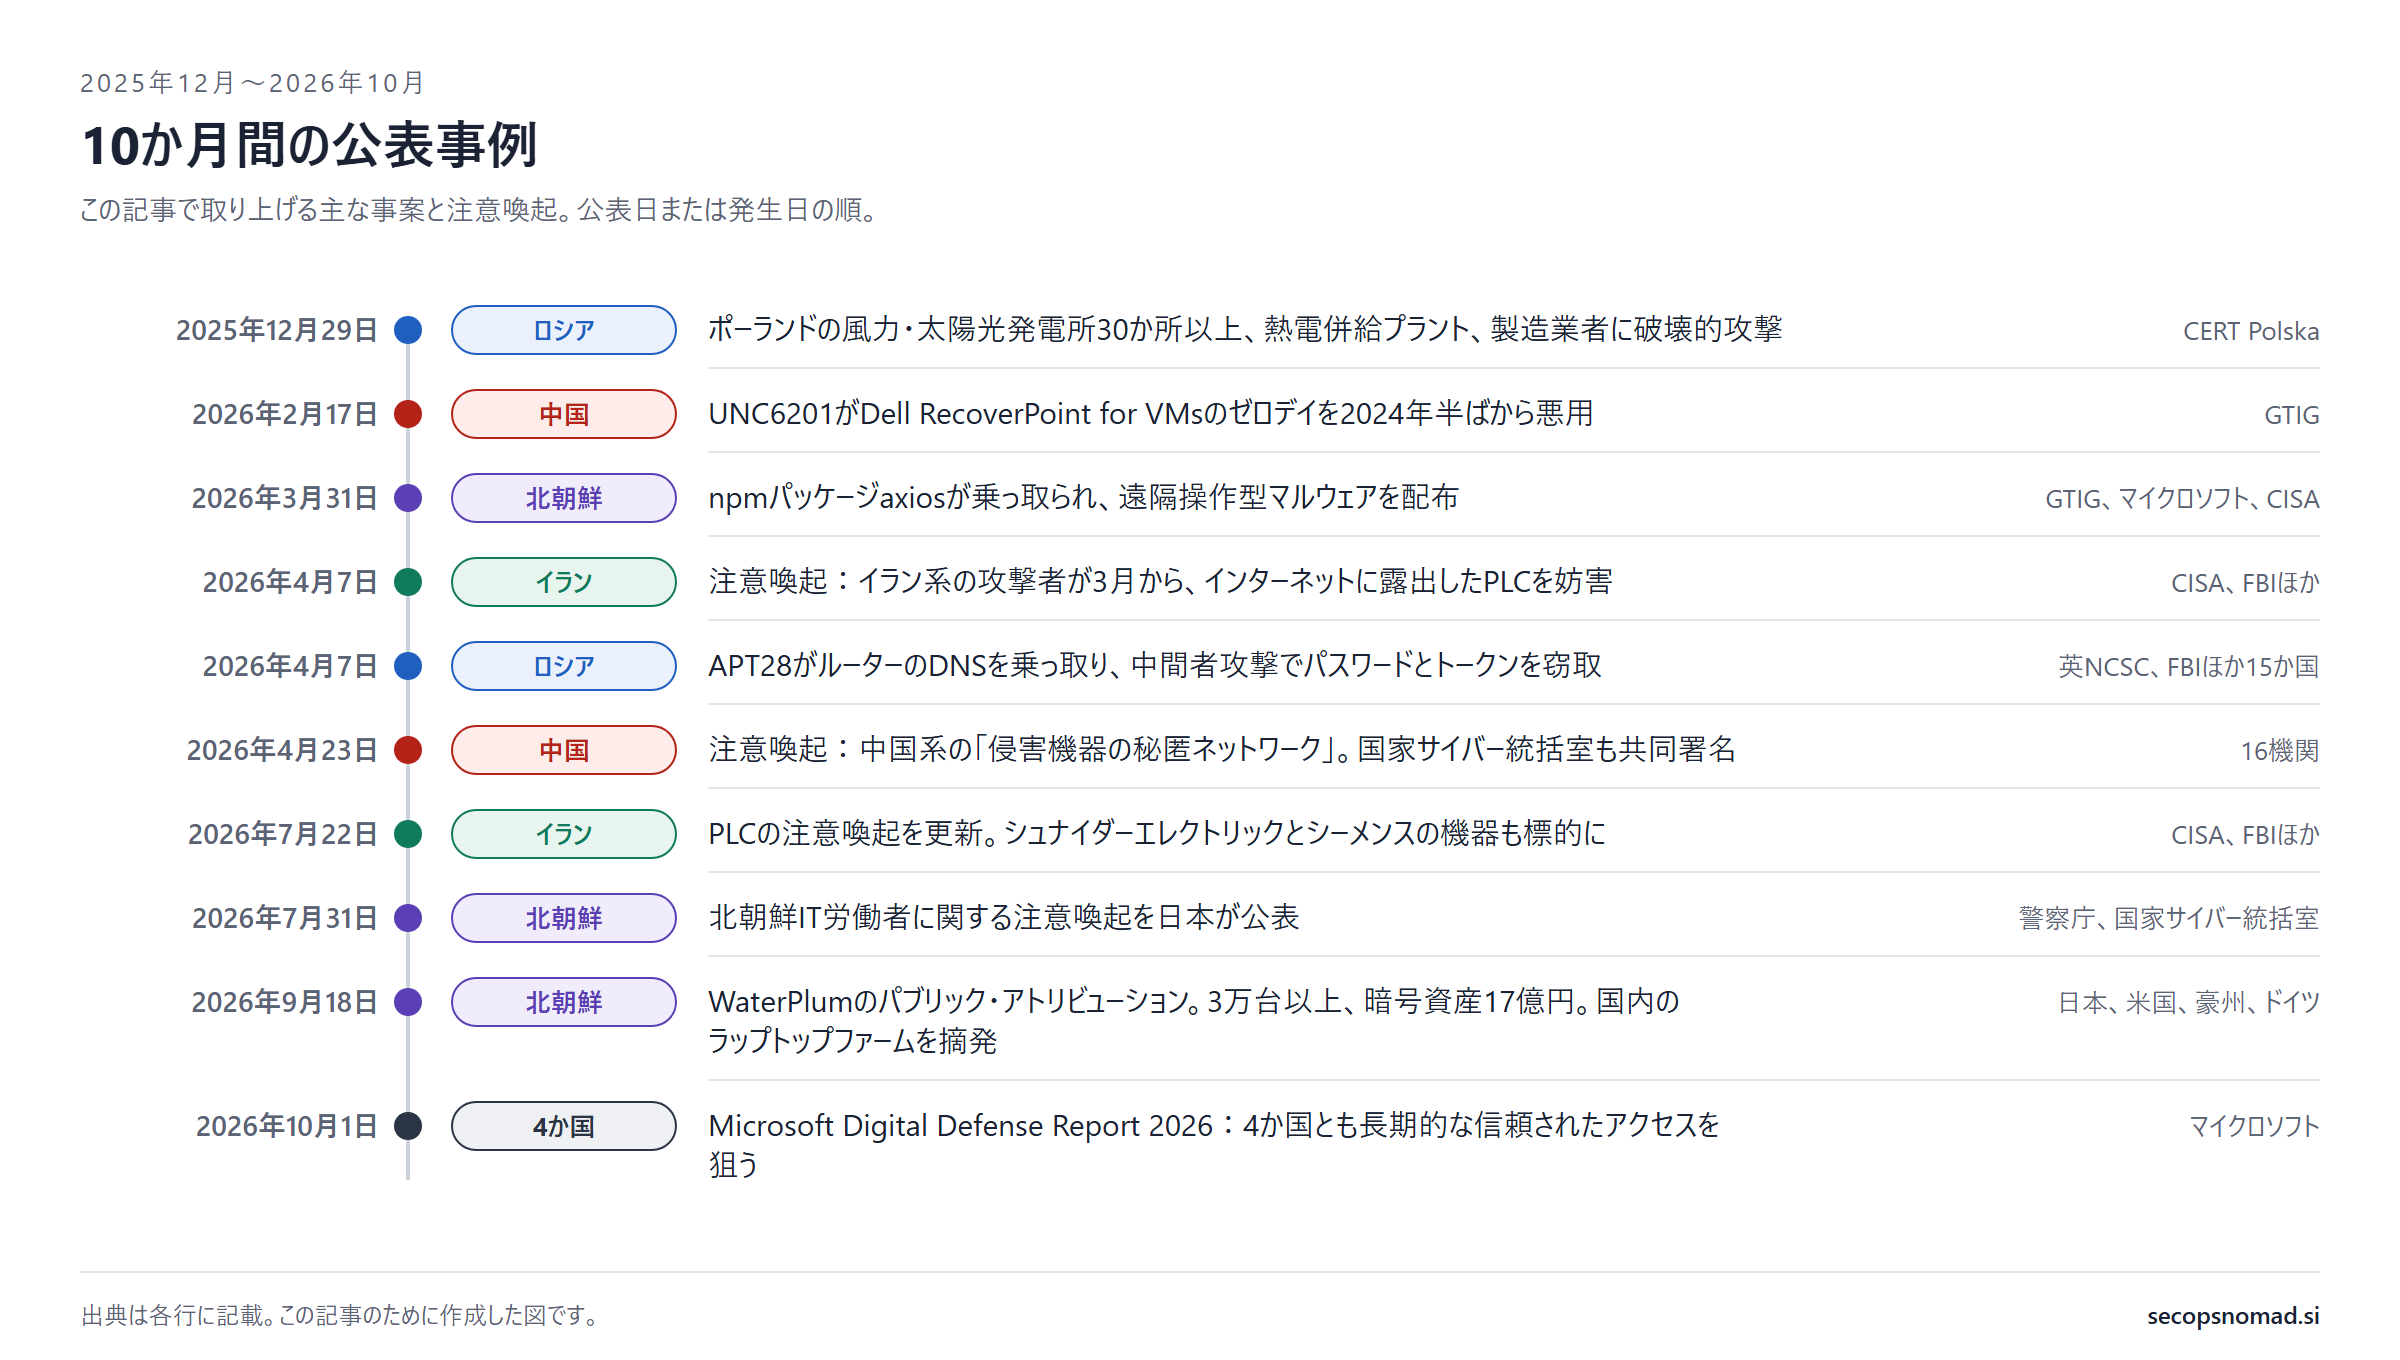
図2:10か月間の公表事例。この記事のために作成した図です。
セキュリティ態勢の見直し
4行の脅威プロファイルを作る
当サイトの分析: 「あらゆる攻撃者に狙われている」という認識では、検知チームが次に何を作るべきか決まりません。国ごとに1つずつ問いを立てます。
| 国 | 問い | 当てはまるなら、まず着手すること |
|---|---|---|
| 中国 | 国家が欲しがる技術・政策・産業の情報を持っている、あるいはそこにつながっているか。そうした組織にITやサービスを提供しているか。 | エッジ機器、バックアップ製品、仮想化基盤。クラウドのアプリに追加された認証情報 |
| ロシア | ウクライナを支援しているか。政府や防衛の仕事をしているか。欧州でエネルギーなどのインフラを運用しているか。 | 在宅勤務者のルーターとDNS、サインインのトークン、OTの復旧 |
| イラン | イスラエル、米国、湾岸諸国とつながりがあるか。インターネットから自社のOTに届くか。 | OTの露出、インターネットに面したシステムの既知の脆弱性 |
| 北朝鮮 | リモートの開発者や業務委託を採用しているか。暗号資産を持っているか。公開パッケージでソフトウェアを作っているか。 | 採用時の確認、開発者の端末、npmとVS Code |
中国と北朝鮮の標的でITとサービス事業者が首位なのは、その先の顧客につながるからです。すべてに当てはまらなくても安心はできません。秘匿ネットワークや乗っ取られたルーターは、無関係な第三者の機器でできています。
侵入口は、誰も見ていない機器にある
当サイトの分析: 4か国の侵入口を並べると、バックアップ製品、家庭や小規模オフィスのルーター、発電所の手前のエッジ機器、インターネットから届くPLCです。どれも通常のEDRエージェントは動きません。フィッシングメールと違い、多くのチームが集めているログにはほとんど痕跡が残りません。
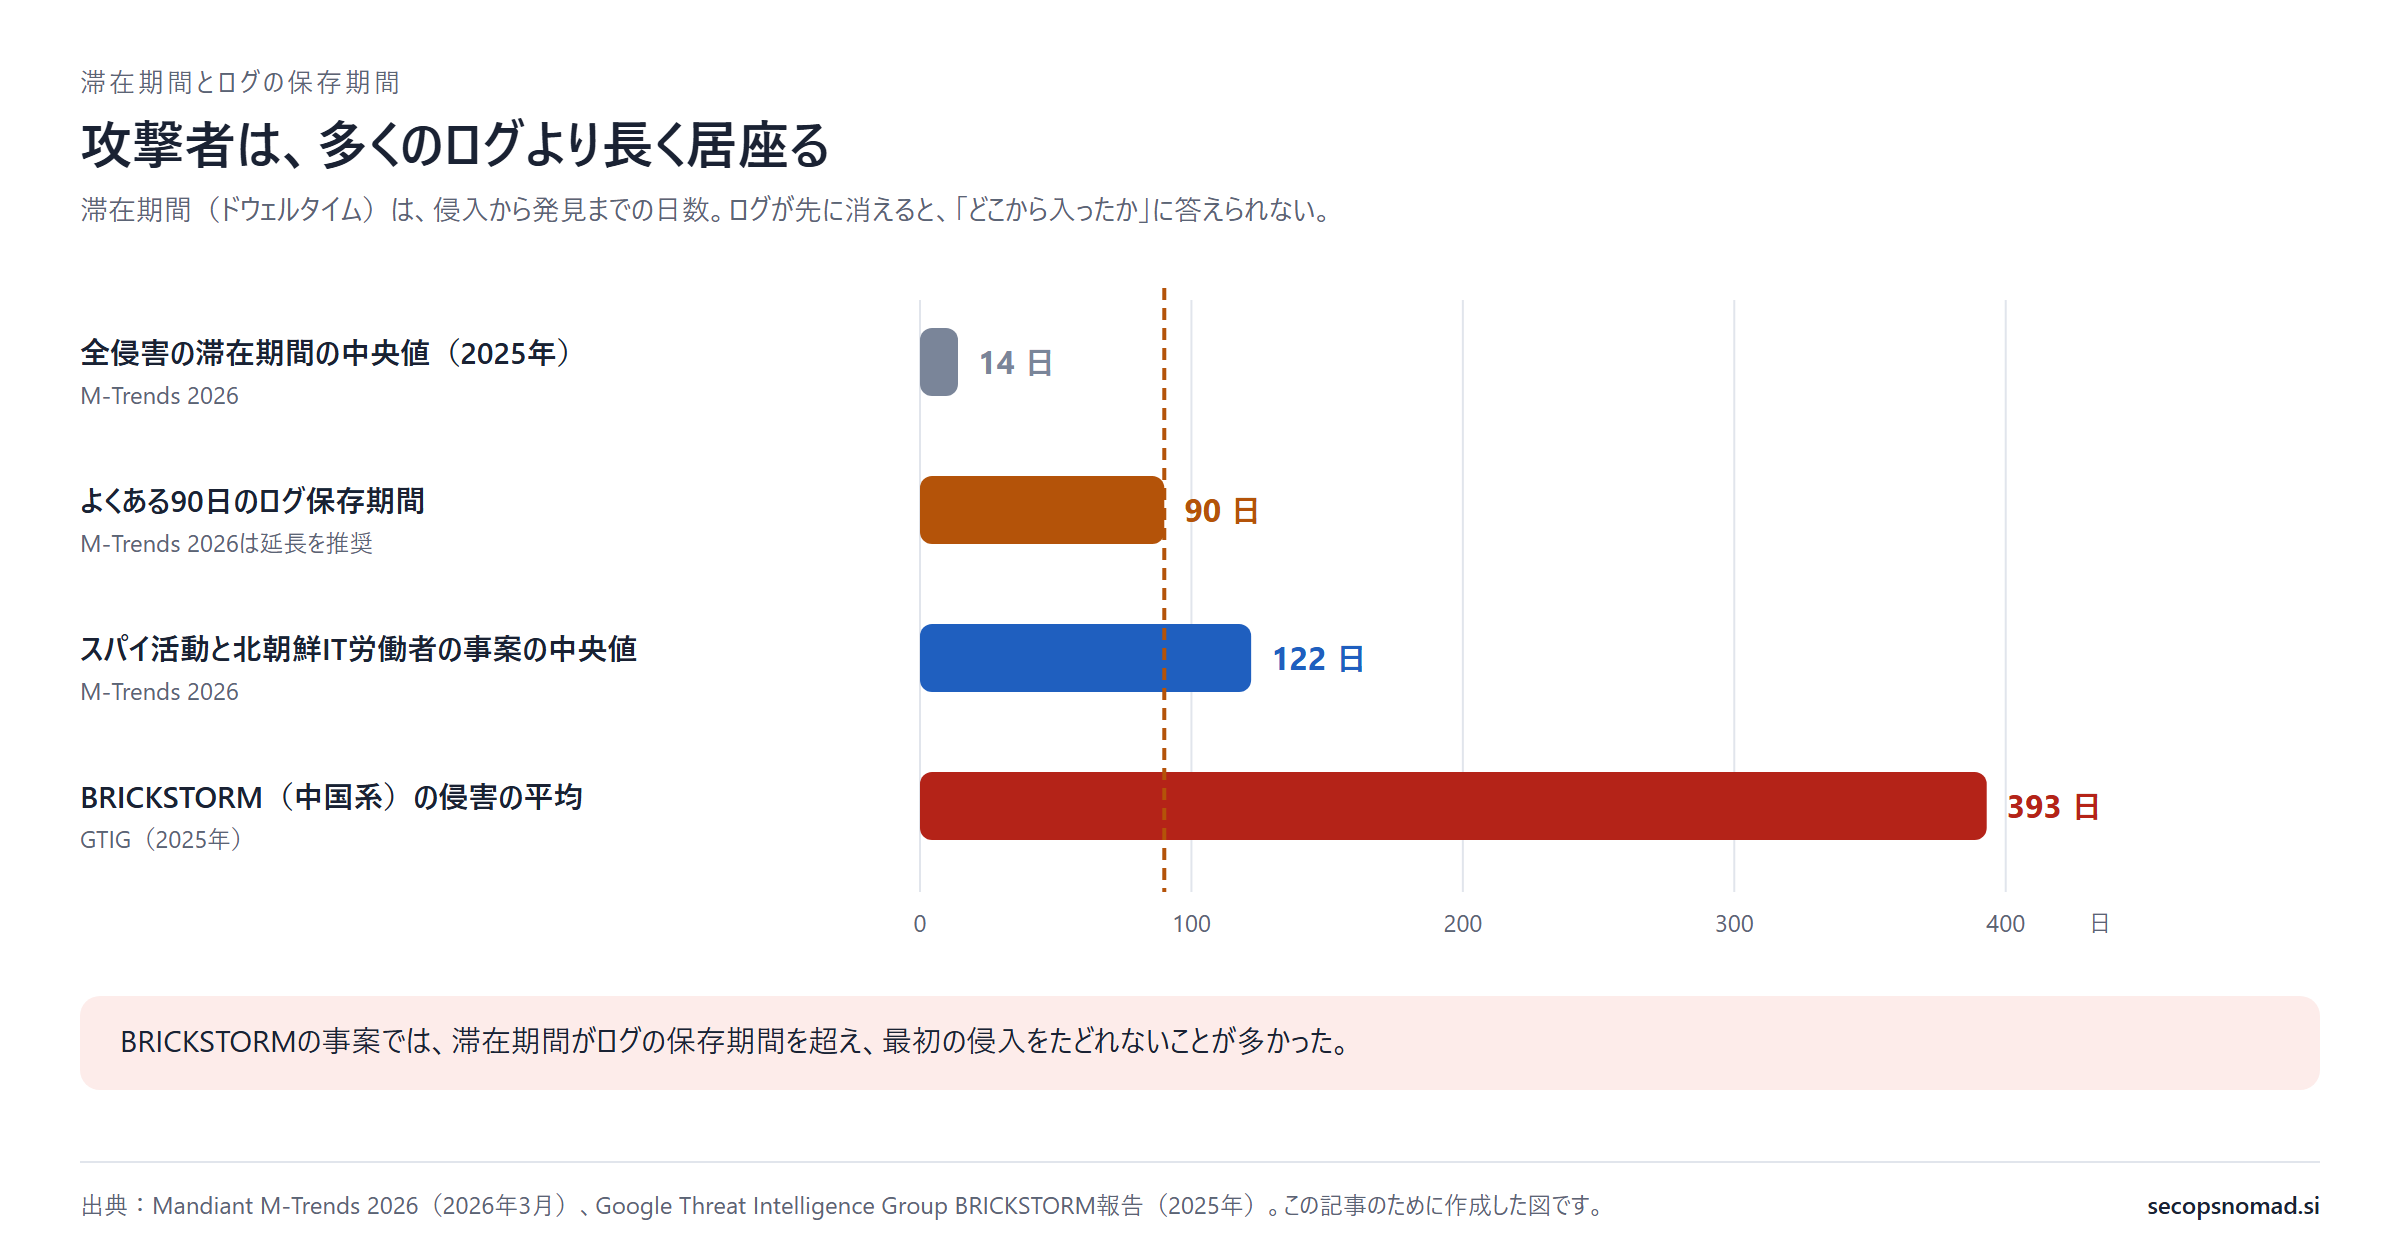
図3:攻撃者は、多くのログより長く居座る。出典はM-Trends 2026とGTIG。この記事のために作成した図です。
すべきことは3つです。
- 棚卸しと更新。 バックアップ、ストレージ、仮想化の製品も含めて、インターネットに面した機器と管理画面をすべて洗い出す。サポート終了の機器は入れ替える。
- ログを集め、長く残す。 エッジ機器、仮想化基盤、その管理基盤の管理ログとアプリケーションログをSIEMに送る。Mandiantは90日を大きく超える保存を勧めています。中央値122日を踏まえれば、最低でも1年は残したいところです。
- 管理画面に届きにくくする。 管理インターフェースは専用の管理ネットワークからのみ使えるようにする。秘匿ネットワークの注意喚起にあるとおり、VPN接続はブロックリストではなく許可リストで制御する。
IDは、情報窃取と金銭窃取の交差点
当サイトの分析: 4か国のうち3か国が、クラウドのIDを直接悪用しています。中国はサービスプリンシパルとOAuthアプリでデータを持ち出し、ロシアは盗んだトークンを再利用し、北朝鮮はSaaSを装った同意フィッシングを行います。パスワードを変えても、利用者が同意したアプリや、攻撃者がサービスプリンシパルに追加したシークレットは残ります。アプリへの同意は管理者の承認制にし、アプリへの認証情報の追加を検知し、メールやファイルの権限を持つアプリを定期的に見直してください。
採用と依存パッケージも攻撃対象
当サイトの分析: 北朝鮮の2つの主な収入源は、どちらも普通の業務プロセスを通ります。人の採用と、ソフトウェアパッケージのインストールです。
人事・調達。 日本の注意喚起が挙げる確認を取り入れます。
- 本人確認と所在の確認を行い、IPアドレスが申告した居住国と合うかを見る。
- 職務経歴書のスキルを面接で具体的に説明してもらう。
- 対面を避ける、暗号資産での支払いを求める、他人名義の口座への振込を求める、といった兆候に注意する。
北朝鮮IT労働者への報酬の支払いは国内法や制裁に違反する可能性があるため、疑いがあれば法務を交え、警察に相談してください。
開発者。 採用課題や見知らぬプロジェクトは、使い捨ての仮想マシンで実行する。見知らぬVS Codeプロジェクトは制限モード(Restricted Mode)で開く。採用担当者の「カメラの不具合を直すためにこれを実行して」は攻撃とみなす。
ビルド環境。
npm ciでロックファイルからインストールする。可能ならインストールスクリプトを無効にする。重要な依存パッケージの新しいリリースは、数日待ってから取り込む。axiosの悪意あるバージョンが公開されていたのは約3時間でした。
窃取だけでなく、破壊にも備える
当サイトの分析: ロシアとイランは、見ているだけの段階から壊す段階に移りました。ポーランドでは、IT側のEDRがプラントのワイパーを止めましたが、OT側にはそうした防御がなく、制御機器のファームウェアが壊されました。米国のPLCは、単にインターネットから届く状態でした。
- PLCとHMIをインターネットから切り離す。
- ロックウェルのコントローラーは、注意喚起のとおり物理モードスイッチをRUNにする。
- PLCのプロジェクトファイルとコントローラーの設定をオフラインで保管し、復元を訓練する。
- 予定にないファームウェアの変更やプロジェクトのダウンロードは、インシデントとして扱う。
どのチームが確認するか
| チーム | 実務上の次の一手 |
|---|---|
| SIEM / SOC | エッジ機器、バックアップ製品、仮想化基盤、その管理基盤のログを集め、最低1年保存する。下記のハンティングを実行し、アプリへの認証情報の追加と同意を検知する。 |
| EDR | macOSやLinuxを含め、開発者の端末を漏れなく対象にする。Node.jsやVS Codeがシェルやダウンローダーを起動したら検知する。OTに届くサーバーではEDRをブロックモードにする。 |
| IT運用 | サポート終了のルーター、ファイアウォール、NASを入れ替える。機器の管理画面への接続を絞る。VPN接続を許可リストで制御する。PLCをインターネットから切り離し、OTの設定をオフラインで保管する。 |
| 委託先リスク | エッジ機器、バックアップ、仮想化製品のベンダーに、自社製品の侵害をどう検知するか、どのログを出力できるかを確認する。人材会社や業務委託先に、開発者の本人確認と所在確認の方法を確認する。 |
| メールセキュリティ | コーディング課題つきの採用の誘い、SaaSを装ったOAuthの同意要求、Outlookのサインイン画面での証明書の警告を想定する。いずれも報告するよう周知する。 |
| 法務・プライバシー | 北朝鮮IT労働者の疑いが出た場合に備え、制裁に関する助言、支払いの停止、証拠の保全の手順を用意する。侵入の発見が遅れた場合に、ログと通知義務がどこまで遡れるかを確認する。 |
IOCとハンティング
4か国をまとめて扱える指標のセットはありません。指標がある場合は、写しではなく公表元のリストを使ってください。
- イランのPLCの件: AA26-097AのSTIXファイル。
- axiosの件: GTIGの記事にあるC2アドレスとハッシュ。
- APT28のDNS乗っ取り: NCSCの注意喚起にある、偽装されたマイクロソフトのドメイン。
以下は手口に対するハンティングです。いずれも例示で、実データでは実行していません。YOUR_で始まる部分は自社の名前に置き換え、フィールド名はデータソースに合わせて調整してください。
北朝鮮:Node.jsやVS Codeが、WaterPlumの注意喚起が挙げる文字列を含むシェルやダウンローダーを起動していないかを探します。
// 例示です。Microsoft Defender XDR の高度なハンティング、DeviceProcessEvents。
// Node.js や VS Code が、WaterPlum の注意喚起が挙げる文字列を含むシェルやダウンローダーを起動したものを一覧にします。
DeviceProcessEvents
| where Timestamp > ago(30d)
| where InitiatingProcessFileName in~ ("node.exe", "node", "code.exe", "code")
| where FileName in~ ("cmd.exe", "powershell.exe", "pwsh.exe", "mshta.exe", "curl.exe", "python.exe", "bash", "sh", "zsh", "curl", "python3")
| where ProcessCommandLine has_any ("curl", "base64", "-enc", "mshta", "Invoke-WebRequest", "iwr ", "hidden")
| project Timestamp, DeviceName, AccountName, InitiatingProcessFileName,
    InitiatingProcessCommandLine, FileName, ProcessCommandLine
| order by Timestamp desc
中国・ロシア・北朝鮮:アプリへの同意と、アプリやサービスプリンシパルへの認証情報の追加を探します。
// 例示です。Microsoft Sentinel の AuditLogs(Microsoft Entra ID)。
// アプリへの同意と、アプリやサービスプリンシパルへの認証情報の追加を、実行者とともに一覧にします。
AuditLogs
| where TimeGenerated > ago(30d)
| where OperationName has_any ("Consent to application", "Add service principal credentials", "Certificates and secrets management")
| extend Actor = coalesce(tostring(InitiatedBy.user.userPrincipalName), tostring(InitiatedBy.app.displayName))
| extend Target = tostring(TargetResources[0].displayName)
| project TimeGenerated, OperationName, Result, Actor, Target
| order by TimeGenerated desc
中国:vCenterの管理インターフェースからのSSHの有効化と、ドメインコントローラーの複製を探します。どちらもGTIGのBRICKSTORMの調査で確認された操作で、通常はまれです。
index=YOUR_VCENTER_INDEX earliest=-90d latest=now ("PUT /rest/appliance/access/ssh" OR "VmBeingClonedEvent")
| rex "Cloning (?<source_vm>\S+) on"
| table _time host source_vm _raw
| sort _time
イラン:ファイアウォールのログで、プライベートアドレス以外から主なOTのポートへの接続を探します。
index=YOUR_FIREWALL_INDEX dest_port IN (44818, 2222, 102, 502) earliest=-30d latest=now
| where NOT (cidrmatch("10.0.0.0/8", src) OR cidrmatch("172.16.0.0/12", src) OR cidrmatch("192.168.0.0/16", src))
| stats count min(_time) AS first_seen max(_time) AS last_seen values(action) AS actions BY src dest dest_port
| convert ctime(first_seen) ctime(last_seen)
| sort - count
ロシア:在宅勤務で使うPCで、承認していないDNSサーバーを一覧にします。
# 例示です。在宅勤務で使う Windows PC で実行します。
# 接続中のインターフェースのDNSサーバーのうち、承認リストにないものを一覧にします。
$approved = @('YOUR_RESOLVER_1', 'YOUR_RESOLVER_2')
Get-NetIPConfiguration | Where-Object { $_.NetAdapter.Status -eq 'Up' } | ForEach-Object {
  foreach ($server in $_.DNSServer.ServerAddresses) {
    if ($approved -notcontains $server) { [pscustomobject]@{ Interface = $_.InterfaceAlias; DnsServer = $server } }
  }
}
結果を読むときは、次の限界を踏まえてください。
- Node.jsとVS Code。 開発者は日常的にどちらからもシェルを使います。チームごとにベースラインを作り、ダウンロードとエンコードされたコマンドから見てください。
- アプリの認証情報。 同意や認証情報の変更が日常的なテナントもあります。誰がいつ行ったか、メールやファイルの権限を持つアプリかを見てください。
- DNS。 家庭用ルーターのプライベートアドレスがDNSサーバーなのは普通です。見覚えのないグローバルアドレスが手がかりです。
- ログの保存期間。 ログを外部に出力しない機器の中はどれも見えません。ログを30日しか残していなければ、122日居座る攻撃者に対して「何も出なかった」はほとんど意味を持ちません。
未確認の点
- 日本の割合が増えた理由。 マイクロソフトの中国関連の通知に占める日本の割合は、1年で4%から20%になりました。報告書は理由を説明しておらず、通知データは同社の顧客と観測範囲を反映したものです。
- UNC6201の侵入経路。 GTIGは最初の侵入経路を確認できていません。
- PLCを妨害した攻撃者。 当局は「イラン系」とし、CyberAv3ngersの過去の活動と関連づけていますが、グループ名は挙げていません。
- ポーランドの攻撃者。 CERT Polskaの判断はインフラの重なりに基づきます。マイクロソフトはロシアの攻撃者としていますが、この記事では政府による帰属を引用していません。
- axiosの影響範囲。 約3時間の間に何社が悪意あるバージョンを取り込んだかは不明です。
- 国内のWaterPlumの被害。 3万台は世界全体の数字で、国内の台数は示されていません。
編集メモ
公開情報の確認は 2026年10月5日 0:30(日本時間)/ 10月4日 15:30(UTC) 時点です。考え方の枠組みは、Google Cloudが紹介するMandiantの講座に基づきます。当サイトはこの講座と関係ありません。標的の割合はマイクロソフトの通知データで、同社の観測範囲を反映します。事例の詳細は、各節に記した政府の注意喚起とベンダーの報告に基づきます。同じ数字がベンダーの報告と注意喚起の両方にある場合は、注意喚起の数字を使いました。円換算は注意喚起の記載に従っています。
これは公開情報に基づく独立した編集上の分析で、SecOpsNomadによる調査ではありません。
出典
- Google Cloud「Want more from your threat intelligence? Learn to think like an APT」2024年7月2日(英語)
- Microsoft Digital Defense Report 2026(PDF、英語)
- Mandiant, M-Trends 2026、2026年3月23日(英語)
- GTIG, UNC6201によるDell RecoverPoint for Virtual Machinesのゼロデイ悪用、2026年2月17日(英語)
- GTIG, BRICKSTORMによるスパイ活動、2025年(英語)
- CISAほか、AA26-113A:中国系の侵害機器の秘匿ネットワーク、2026年4月23日(英語)
- FBI, ロシアGRUによる脆弱なルーターの悪用、2026年4月7日(英語)
- 英NCSC, APT28によるルーター悪用とDNS乗っ取り、2026年4月7日(英語)
- CERT Polska, エネルギー分野のインシデント報告、2025年12月29日(英語)
- CISA, ポーランドのエネルギー分野のサイバーインシデント、2026年2月10日(英語)
- CISAほか、AA26-097A:イラン系の攻撃者によるPLCの悪用、2026年4月7日(7月22日更新、英語)
- GTIG, 北朝鮮系の攻撃者によるaxios npmパッケージの侵害、2026年3月31日(英語)
- Huntress, axios npmパッケージのサプライチェーン侵害、2026年3月31日(英語)
- 警察庁・国家サイバー統括室ほか、WaterPlumと北朝鮮IT労働者に関する注意喚起、2026年9月18日(PDF)
- 国家サイバー統括室、注意喚起一覧
- 警察庁、MirrorFaceによるサイバー攻撃について(注意喚起)、2025年1月8日