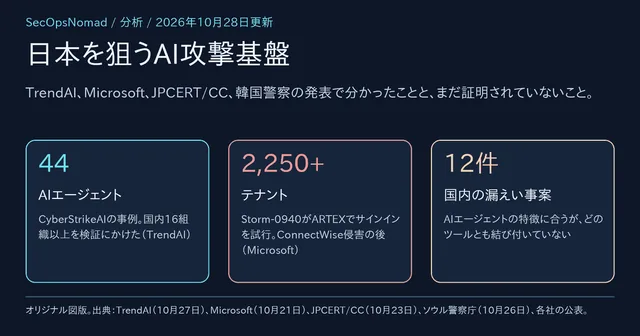
44のAIエージェントと国内の標的リスト:2026年、日本を狙うAI攻撃基盤の実態
TrendAIが日本を狙う攻撃者サーバー3件を分析。うち1件は44のエージェントを動かすCyberStrikeAI。MicrosoftはARTEXをStorm-0940に結び付けました。分かったこと、未証明のこと、検知の方法。
更新49 分で読めます分析を読む
何が起きたのか。セキュリティ態勢にどう影響するのか。どのチームが、何を確認すべきか。日本語と英語で、ひとつの事案を丁寧に読み解きます。
38件の記事
TrendAIが日本を狙う攻撃者サーバー3件を分析。うち1件は44のエージェントを動かすCyberStrikeAI。MicrosoftはARTEXをStorm-0940に結び付けました。分かったこと、未証明のこと、検知の方法。
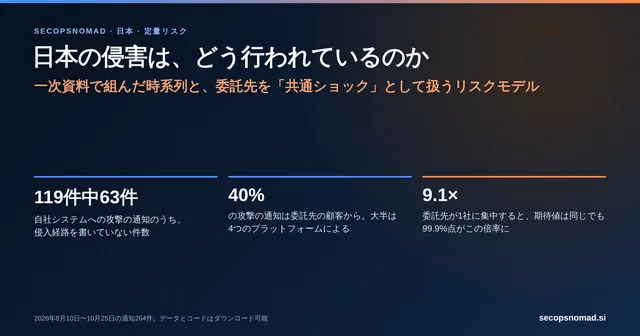
侵害の手口を確かめられる一次資料、2026年10月25日までの時系列、そして国内264件の通知で組んだ再現可能なリスクモデル。裾の重さと委託先からの連鎖を示します。
ローソンの店舗(福島県南相馬市)。2008年の写真で、店舗を写したものであり、今回の事案のシステムではありません。
写真:Kuha455405、CC BY-SA 3.0(Wikimedia Commons、トリミング)
ローソンID 215万5,345件の氏名、入力があれば電話番号や住所、生年月日の可能性も。10月24日の訂正でメールアドレスは漏えいしていないとされました。確認すべきこと。
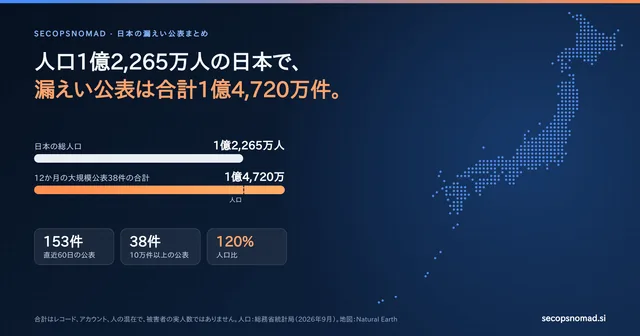
過去12か月の大規模公表38件と、直近60日間の公表153件をすべて一覧にし、アプリとAPI、分析ツール、委託先、アカウント、ランサムウェアなど、データが出ていった経路別に整理しました。
荷物問い合わせサービスへの不正アクセスで、約100日分の荷物の送り主・届け先情報が流出した可能性。外部公開の照会サービスと、配送事業者を利用する企業の確認事項を整理します。
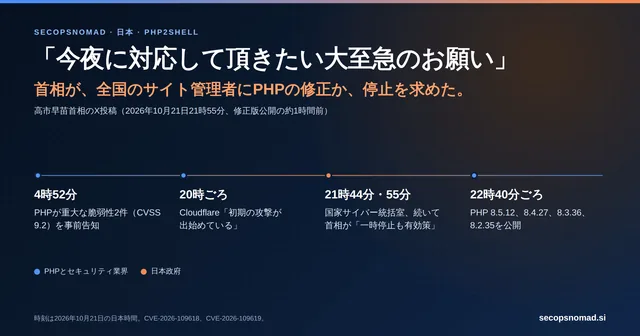
10月21日21時55分、高市早苗首相がウェブサイトの管理者に、その夜のうちにPHPを修正するか、サイトを止めるよう求めました。PHP2Shellとは何か、日本のどこまでに影響するか、今何をすべきかを整理します。
10月の報告で何が起き、署名範囲のどこが問題だったのか。Proofpoint Enterprise Email ProtectionとTAPで行う調査・対処に絞って解説します。
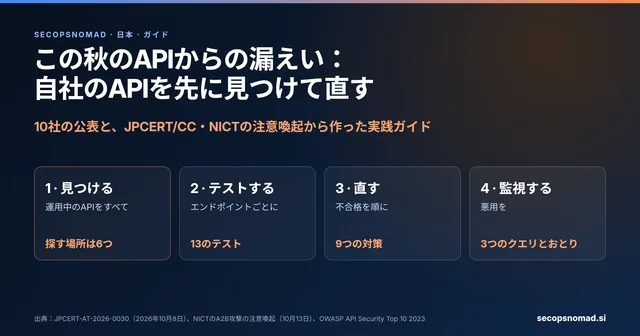
この秋、少なくとも10社が、アプリやAPI、照会ページから顧客情報が流出したと公表しました。自社のAPIをすべて洗い出し、テストし、直し、監視する方法を、クエリとテンプレート付きでまとめます。
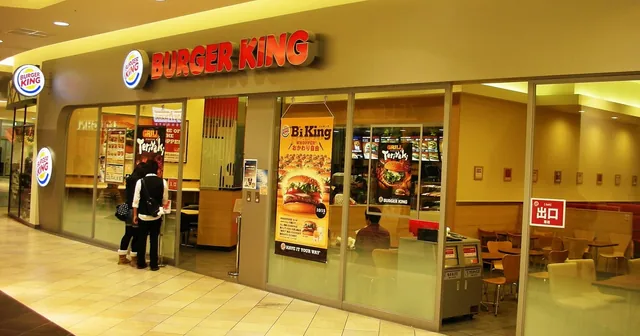
バーガーキング イオンレイクタウン店(埼玉県越谷市)。2010年の写真で、店舗を写したものであり、今回の事案のシステムではありません。
写真:Wiki591801、CC BY 3.0(Wikimedia Commons、トリミング)
ビーケー・ジャパンは、公式アプリの会員情報を管理するシステムに10月2日から7日まで不正アクセスがあったと公表しました。漏えいした情報、日付から読めること、インターネットに面したシステムを詳細を伏せて採点したリスクカードを示します。
写真:Lombroso、CC BY-SA 4.0(Wikimedia Commons、トリミング)
ヤマト運輸の第4報を確認。購入者情報約526万件、届け先約5万件、加盟店約4,100件の流出範囲、訂正された項目、支払い確認と加盟店の対応を図解します。
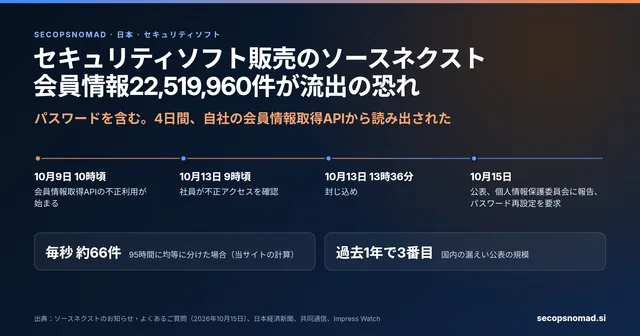
セキュリティソフト「ZERO」シリーズや「筆ぐるめ」「ポケトーク」のソースネクストで、会員情報取得APIが4日間不正に利用されました。流出した情報、同社の顧客、確認すべきことを整理します。
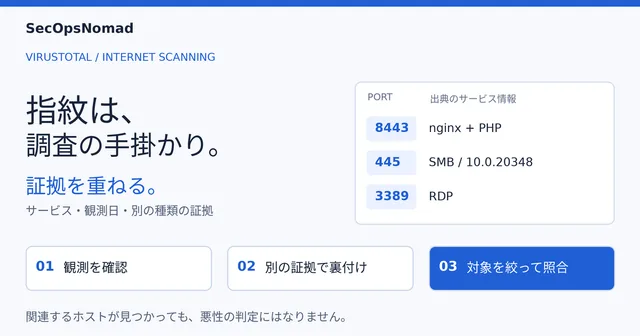
VirusTotalの新機能で、公開IPv4のポート履歴、バナー、フィンガープリントを検索可能に。何が変わり、どこで使え、関連インフラをどう探せるのかを整理します。
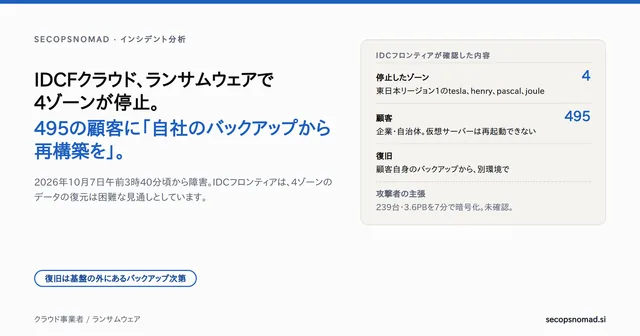
2026年10月7日、IDCFクラウドがランサムウェア攻撃を受けました。10月14日の第5報では194顧客のバックアップが取り出し可能、サーバー内データの流出の痕跡なし、ポータルで48社の情報照会。マウス、イズミ、JR東海も公表しました。
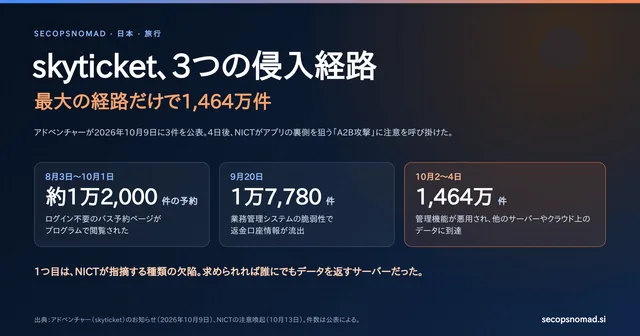
旅行予約サイトは10月9日、経路の異なる3件の不正アクセスを公表しました。4日後、NICTはアプリの解析から始まる「A2B攻撃」に注意を呼び掛けました。漏えいした情報、経路ごとの違い、確認すべきことを整理します。
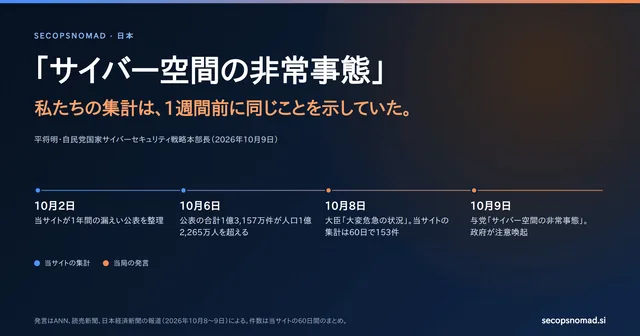
10月8日と9日、大臣と与党のサイバー担当トップが、相次ぐ漏えいを「危急」「非常事態」と表現しました。何が語られ、何を意味し、何を意味しないのか。そして私たちの集計が先に示していたこと。
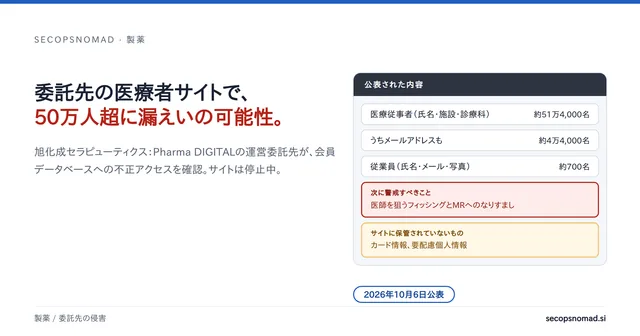
旭化成セラピューティクスの医療関係者向けサイトが、運営委託先で不正アクセスを受けました。診療科付きの医療者データとMRの写真が標的型フィッシングに使われうる理由と、製薬企業が今確認すべきこと。
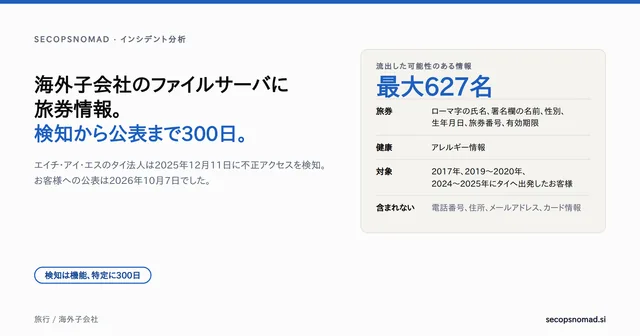
海外子会社のファイルサーバから、最大627名の旅券情報とアレルギー情報が流出した可能性があります。特定に300日かかった理由と、自社の海外拠点で確認すべきこと。
公式ロゴ:© Rakuten。出典。独立した報道における対象の識別に使用しています。
1万5,382アカウントの保存データが取得・閲覧された事案。別に公表されたプロフィール・パスワード関連情報の範囲と、権限管理・影響調査・検知の実務を整理します。
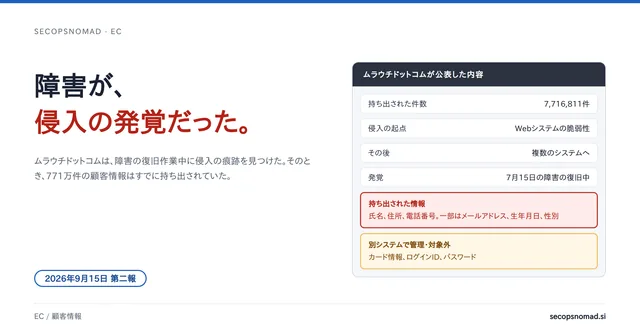
深夜のシステム障害から、Webシステムの脆弱性を起点とする侵入の痕跡が見つかった。2つの公表の内容と変化、そしてEC事業者が確認すべきこと。
タイムズカーのカーシェア看板と車両。旧ブランド「タイムズカープラス」時代の2017年の写真。
写真:Carauto、CC BY-SA 4.0(Wikimedia Commons、トリミング)
約660万件のアカウントと、約160万件の本人確認書類。闇サイトで出品された日本の免許証画像の報道と、4万人を超えた集団訴訟の登録を追記しました。
公式ロゴ:© Daiwa Securities Co. Ltd.。出典。独立した報道における対象の識別に使用しています。
約22万件と約11万名の違い、委託先の問い合わせ情報、二次被害リスクを一次発表から分析。SOC・メール・EDR・法務の対応、図解、KQL/Splunk例。
公式ロゴ:© GMO Research & AI, Inc.。出典。独立した報道における対象の識別に使用しています。
GMOのアンケートサイトinfoQで、ソフトウェアの脆弱性から最大94万8498件の全会員情報が流出し、611件のポイントが不正に交換された。ポイント運営者、SOC、会員が確認すべきこと。
公式ロゴ:© THE MONOGATARI CORPORATION。出典。独立した報道における対象の識別に使用しています。
物語コーポレーションの公式発表から、漏えい・対象外の項目、なりすましリスク、SOC・IAM・EDR・法務の対応を分析。公式ロゴとKQL/Splunk例を掲載。
公式ロゴ:© G-PLAN INC.。出典。独立した報道における対象の識別に使用しています。
Gポイントの不正アクセスを公式発表とFAQから分析。会員識別子の意味、ポイント保護、交換処理の照合、各チームの対応、復旧図解とKQL/Splunk例。
公式ロゴ:© Osaka Metropolitan University。出典。独立した報道における対象の識別に使用しています。
10月2日、全5キャンパスでシステムが停止。在学生・卒業生ら少なくとも13万人の情報が流出した恐れ。共有された仮想化基盤と、届いてしまうバックアップが復旧に何をもたらすか。
選挙運営の現場:2014年の東大阪市内の投票所。参考用の記録写真であり、この場所での事案を示すものではありません。
写真:MASA、CC BY-SA 4.0(Wikimedia Commons、トリミング)
英国の侵害事例と一次資料から、選挙を支えるID・委託先・公開情報・AIなりすまし・復旧を分析。担当チーム、図解、KQL/Splunk例付き。
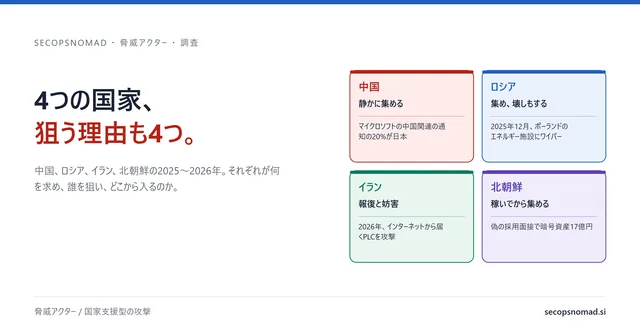
国家支援型の「ビッグ4」の2025〜26年を、任務・標的・侵入口から読み解く調査記事。マイクロソフトのデータでは中国系の標的の20%が日本。日本の組織が見直すべき点とハンティングの例を示します。
公式ロゴ:© Nikkei Inc.。出典。独立した報道における対象の識別に使用しています。
9月30日、日経の本物のアカウントから悪性サイトへ誘導するメールが送られた。受信した組織が確認すべきことと、公表された対応であるパスワード変更だけでは復旧が終わらない理由。
写真:Harris de Weerd、CC BY-SA 4.0(Wikimedia Commons、トリミング)
CertiKの集計で2026年7〜9月の被害は248件・約1,999億円、前期比54%増。ただし返還分などを差し引くと10%増にとどまります。約610億円が流出したBitget事件の侵入経路と、セキュリティチームが見直すべき点を整理します。
写真:Smbd、CC BY-SA 4.0(Wikimedia Commons、トリミング)
会員情報1,360,563件に閲覧のおそれ。販売管理システムには、ハッシュ化されていないサーバーとVPSのパスワードも保存されていた。利用者が変更・確認・調査すべきことを整理します。
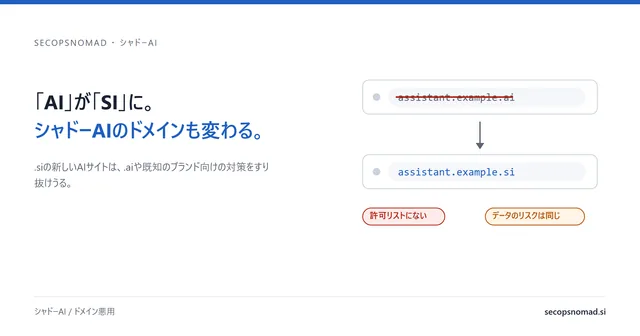
米国の名称変更と.siドメインの登録急増により、未承認のAIツールが新しい名前を得た。語句ベースのプロキシ、DLP、ポリシーでは捕捉できない可能性がある。
フィッシング耐性のある認証を説明するためのセキュリティキーの写真です。写っている製品の侵害を示すものではありません。
写真:Tony Webster、CC BY 2.0(Wikimedia Commons、トリミング)
日米のシンクタンクを狙う中国系の攻撃者が、偽のブラウザー窓の裏でMicrosoftの本物のサインインを中継。どこで止められるか、どのチームが動くか、どう調査するかを整理します。
公式ロゴ:© Zammad GmbH。出典。独立した報道における対象の識別に使用しています。
2018年撮影のペンタゴン。人事データに関する報道の背景写真であり、被害システムを写したものではありません。
写真:Touch Of Light、CC BY-SA 4.0(Wikimedia Commons、トリミング)
写真:Hiroshi Ishii、CC BY 2.0(Wikimedia Commons、トリミング)
公式ロゴ:© Consensys。出典。独立した報道における対象の識別に使用しています。
写真:Coolcaesar、CC BY-SA 3.0(Wikimedia Commons、トリミング)
写真:Zimbra Inc、CC BY 4.0(Wikimedia Commons、トリミング)
検索語や担当チームを変更してみてください。