
目標は、説明と検証ができる選挙運営
選挙は、投票や集計に使う機器だけで成り立つものではありません。職員のID、メール、有権者情報、委託先、公開Webサイト、物理的な記録の管理、結果の公表には、それぞれ異なるセキュリティ上の責任があります。一つの領域の障害が別の領域に影響しても、すべての領域が侵害された証明にはなりません。
本稿は、選挙を支える組織・システム全体のセキュリティを扱う調査分析です。確認日は2026年10月5日であり、新たな選挙関連侵害の速報ではありません。英国の公表事例と米国の技術ガイダンスを材料に、SOC、選挙運営担当者、委託先が使える実務モデルを整理します。推奨事項と図はSecOpsNomad独自の分析であり、特定の選挙の安全性を認証するものでも、米国の手続が日本に適用されると述べるものでもありません。
中心となる問いは、ID、サービス、委託先のいずれかに問題が起きても、認められた業務を継続し、何が変わったかを独立した証拠で確かめられるかです。NISTが2024年2月に公表した最終版のElection Infrastructure Profileは、投票機器と選挙を支える情報システムを対象に、既存基準を補完する自主的なリスク管理の考え方を示しています。NISTのプロファイル
1. 対策を選ぶ前に、業務と信頼境界を把握する
機能、担当者、信頼境界を軸に資産台帳を作ります。各判断の基準となる正本はどこにあり、誰が変更でき、そのシステムが侵害されてもどのログが残るのか。責任を持つ選挙当局が認めた代替手段は何か。以下は参照モデルであり、特定の自治体や国の構成図ではありません。
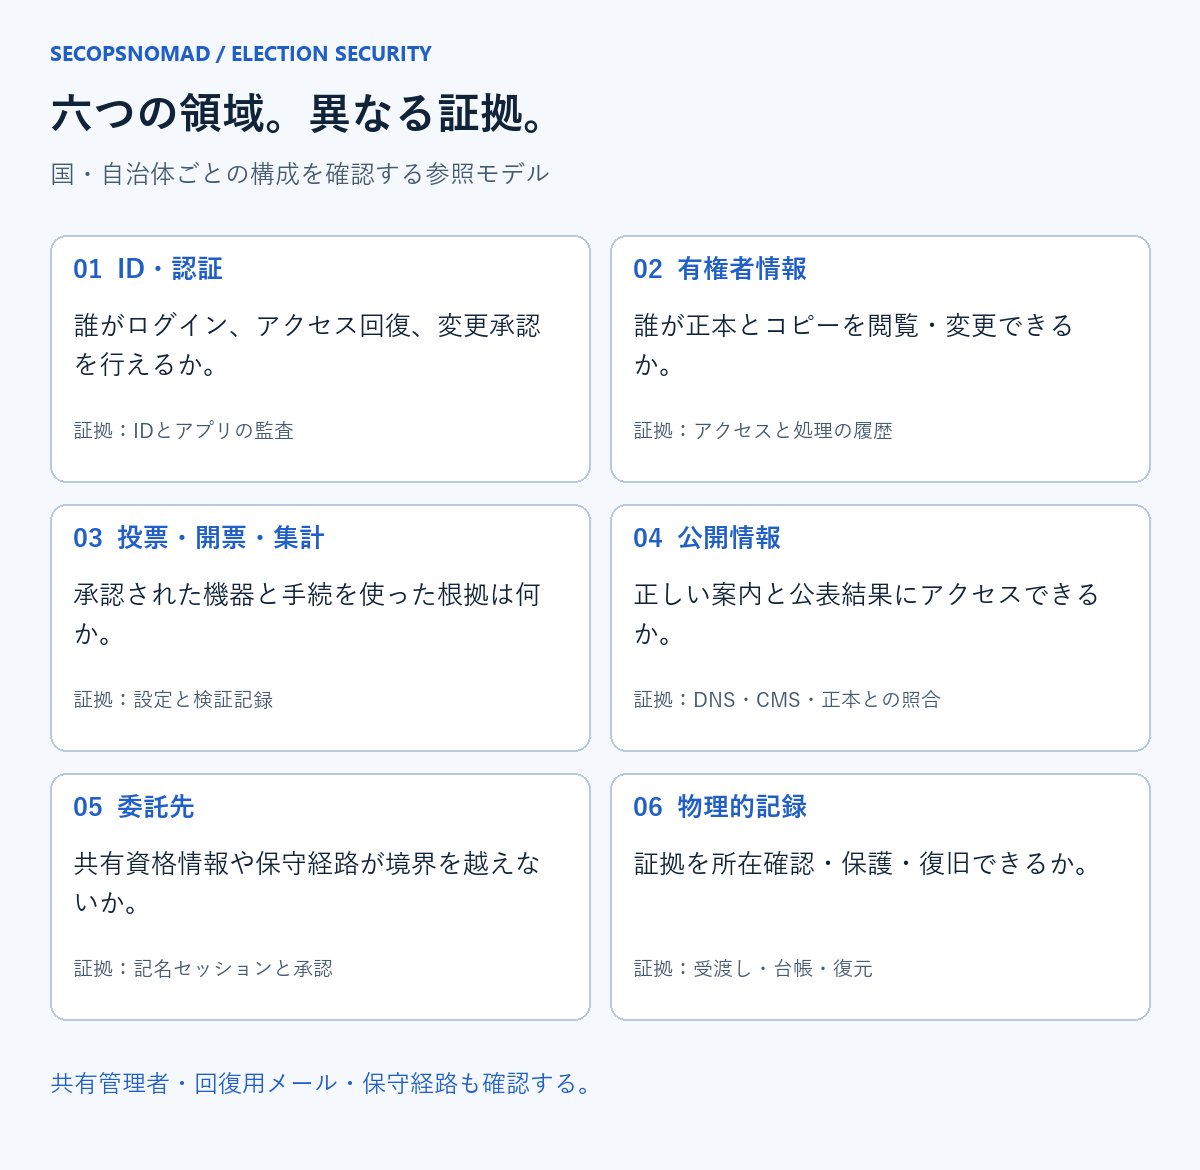
図1:独自の参照モデル。接続と分離は実環境で確認します。常に六つのネットワークへ分離されているという意味ではありません。
| 領域 | 調べるべき問題 | 結論を出す前に必要な証拠 |
|---|---|---|
| ID・職員メール | セッション窃取、不正なMFA回復、悪意あるアプリ権限、なりすまし | IdP・メール・アプリ監査、信頼できる経路での本人確認、セッション停止の結果 |
| 登録・有権者情報 | 大量取得、不正変更、利用不能 | 正本の管理者、トランザクション履歴、アクセスログ、独立して保管した出力 |
| 投票・開票・集計 | ソフトウェア、設定、入力、機器の無断変更 | 承認済み設定、機器の管理履歴、試験記録、その地域で認められた検証手続 |
| Webサイト・結果公表 | DDoS、DNS乗っ取り、ファイル改変、偽の案内 | DNS・レジストラ・CMS監査、エッジとオリジンの状態、配信履歴、正本との照合 |
| 委託先・管理作業 | リモート接続、更新経路、共有管理者IDの悪用 | 操作者ID、取得可能なセッション記録、承認作業、ソフトウェアの出所、契約上の連絡先 |
| 物理的証拠・継続性 | 機器紛失、管理履歴の欠落、施設利用不能、復元できないバックアップ | 台帳、受渡し記録、入退室記録、復元試験、承認された代替運用 |
選挙運動を行う組織のITは、別の信頼領域です。 そのメール侵害は機密情報の流出やなりすましにつながりますが、選挙管理システムとの関係は証拠で示す必要があります。政党のIT、自治体のIT、投開票基盤を、根拠なく一括りにしないでください。
2. 事例:英国選挙管理委員会への侵害
英国選挙管理委員会は、2021年8月に最初の不正アクセスがあり、2022年10月に不審な活動を認識したと説明しています。メール・ファイル共有環境と選挙人名簿のコピーがアクセス可能な状態でした。同委員会によれば、各地域の登録担当者が管理する実運用の名簿は影響を受けず、投票や参加の仕組みに影響はありませんでした。これは同委員会が報告した調査結果です。委員会の説明
ICOの執行記録は、未修正の脆弱性を経由した初期侵入、2021年8月24日から2022年10月27日までのアクセス、約4,000万人への影響を記載しています。この人数は個人データへの影響を示すもので、改ざんされた投票数ではありません。ICOの記録
NCSCはその後、この委員会への侵害を中国国家関連の攻撃主体に帰属させ、メールと名簿データが持ち出された可能性が高いと評価しました。同じ声明にあるAPT31による議員への活動は別件であり、委員会への攻撃主体をAPT31と特定したものではありません。帰属の説明では、この区別と確度を維持する必要があります。NCSC声明
本稿の分析: 投票システムに影響がなくても、三つの点に注目すべきです。第一に、外部から到達できる業務システムにも政治的に機微な情報があります。第二に、コピーや過去のエクスポートにも管理者、保持方針、監視が必要です。第三に、投票基盤だけを調べると、それを支える組織の侵害を見落とします。パッチ管理では外部公開資産と例外を把握し、調査では実際のアクセス経路をたどってメール、ファイル、連携アプリへ範囲を広げる必要があります。
この事例で別の国や自治体の安全性を判断することはできません。個人情報への影響、業務への影響、選挙結果の完全性を分けて評価すべき理由を示す事例です。
3. 脅威の経路と、防御態勢への影響
以下は防御計画のための分析上の仮説です。すべてが英国の事案で発生したという説明ではありません。
| 脅威の経路 | 防御態勢を確認する問い | 検知・対策で必要な証拠 |
|---|---|---|
| 標的型メール・ヘルプデスクへのなりすまし | 一通の巧妙なメールや回復依頼で特権を得られないか | 対応環境でのフィッシング耐性MFA、独立した本人確認、メール・認証・MFA変更の相関 |
| セッション窃取・アプリ同意 | パスワード変更後も不正アクセスが残らないか | トークン・セッション対応、アプリ権限の確認、各サービスでの停止と効果確認 |
| 公開サーバー・未管理機器 | パッチ状況を外部露出、担当、代替対策と結び付けているか | 資産発見、ベンダー情報、変更記録、サーバーの監視、対処後の確認 |
| 委託先・内部者の不正 | 一人の操作者が独立した確認なしに重要資産を変えられないか | 記名・期限付きアクセス、別担当の承認、到達範囲制限、保護した監査、緊急権限の確認 |
| ランサムウェア・破壊活動 | 業務ネットワークの侵害で選挙サービスや証拠が失われないか | 分離の検証、対応可能な端末の監視、隔離バックアップ、復旧の依存関係 |
| DDoS・公開基盤の侵害 | 障害時も正しい案内にアクセスできるか | エッジ・オリジン監視、レジストラとCMSの保護、独立した内容照合、代替経路の試験 |
| 偽の音声・映像・文書 | 未確認の指示で実際の運用を変更してしまわないか | 既知の連絡経路、別担当の承認、原本保全、正規記録との比較 |
共有される管理経路を優先して確認します。公開サイトと名簿システムが別ネットワークでも、管理者、回復用メール、リモート管理サービス、バックアップ資格情報が共通なら、依存関係は残ります。分離が有効だと判断する前に、こうした共通点を文書化してください。
選挙専用機器を一般の業務PCと同じように扱ってはいけません。認証・承認の対象となる機器や運用中の機器に対して、管理者の承認と該当する試験・変更手続なしにエージェント導入、能動的スキャン、設定変更を行わず、その環境が対応する監視手段を使います。
4. 可用性、情報流出、結果の完全性には別々の証明が必要
FBIとCISAが2024年7月に公表したDDoS注意喚起は、公開情報サービスの停止と投票の完全性への侵害を区別しています。有権者向け情報、オンラインサービス、速報の利用不能を取り上げていますが、その結論は文書が説明する米国の選挙環境に関するものです。同時に別の侵入が起きる可能性まで否定するものではありません。FBI/CISA注意喚起
Webサイト障害では、通信量、オリジンの不具合、DNS変更、不正公開のどれが原因かを確認します。復旧と並行して管理操作ログを保全してください。トップページが表示されることは到達性の確認にはなりますが、公開ファイルすべての真正性や、資格情報が盗まれていないことの証明にはなりません。
改ざんの疑いでは、公開物を独立して管理された正本と比較します。版、時刻、承認、受渡しを記録してください。ハッシュ値は、期待値が信頼できる保護された参照元にある場合に役立ちます。攻撃者が管理できる二つのコピーを比較しても、十分な根拠にはなりません。
EACは、米国の選挙当夜の数値は未確定であり、その後の照合・確認であるcanvassと、結果を正式に確定するcertificationには別々の役割があると説明しています。通常の速報更新を改ざんと決め付けず、説明できない変更は予定された公表手順と照合して調べます。EACの結果公表ガイダンス
物理的な証拠も重要です。EACのガイダンスは、証拠の受渡し・保管履歴を、結果の真正性確認や選挙後の監査と結び付けています。同機関の監査資料にある統計的なリスク制限監査は特定の監査手法であり、サーバーログ確認の別名ではありません。認められる監査手法、記録、権限、時期は地域の制度によって異なります。管理履歴のガイダンス、監査の資料
障害調査のために投票先をSOCログへ収集したり、個人のIDと秘密投票の内容を結び付けたりしないでください。 調査データは必要最小限にし、アクセスを制限します。技術ログは調査を支えるものであり、選挙に関する法定手続や独立した結果検証を置き換えるものではありません。
5. AIが変えるのは、確認作業の負荷
CISAの2024年1月の生成AI評価は、合成メディアやソーシャルエンジニアリングなど、既存リスクの増幅を説明しています。これは2024年の選挙サイクルを対象にした評価であり、2026年の攻撃件数を測定したものではありません。CISAの評価
本稿では、指示がどれだけ本物らしく見えても、重要な操作は検証可能にすることを推奨します。アクセス回復、公表内容の変更、委託先の作業には、既知の連絡先への折り返しと別担当の承認を設けます。元のメッセージ、URL、配信時刻、送信者に関する情報を保全してください。スクリーンショットは表示された内容の記録にはなりますが、それだけでは出所を証明できない場合が多くあります。
AI検出器のスコアだけで真正・偽造を決定してはいけません。広報担当は、確認できた事実、正式な案内の掲載先、次回更新時刻を伝えます。未確認情報を否定するためだけに、その主張をむやみに拡散しないことも大切です。これはすべての人に向けたインシデント広報であり、政治的な説得ではありません。
LLMを分析補助に使う場合は、承認された隔離ワークフローで機微情報を除去し、入力を敵対的な内容として扱います。管理資格情報や公開権限を与えず、人が証拠を確認します。有権者ファイルやインシデント証拠を公開AIサービスにアップロードしないでください。
6. どのチームが動くべきか
| チーム | 優先する処置 | 準備できていることを示す証拠 |
|---|---|---|
| 選挙当局・インシデント責任者 | 業務判断、認められた代替運用、復旧権限を定める | 記名された意思決定者、権限委譲、演習済み連絡経路 |
| IAM・サービスデスク | 特権IDを保護し、回復依頼を独立した経路で確認する | MFA適用状況、緊急IDの確認、セッション失効の試験 |
| メールセキュリティ | 誘導メール、委任、不正転送を追跡する | メッセージID、受信者範囲、原本、除去確認 |
| SOC・SIEM | ID、端末、ネットワーク、アプリのイベントを結び付ける | 時刻同期、保持期間、収集異常の検知、限定された調査権限 |
| EDR・DFIR | 対応可能なホストを調べ、破壊的な変更の前に証拠を保全する | プロセス時系列、隔離結果、取得記録、信頼できる復旧イメージ |
| ネットワーク・IT運用 | 可用性と管理経路の分離を確保する | DDoS手順、代替接続試験、DNS管理者、復元結果 |
| アプリ・委託先担当 | 重要な変更を検証し、保守アクセスを制限する | 承認記録、資産・バージョン基準、セッション履歴、契約窓口 |
| 法務・個人情報保護 | 影響データ、保全、適用される報告義務を評価する | 該当法域の評価。一国の期限を他国に一律適用しない |
| 広報・アクセシビリティ担当 | 検証済みで利用しやすい案内を維持する | 代替媒体、承認文面、利用可能な形式、定期的な事実更新 |
ID窃取が疑われる場合はアカウント侵害プレイブックを使います。証拠が該当する場合は、フィッシングやランサムウェアの手順も並行して進めます。各調査は、一つの時系列と判断記録を共有してください。
7. ハンティング例:限定した調査であり、不正選挙を判定するものではない
本稿には、特定キャンペーンのIOC一覧はありません。IP、ドメイン、ハッシュを創作していません。以下は、権限のある自組織環境で活動を調べる読み取り専用の例であり、投票が変更されたかを判定するものではありません。
二つのKQLはMicrosoft Sentinel/Azure Monitor Log Analytics向けで、Defender XDR Advanced Hunting向けではありません。必要なEntra診断ログの出力、保持期間、ワークスペースの閲覧権限を確認し、プレースホルダーを確認済みの正確な識別子へ置き換えます。範囲を広げる前にクエリの負荷を確認し、イベント量が多ければ期間を短くします。500行の出力上限はスキャン量の上限ではありません。上限に達したら時間帯を分割し、関連する完全な記録は別途保全してください。
A. 選挙支援業務の一つのIDについて、対話型サインインを確認
SigninLogsが必要です。直近24時間における対象ユーザーの成功・失敗を、アプリと端末の情報とともに返します。このテーブルではResultTypeの0が成功です。承認された活動と比較してください。移動、VPN、新しい端末は正当な場合があります。非対話型トークン利用、ワークロードID、アプリ固有セッションには別のログ源が必要です。結果が少なくても安全の証明にはなりません。Microsoftのスキーマ
ダウンロード: election-identity-review.kql
// Microsoft Sentinel / Log Analytics. Read-only; not live-tested.
let TargetUserId = "REPLACE_WITH_ENTRA_USER_OBJECT_ID";
SigninLogs
| where TimeGenerated between (ago(24h) .. now())
| where UserId =~ TargetUserId
| project TimeGenerated, CreatedDateTime, UserId, UserPrincipalName,
    IPAddress, AppDisplayName, ResultType, ConditionalAccessStatus, DeviceDetail
| order by TimeGenerated asc
| take 500
B. 一つのIDが実行した、または変更対象となったディレクトリ操作
AuditLogsと、そのInitiatedBy、TargetResources、Id、OperationName、Result、時刻フィールドが必要です。操作者と対象の完全なオブジェクトを残し、展開された対象をイベントIDで重複排除します。操作名・結果を承認済み変更と照合してください。入職処理や定期管理作業は正当な例です。メールボックスルール、すべてのSaaS管理操作、対象IDと関係しないアプリIDによる変更を網羅するものではありません。Microsoftのスキーマ
ダウンロード: election-directory-review.kql
// Microsoft Sentinel / Log Analytics. Read-only; not live-tested.
// Return events initiated by the user OR naming the user as a target.
let TargetUserId = "REPLACE_WITH_ENTRA_USER_OBJECT_ID";
AuditLogs
| where TimeGenerated between (ago(24h) .. now())
| extend ActorId = tostring(InitiatedBy.user.id),
    Targets = iff(coalesce(array_length(TargetResources), 0) == 0, dynamic([{}]), TargetResources)
| mv-expand Target = Targets
| extend TargetId = tostring(Target.id)
| where ActorId =~ TargetUserId or TargetId =~ TargetUserId
| summarize arg_max(TimeGenerated, *) by Id
| project TimeGenerated, Id, OperationName, Result, InitiatedBy,
    TargetResources, CorrelationId
| order by TimeGenerated asc
| take 500
C. Splunkで一つの公開情報アプリの変更を確認
これは独自のアプリ監査テンプレートであり、Splunk標準の検知やベンダー定義のsourcetypeではありません。CMS、配信基盤、レジストラのログから、_time、app_id、actor_id、action、object_id、result、src、change_id、event_idを対応付けます。フィルターの前にactionをpublish、update、delete、permission_changeへ正規化してください。対応付けが欠けると、イベントを見逃すおそれがあります。index、sourcetype、アプリを限定し、検索権限と監査ログの保持を確認します。出力は正当な公開作業や失敗操作も含む確認対象の一覧です。独立して承認された変更と元の記録へ照合してください。Splunkのフィルター仕様
ダウンロード: election-publication-review.spl
index="REPLACE_WITH_AUDIT_INDEX" sourcetype="REPLACE_WITH_AUDIT_SOURCETYPE" earliest=-24h latest=now
| where app_id="REPLACE_WITH_EXACT_APP_ID"
| where action IN ("publish", "update", "delete", "permission_change")
| sort 500 + _time
| table _time app_id actor_id action object_id result src change_id event_id
実行状況: 2026年10月5日にドキュメントとスキーマのみを確認しました。実テナントでは実行していません。英語・日本語のコードとダウンロードは同一です。
8. 手元の証拠に合わせて対応を分岐する
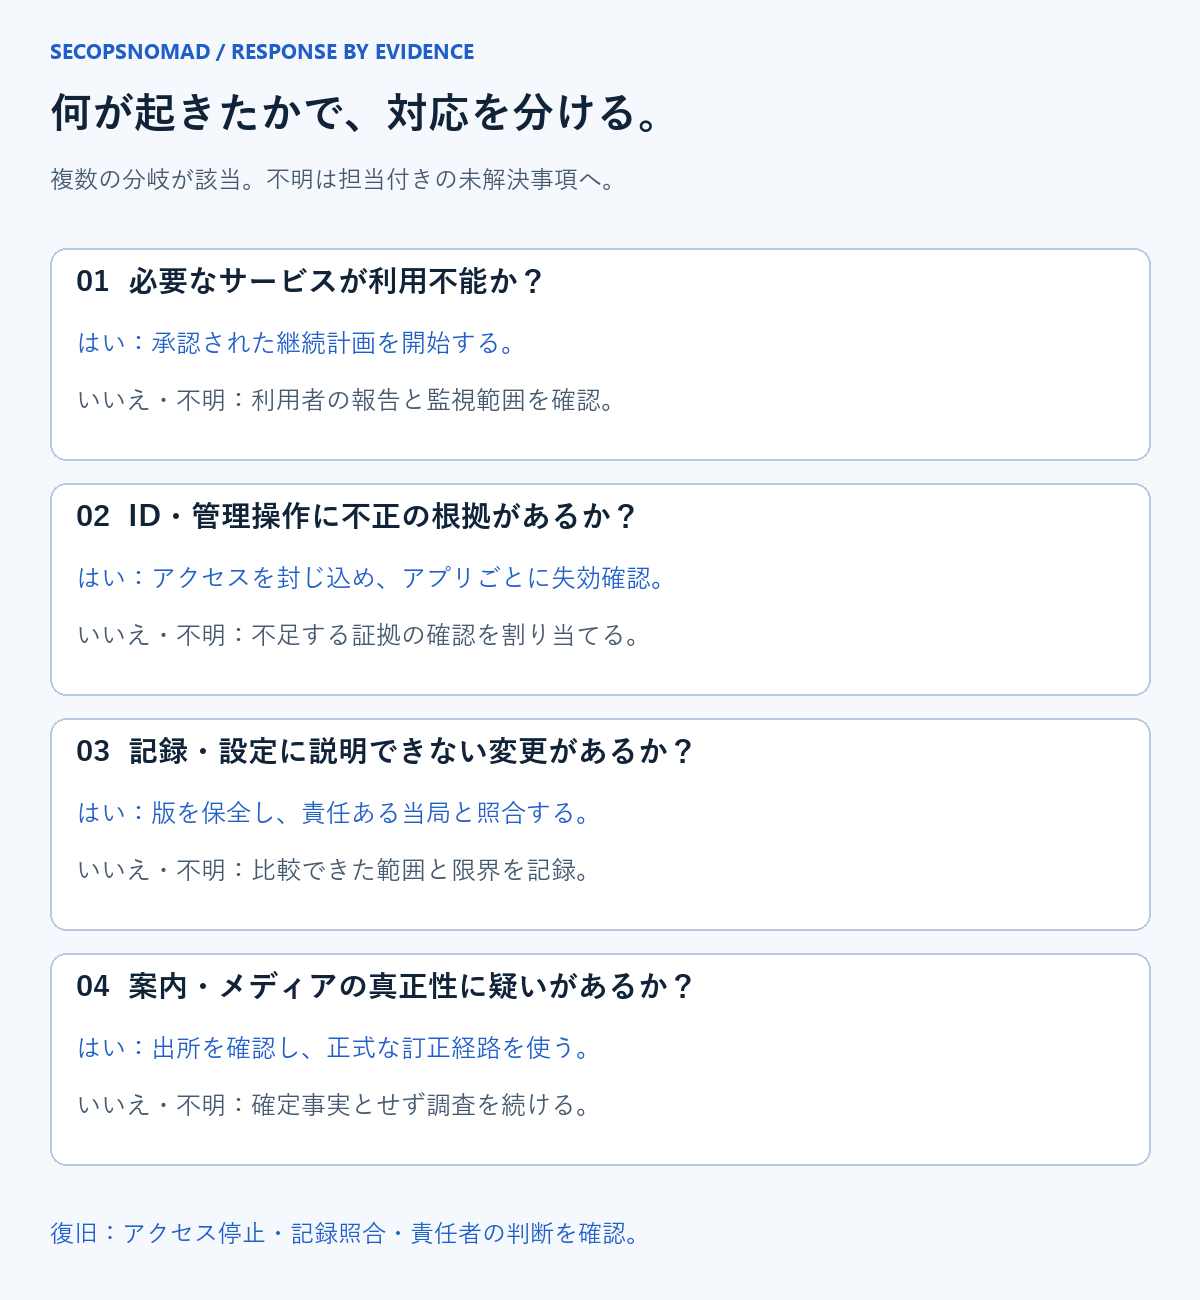
図2:独自の判断図。複数の分岐が同時に該当し得ます。不明な事項は、担当を付けた未解決の調査項目として残します。
| 判断 | はいの場合 | いいえ・不明の場合 |
|---|---|---|
| 必要な公開サービスが使えないか | 承認された可用性対策を開始。オリジン、DNS、事業者の状態を調べ、確認済みの代替案内を公表する | 利用者の報告と監視範囲を確認。一回の疎通成功で全員が利用可能と判断しない |
| ID・管理操作に信頼できる不正の根拠があるか | 該当アクセスを封じ込め、ログを保全し、関連アプリごとに失効を確認する | セッション、端末、可視性不足を調べ、担当と再確認時刻を維持する |
| 記録、設定、公表結果、証拠物に説明できない点があるか | 版と管理履歴を保全し、正本の管理者・選挙責任者と、認められた照合手続を行う | 比較対象と未取得の証拠を記録。アラートがないことから完全性全体を推定しない |
| 公開された指示やメディアの真正性に疑いがあるか | 既知の経路で確認し、原本を保持。指定された責任者が事実に基づく訂正を行う | 主張を確定事実として扱わず、確認を続ける |
復旧は、侵入経路への対処、不正アクセスの除去、必要なデータ・設定の照合を確認し、責任ある当局が残る不確実性を判断した上で進めます。信頼できる管理環境と試験済みバックアップを使い、サービス復旧と、その後のインシデント終結を分けます。誰が各処置を承認し、どの証拠を根拠にしたかを残してください。
9. 日本でも使える準備計画
以下は本稿の推奨する計画順序であり、法定の日程ではありません。選挙日程と変更可能な期間に合わせて調整します。
- リスクが高まる時期の前: 六つの領域と共通管理者を整理し、外部露出とパッチ例外を確認。不要な権限を削除し、ログと保護されたバックアップの復元を試験。委託先窓口と証拠へのアクセスを合意する。
- 運用変更の凍結前: メール侵害とWebサイト障害が重なる演習を行う。代替広報、アクセシビリティ、緊急承認、各代替手段を使う権限を確認する。凍結を理由に緊急の問題を放置せず、責任者を明確にした例外手続を用意する。
- 運用中: 重要サービスの状態、不正変更、データアクセス、ログ欠落を監視し、連絡経路に担当者を配置する。一つの時系列を維持し、正式な公表経路を定期確認。適用される保持規則に従って記録を保全する。
- 運用後: 未解決の例外と証拠を照合し、復旧判断を振り返る。臨時権限を失効させ、改善に担当と期限を設定する。行事や契約が終わっただけで記録を削除しない。
日本の組織では、この機能分担を実際の選挙管理、自治体IT、委託先、その他の責任主体に対応付けます。米国型の電子名簿、投票用紙スキャナー、リスク制限監査が存在するとは仮定しません。対策を採用する前に、その地域の正本、手続、報告経路を確認してください。紙を使う業務でも、支えるITと物理的記録の保護は必要です。実際の依存関係を台帳化することが出発点になります。
国家サイバー統括室(NCO)は一般的なセキュリティ啓発ハンドブックを公開しています。職員教育を補助する資料であり、選挙機器の認証や、責任ある当局の手続の代替ではありません。NCOハンドブック
準備状況は証拠で測ります。回復を試験した特権ID、責任者が明確な公開資産の対処、継続収集を確認したログ源、業務責任者が認めた時間目標を満たす復元試験、独立した承認に結び付いた重要変更などです。目標は地域・組織ごとに設定し、一律の達成率で選挙の安全性を証明しようとしないでください。
限界・情報源・更新履歴
本稿は公表資料とガイダンスに基づくもので、選挙ネットワーク、投票機器、非公開証拠へアクセスした調査ではありません。特定の地域の攻撃確率を見積もったり、観測していない事案を帰属させたり、結果を認証したりすることはできません。英国の調査結果と米国の注意喚起は、それぞれの時期・適用範囲を維持しています。脅威表、図、担当分担、クエリ、準備計画は独自の分析・推奨事項です。
一次資料は対応する記述の近くにリンクしました。製品スキーマとガイダンスの確認日は2026年10月5日です。実際の有権者情報、資格情報、インシデントログは含めていません。運用前に、地域の構成、法制度、製品の挙動、証拠の取得状況を確認してください。
2026年10月5日 — 初版公開。 英語・日本語の本文、独自の信頼境界図・対応判断図、内容が一致する三つのクエリダウンロードを追加。