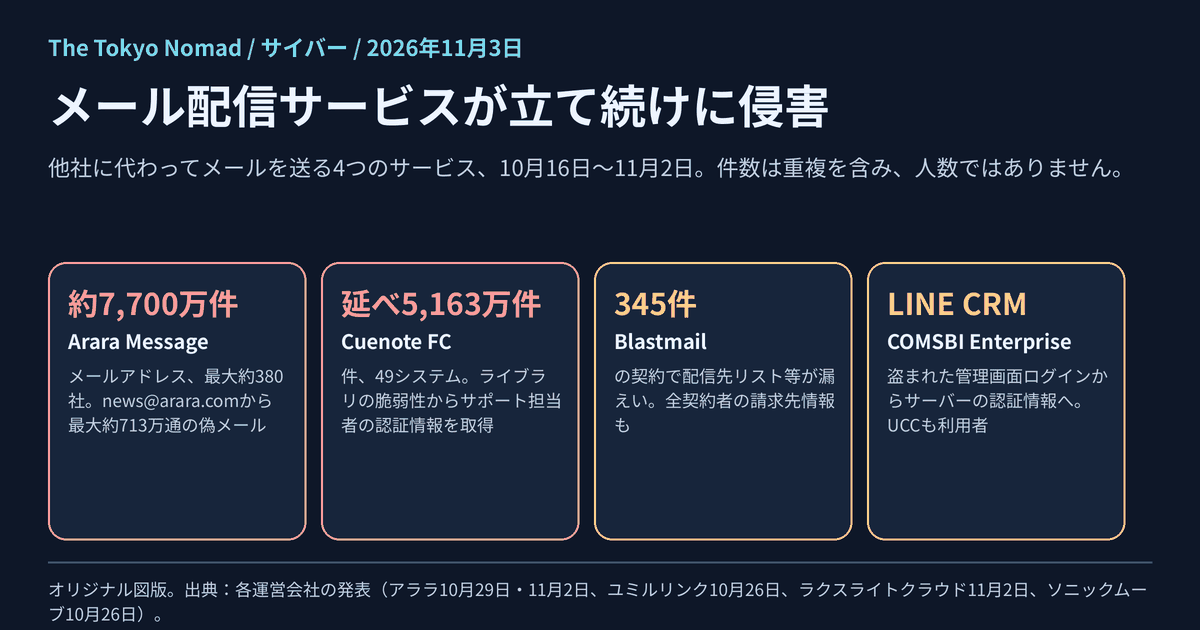
他社に代わってメールを送る国内の4つのサービスが17日の間に相次いで侵入され、うち2つはその後、フィッシングの送信に使われました。 企業はメールマガジンや受注確認、キャンペーンを確実に届けるため、顧客名簿をこうした配信基盤に預けています。2026年10月16日から11月2日にかけて、ユミルリンク(Cuenote FC)、ラクスライトクラウド(ブラストメール)、ソニックムーブ(COMSBI エンタープライズ基盤)、アララ(アララメッセージ)がそれぞれ不正アクセスを公表しました。アララだけでも、最大約380社の契約企業から約7,700万件のメールアドレスが持ち出され、同社のサービスを通じてカード会社を装うメールが最大約713万通送られたとしています。本稿は影響を受けたものから始め、各社が示した侵入経路、同じ週に起きた企業自身のシステムでの漏えい、そして利用企業や受信者がすべきことを順に扱います。
影響を受けたもの、受けていないもの
各社の最新の発表時点の状況です(アララ11月2日、ユミルリンク10月26日、ラクスライトクラウド11月2日、ソニックムーブ10月26日)。「確認済み」は運営会社が自社の発表で述べたものです。件数は各社の発表どおりで、持ち出された恐れのあるものを含み、サービス間で重複し、人数ではないため、合計していません。
| 対象 | 状況 | 分かっていること |
|---|---|---|
| アララメッセージ(アララ、ペイクラウドホールディングスの子会社) | 影響あり(確認済み) | サービスを経由して、契約企業のサーバー97台(最大約380社)から、メールアドレス約7,700万件と、契約企業が登録していた氏名・性別・生年月日・電話番号・会員番号・住所など。共用環境では、61社分のメールアドレス3,386,187件と、うち5社の顧客データ最大411,827件。10月31日からサービス全体を停止しています。 |
| Cuenote FC(ユミルリンク) | 影響あり(確認済み) | 49システムで漏えい、延べ51,628,280件。16システムは件数を調査中です。顧客管理システムのCuenote BASEでは契約者情報190件が閲覧可能な状態でした。Cuenote SR-S、SMS、Auth、Survey、Push、安否確認サービスには影響がないとしています。 |
| ブラストメール(ラクスライトクラウド) | 影響あり(確認済み) | 全契約者の会社名・担当者名・電話番号・メールアドレス・請求先メールアドレス・契約履歴など。345件の契約で配信先リストなどの配信情報も漏えい。10月21日0時27分から停止し、11月11日頃の再開を目指しています。 |
| COMSBI エンタープライズ基盤(ソニックムーブ) | 影響あり(確認済み) | 一部の法人顧客について、管理画面の利用者の氏名・メールアドレス・暗号化されたパスワード、LINE公式アカウントの設定情報、その顧客が持つ利用者の氏名・メールアドレスなど。10月23日から停止中です。別基盤のCOMSBI(SaaS版)には影響がないとしています。UCC上島珈琲は、2023年12月に利用を終えていたにもかかわらず、顧客のメールアドレス5,529件が漏えいしたと公表しました。 |
| 受信者の受信箱 | フィッシング送信に悪用(確認済み) | 10月28〜30日、アララのサービスを通じてnews@arara.comからカード会社を装うメールが最大約713万通。CuenoteのドメインからはSAISON <info@cuenote.jp>名義の迷惑メール。 |
| クレジットカード番号 | 保持なし(3社の発表) | アララ、ラクスライトクラウド、ソニックムーブは、サービスでカード番号を保持していないとしています。ユミルリンクの発表にはカード情報への言及がありません。 |
| 名簿に載っている人のパスワード | 利用者のパスワードは記載なし | 4社とも、持ち出された情報に配信先の人のパスワードを挙げていません。ソニックムーブは法人顧客の管理画面利用者の暗号化パスワードを挙げています。 |
利用している企業から「これらのサービスを通じてメールアドレスが漏えいした」と連絡を受けた場合、 持ち出されたのはその企業が登録していたアドレスと属性情報で、その企業でのパスワードではありません。名前を知っていて、その企業の名前を使うメールに備えてください。
4つの配信基盤と、それぞれの侵入経路
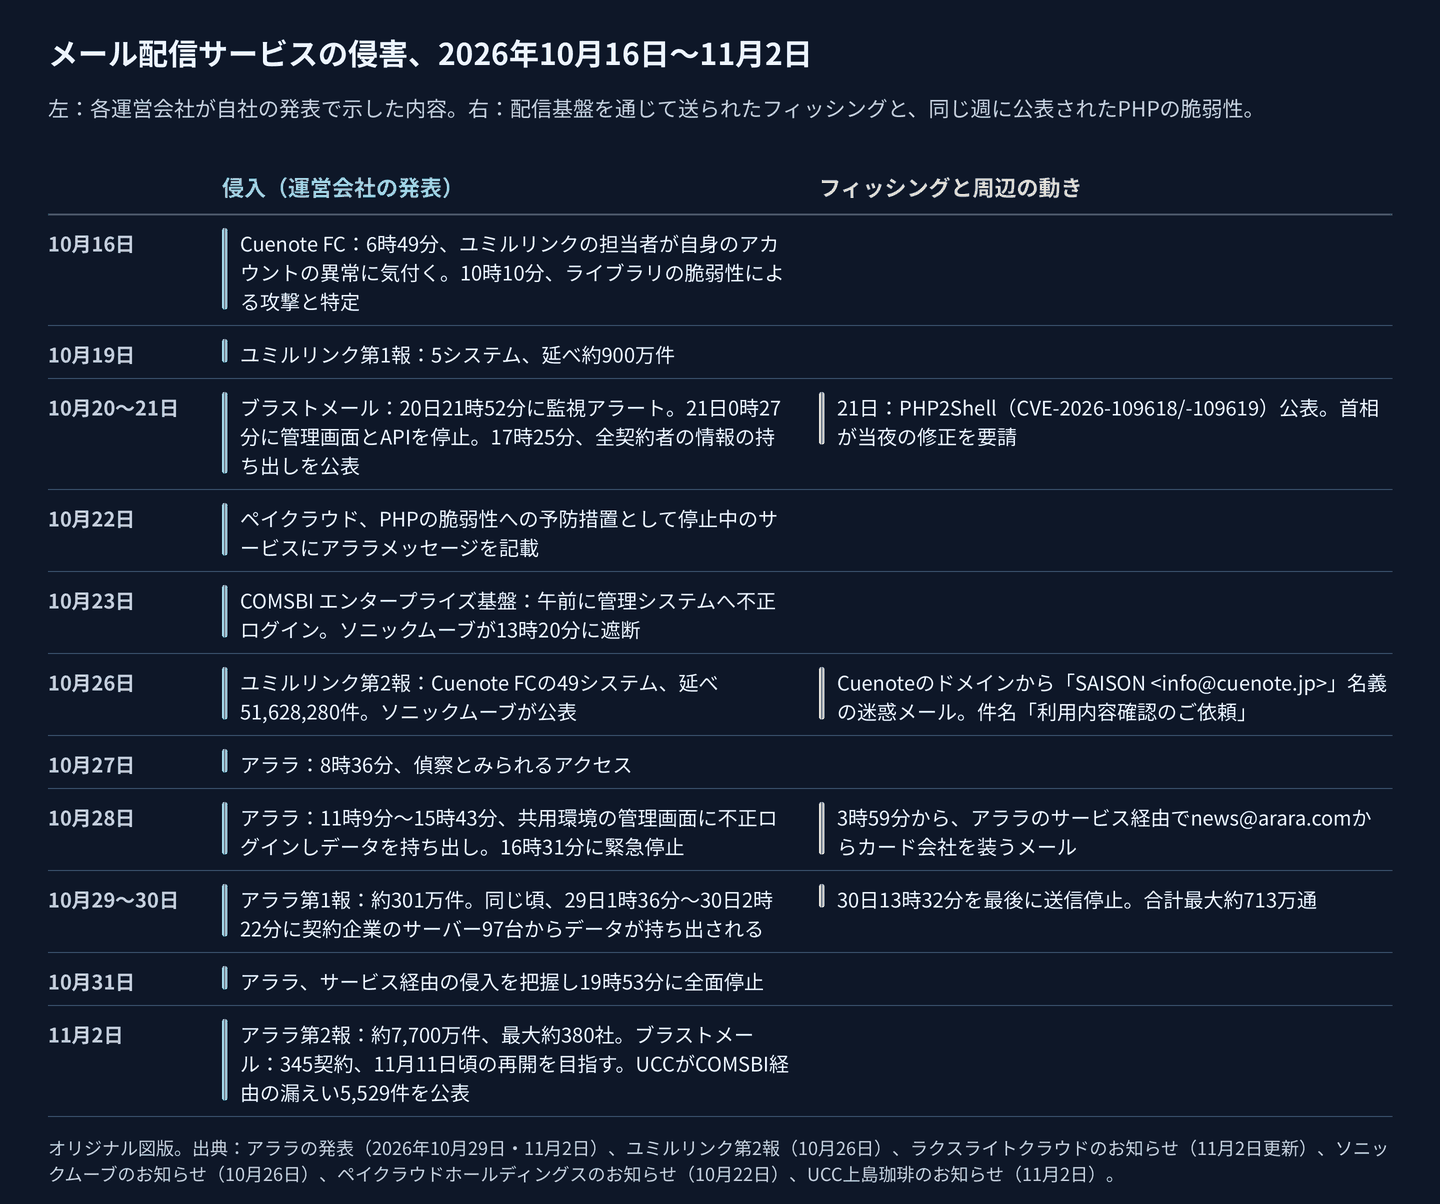
図1:各運営会社の発表をもとに作成したオリジナル図版。左の列は各社が把握した内容、右の列は配信基盤を通じて送られたフィッシングと、同じ週に公表されたPHPの脆弱性です。
Cuenote FC:ライブラリの脆弱性から、サポート担当者の認証情報へ
ユミルリンクは10月16日6時49分、担当者が自身のアカウントの異常に気付き、10時10分にはライブラリの脆弱性による攻撃と特定しました。第2報は一連の流れを示しています。攻撃者は脆弱性を通じて、同社のサポート・品質管理担当者が顧客のシステムに入るための認証情報を取得しました。不正プログラムを設置してデータベースからデータを出力し、担当者の認証情報で他のシステムへの認証を試み、設置したプログラムを介して他のシステムのデータを参照し、ログイン時のセッション情報を取得して不正ログインしていました。10月19日の第1報は5システム、延べ約900万件でしたが、10月26日には49システム、延べ51,628,280件になりました。10月18日には、アクセス元が海外のIPアドレスだったと記しています。対策の内容から、欠けていたものが分かります。10月18日まで、一部の環境では管理画面とAPIに接続元IPの制限がありませんでした。影響を公表した利用企業には、JR東海やりそなグループがあります。
ブラストメール:API用サーバー2台
ラクスライトクラウドの監視は10月20日21時52分にアラートを出しました。21日0時27分〜0時37分に全サービスへの通信を社内からに限り、管理画面とAPIを停止し、1時頃にはメール配信も止まりました。攻撃者は同社のAPI用サーバー2台に侵入してコマンドを実行し、そこから販売管理システムとサービスのデータベースに接続していました。API用サーバーへの侵入経路は調査中です。全契約者の請求先などの情報が販売管理システムから持ち出され、345件の契約では配信先リストなどの配信情報も持ち出されました。影響を公表した利用者には横浜市やJR四国があります。
COMSBI エンタープライズ基盤:盗まれた管理画面ログインから、サーバーの認証情報へ
ソニックムーブによると、第三者は10月23日午前、不正に入手した認証情報でサービスの管理システムにログインし、管理画面の機能の不備を通じてサーバーの認証情報を取得しました。同社は12時12分に把握し、13時20分に外部からのアクセスを遮断しました。15時41分以降の試行はいずれも失敗したとしています。COMSBI エンタープライズ基盤は法人ごとに個別に提供するLINE連携基盤で、SaaS版のCOMSBIとは別のシステムです。同社は利用企業名を公表していませんが、UCC上島珈琲が11月2日に自ら公表しました。
アララメッセージ:4日間で3つの事象
アララの第2報は、事案を3つに分けています。
- 共用環境、10月27〜28日。 10月27日8時36分の偵察とみられるアクセスの後、28日11時9分〜15時43分に共用環境の管理画面へ不正にログインし、データの出力機能を悪用してデータを持ち出しました。同社は16時31分に環境を緊急停止しました。29日の第1報は約301万件としていましたが、第2報では61社分の重複を除くメールアドレス3,386,187件と、うち5社の顧客データ最大411,827件としています。
- サービス経由、10月28〜31日。 攻撃者はサービスのサーバーから多数のサーバーに侵入してデータベースの内容を持ち出し、29日1時36分〜30日2時22分に契約企業のサーバー97台からデータが出ていきました。アララは31日午前にこれを把握し、12時58分から不正に使われたアカウントと鍵を無効化し、19時53分にサービス全体の停止を完了しました。
- フィッシング、10月28〜30日。 2つの環境が悪用され、
news@arara.comから「利用内容確認のご依頼」「ご利用明細確認のご依頼」などの件名で、カード会社を装うメールが最大約713万通送られました。最初は28日3時59分、最後は30日13時32分です。送信先は第三者が外部から持ち込んだメールアドレスだとしています。
アララは、攻撃元の共通性から、3つとも同じ第三者によるものとみています。原因は「Webサーバーの脆弱性およびシステム環境における問題」とし、侵入の開始時期と経路は調査を続けています。
PHP2Shellとの時期の重なり。 PHPがPHP2Shell(CVE-2026-109618、CVE-2026-109619)を公表した翌日の10月22日、ペイクラウドホールディングスは予防措置として停止している子会社のサービスにアララメッセージを挙げ、アララが一部環境で緊急メンテナンスを行っているとしていました。アララの侵害の発表は、この脆弱性が侵入経路だったかどうかに触れていません。PHP2Shellの分析もご覧ください。
4社に共通すること
以下は、4社の発表を読んだ当サイトの見方です。
- 狙われたのは名簿です。 いずれも、持ち出されたのは契約企業が預けていた自社の顧客の名簿でした。
- どの経路も、多くの顧客のデータに届くアカウントやサーバーを通っていました。 Cuenoteではサポート担当者の認証情報、COMSBIとアララの共用環境では管理画面、ブラストメールではAPI用サーバー、アララでは97台に届く1台のサーバーです。
- 2つの基盤が同じ件名の偽メールを運びました。 Cuenoteのドメインとアララのサービスは、どちらも「利用内容確認のご依頼」という件名でカード会社を装うメールを送りました。件名が同じことは手口が共通していることを示しますが、攻撃者が同じだとは示しません。4件を一つの集団に結び付ける情報はありません。
- データは契約より長く残ります。 UCCは2023年12月にCOMSBIの利用を終えていましたが、顧客のメールアドレス5,529件がまだ残っていて、持ち出されました。
これは、JPCERT/CCが10月8日に公表し23日に更新した、国内組織で相次ぐ不正アクセスへの注意喚起の内容と合っています。攻撃者は一つの脆弱性ではなく標的ごとに多くの既知の脆弱性を探り、管理用APIを悪用し、他のシステムの侵害で盗んだAPIキーを使っています。国家サイバー統括室も、委託先も含めた対策の徹底を事業者に求めています(総務省が10月9日に周知)。当サイトのリスクモデルは、こうした委託先を、多くの企業に同時に及ぶ一つのショックとして扱っています。
同じ週の、企業自身のシステムでの漏えい
| 企業 | 公表 | 対象と情報 | 原因について分かっていること |
|---|---|---|---|
| ノジマオンラインと中古スマホ買取サイト(ノジマ) | 11月2日(検知は11月1日) | 退会者を除く会員約700万件:氏名、生年月日、性別、住所、電話番号、ログインID、暗号化されたパスワード、メールアドレス。カード情報は保持していません。 | 会員管理システムへの不正アクセス。調査中で、2サイトを休止しています。 |
| @cosme(アイスタイル) | 11月2日(確認は10月28日) | 退会者も含む@cosme共通IDの会員約300万人:ユーザーID、ニックネーム、氏名、住所、電話番号、メールアドレス、性別、生年月日、肌質、髪質。パスワードとカード情報は含まれません。 | 外部のセキュリティ専門会社と調査中。 |
| Mリーグ公式サイト・公式オンラインショップ | 11月2日(攻撃は10月29日夜) | 2019年10月以降の利用者9,502人:氏名、住所、電話番号、メールアドレス、ログインID、パスワードのハッシュ値、注文13,922件。カード情報は保持していません。 | 未公表。現行システムは廃止し、別の環境で構築し直します。 |
| 日本航空・日本トランスオーシャン航空(アマデウス経由) | 10月28日(30日更新) | 約9万2,000人:予約番号、氏名、搭乗日、区間、クラス。うち約2,000人はメールアドレス、電話番号、パスポート番号、国籍、マイレージ番号なども。 | アマデウスの旅客サービスシステムへの不正アクセス。参照の形跡は2023年8月10日〜2026年9月23日。 |
| 全日本空輸(アマデウス経由) | 10月30日 | 約3万7,800人の予約情報。 | 同じアマデウスの侵害。 |
このうち2件も委託先の侵害です。航空会社の予約はアマデウスのシステムに、UCCのアドレスはソニックムーブのシステムにありました。
本物の配信基盤から届くフィッシング
本物の配信基盤から送られたメールには、なりすましメールにはない利点があります。実績のある送信ドメイン、メールフィルターが毎日目にしているサーバー、そしておそらくそのドメインとして有効なSPFとDKIMです。運営会社の発表は送信ドメイン認証の結果に触れていないため、これは当サイトの見込みで、確認された事実ではありません。見分ける手掛かりは食い違いです。SAISONのようにカード会社を名乗る表示名なのに、アドレスはメール配信事業者のドメインです。アララは、偽メールの送信先は攻撃者が外部から持ち込んだアドレスだとしているため、受け取ったこと自体はアドレスがアララのデータに含まれていた証拠になりません。有効な署名がフィッシングを運ぶ仕組みは、DKIMリプレイの分析をご覧ください。
アララとユミルリンクの受信者への呼びかけは同じです。本文のURLを開かずにメールを削除し、カード情報を入力した場合はすぐにカード発行会社に連絡してください。
攻撃者の視点:これらの事案が示すこと
| 段階 | ATT&CK | 運営会社の発表の内容 |
|---|---|---|
| インターネットに公開された部分の脆弱性を突く | T1190 Exploit Public-Facing Application | Cuenote FC:ライブラリの脆弱性。アララ:Webサーバーの脆弱性。ブラストメール:API用サーバーへの侵入経路は調査中。 |
| 担当者や顧客の認証情報でログインする | T1078 Valid Accounts | Cuenote:サポート担当者の認証情報を取得して再利用。COMSBI:不正に入手した管理画面の認証情報。アララ:管理画面への不正ログイン、不正に使われたアカウントと鍵を無効化。 |
| 盗んだログインセッションを使う | T1539 Steal Web Session Cookie | Cuenote:セッション情報を取得して不正ログイン。 |
| サーバーにプログラムを設置する | T1505 Server Software Component | Cuenote:データベースからデータを出力する「不正プログラム」。種類は示されていません。 |
| サーバー上でコマンドを実行する | T1059 Command and Scripting Interpreter | ブラストメール:API用サーバー2台でコマンドを実行。 |
| 管理画面の機能からサーバーの認証情報を取る | T1552 Unsecured Credentials | COMSBI:管理画面の機能の不備からサーバーの認証情報を取得。 |
| 1台から多数のサーバーへ広がる | TA0008 Lateral Movement | アララ:サービスのサーバー1台から契約企業のサーバー97台へ。Cuenote:1つのシステムから49以上へ。 |
| 契約企業の名簿を持ち出す | TA0009 Collection、TA0010 Exfiltration | 4社すべて。アララの共用環境では、管理画面のデータ出力機能そのものを使用。 |
| 配信基盤からフィッシングを送る | T1584 Compromise Infrastructure、T1566.002 Spearphishing Link | アララ:news@arara.comから最大約713万通。Cuenote:SAISON <info@cuenote.jp>名義の偽メール。 |
防御側の視点
1. 自社がこれらのサービスを使っている、または使っていた場合
- 自社の何が持ち出されたかを、運営会社に書面で確認してください(下のテンプレート)。どの環境で、どの項目が、何件、どの期間の分か。アララとラクスライトクラウドは、すべての契約者に個別に連絡するとしています。
- サービスに渡した認証情報をすべて変更してください。 管理画面のパスワード、APIキー、SMTPやWebhookの認証情報です。アララは再開時にこの再設定を求める予定としています。JPCERT/CCの注意喚起には、ある侵害で盗まれたAPIキーが他のシステムへの攻撃に使われた例があります。
- 法令上必要な場合は個人情報保護委員会に報告してください。 委託元と委託先の双方に報告義務がある場合、ガイドラインは連名での報告を認めています。ラクスライトクラウドは連名報告を受け付けており、行政機関と地方公共団体については同委員会から代行報告を認められたとしています。
- 名簿に載っている人に知らせてください。 何が持ち出され、どんな偽メールが来うるかを、下の案内文を使い、影響を受けたサービスではなく自社のドメインから送ってください。
- 当面は別の手段で送れるようにしてください。 ブラストメールは11月11日頃の再開を目指していますが、アララは再開時期を示していません。
2. メッセージ配信事業者に顧客データを預けている場合
- 送らなくなった名簿は消してください。 契約を終えるときは、名簿を削除したことを書面で確認してください。UCCの例は、何が残るかを示しています。
- 使わなくなった事業者は、自社のメール設定から外してください。 SPFレコードの
include:とDKIMのセレクターのレコードを削除し、使っていない事業者が侵害されても自社を名乗るメールが認証を通らないようにします。これは当サイトの推奨で、どの発表も利用企業自身の名義で送られたメールには触れていません。 - 接続を絞り、見張ってください。 管理画面とAPIが自社のアドレスからのログインだけを受け付けるか(Cuenoteは侵害の後でIP制限を追加しました)、事業者の担当者が自社の環境に入れるか、事業者がどれだけ早く知らせるかを確かめてください。
- 項目は最小限にしてください。 メールを送るのに必要なのはアドレスで、生年月日や電話番号は漏えいの範囲を広げるだけです。
3. メールを受け取った側の場合
- 誰を名乗っていても、カードの利用内容や明細、アカウント情報の確認を求めるメールは疑い、カード会社のアプリやサイトに自分でアクセスしてください。
- カード情報を入力した場合は、カードの裏面の番号に電話してください。
- 企業から「これらのサービスを通じてアドレスが漏えいした」と連絡があった場合は、その企業の名前を使うメールに備えてください。
4. 対応すべきチーム
| チーム | 対応 | 完了の目安 |
|---|---|---|
| Third-party Risk | メール、SMS、LINEの配信事業者をすべて洗い出し、4社のいずれかには下の質問を送り、ほかの事業者にも順に送る | 書面の回答がそろい、古い名簿が削除されている |
| Email Security | 偽メールとクリックのハンティングを実行し、news@arara.comと、配信事業者のドメインでカード会社を名乗る表示名をブロックする |
偽メールを削除し、すべてのクリックに対応済み |
| IT Operations | APIキーと管理画面のパスワードを変更し、使わなくなった事業者をSPFとDKIMから外す | 古い鍵が無効化され、DNSレコードが整理されている |
| Legal / Privacy | 運営会社と報告の方法を決め、顧客への案内を承認する | 報告済み、または判断が記録されている |
| SIEM | 事業者がログを提供する場合、想定外のアドレスからの配信事業者の管理画面やAPIへのログインを通知する | ルールが稼働しているか、できないことが記録されている |
ハンティング:偽メールは社員に届いたか
送信元アドレスと件名のほかに、攻撃基盤の情報は公表されていません。 2つのクエリは、まずそれらを自社のメールから探し、次に該当するメール内のリンクのクリックを探します。
どちらも説明用のクエリで、実データでは実行していません。2026年11月3日(日本時間)に、MicrosoftのKusto言語サービス(バージョン12.4.1)で、Microsoft LearnのEmailEventsとUrlClickEventsのページに載っている列の一覧に照らして解析しました。存在しない列を使ったテスト用のクエリは、想定どおり同じ確認で失敗しました。どちらのテーブルにもMicrosoft Defender for Office 365が必要です。
1. 自社のメールに届いた偽メール。 Microsoft Defender XDRの高度なハンティングです。
// Illustrative; not run against live data. Microsoft Defender XDR advanced hunting.
// Card-company lures sent through breached mail-delivery platforms, from 14 October 2026.
// The two senders and the three subjects are the ones Arara and Yumirin Link published; real card notices can share a subject, so check the sender.
let Since = datetime(2026-10-14);
let PlatformSenders = dynamic(["news@arara.com", "info@cuenote.jp"]);
EmailEvents
| where Timestamp >= Since and EmailDirection == "Inbound"
| where SenderFromAddress in~ (PlatformSenders)
    or Subject contains "利用内容確認のご依頼"
    or Subject contains "ご利用明細確認のご依頼"
    or Subject contains "ご利用確認のお願い"
| project Timestamp, RecipientEmailAddress, SenderDisplayName, SenderFromAddress,
    SenderMailFromDomain, Subject, AuthenticationDetails, DeliveryAction, DeliveryLocation, NetworkMessageId
| order by Timestamp desc
2. 誰がクリックしたか。 同じメールをSafe Linksのクリック記録と結合します。
// Illustrative; not run against live data. Microsoft Defender XDR advanced hunting.
// Who clicked a link in those lures? Each row is a person to contact and, if they typed card details, a card to cancel.
// Safe Links must be on for clicks to be recorded; clicks from mail in Drafts or Sent Items cannot be joined.
let Since = datetime(2026-10-14);
let PlatformSenders = dynamic(["news@arara.com", "info@cuenote.jp"]);
let Lures = EmailEvents
    | where Timestamp >= Since and EmailDirection == "Inbound"
    | where SenderFromAddress in~ (PlatformSenders)
        or Subject contains "利用内容確認のご依頼"
        or Subject contains "ご利用明細確認のご依頼"
        or Subject contains "ご利用確認のお願い"
    | distinct NetworkMessageId, SenderFromAddress, Subject;
UrlClickEvents
| where Timestamp >= Since and Workload == "Email"
| join kind=inner Lures on NetworkMessageId
| project Timestamp, AccountUpn, Url, ActionType, IsClickedThrough, SenderFromAddress, Subject
| order by Timestamp desc
結果の読み方。 news@arara.comやinfo@cuenote.jpからカード会社の名前で届いたものは、今回の攻撃です。同じ件名でもカード会社自身のドメインから届いたものは本物の可能性があるため、リンクではなくカード会社に直接確認してください。クリックの結果に出た人のうちカード情報を入力した人は、その日のうちにカード発行会社に連絡してください。
コピーして使えるテンプレート
メール・メッセージ配信事業者への質問
件名:メール配信サービスの相次ぐ侵害について(ご確認のお願い)

2026年10月16日から11月2日にかけて、国内のメール・メッセージ配信サービス4件
(アララメッセージ、Cuenote FC、ブラストメール、COMSBI エンタープライズ基盤)が
不正アクセスを公表しました。[期日]までに書面でご回答ください。

1. 貴社はこれらのサービスを運営、再販、利用していますか。またはシステムを共有していますか。
2. 貴社が現在保持している当社のデータ(名簿、項目、配信記録、担当者アカウント、APIキー)と、
   その保持開始時期を教えてください。
3. 貴社や再委託先の誰が当社の環境に接続でき、その接続はどのように記録されていますか。
4. 管理画面とAPIは当社が承認したアドレスからのログインだけを受け付けますか。
   多要素認証は必須ですか。
5. 当社のデータが持ち出された場合、どれだけ早く知らせていただけますか。
   個人情報保護委員会への連名報告に協力いただけますか。
6. 当社が終了した契約のデータが削除済みであることを確認してください。

よろしくお願いいたします。
名簿に載っていたお客様への案内
件名:お客様のメールアドレスと、当社が利用するメール配信サービスでの不正アクセスについて

当社がお客様へのメール配信に利用している[サービス名]が、不正アクセスを公表しました。
同サービスが当社のために保持していた情報は、お客様のメールアドレス[および氏名・生年月日など]です。
パスワードやカード番号は保持していませんでした。

当社やカード会社の名前を使い、「利用内容の確認」「明細の確認」を求めるメールが届く可能性があります。
当社がメールでカード番号やパスワードをお尋ねすることはありません。こうしたメールのリンクは開かず、
当社のサイトやカード会社のアプリにご自身でアクセスしてください。カード情報を入力された場合は、
すぐにカード発行会社へご連絡ください。

お問い合わせ:[連絡先]
まだ分かっていないこと
- アララとブラストメールの最初の侵入経路と、アララへの侵入が始まった時期。
- アララのいう脆弱性がどれか、PHP2Shellが関わっていたかどうか。
- 件数の背後にいる人数。 契約企業間やサービス間の重複を除いた数は分かっていません。
- どの利用企業が影響を受けたか。 運営会社は契約企業に個別に連絡しており、多くの利用企業はまだ公表していません。
- 4件の侵害の攻撃者が同じかどうか。 アララは自社の3つの事象を結び付けていますが、基盤同士を結び付ける情報はありません。
- 盗まれた名簿を使った偽メールが、ほかにも送られた、あるいは送られるかどうか。
出典と更新履歴
- アララ:「アララメッセージ」への不正アクセスについて(第2報、PDF)、2026年11月2日
- アララ:第1報、2026年10月29日
- ペイクラウドホールディングス:PHPの重大な脆弱性への対応に伴う一部サービスの一時停止、2026年10月22日
- ユミルリンク:当社システムへの不正なアクセスに関するご報告(第二報)、2026年10月26日
- ラクスライトクラウド:ブラストメールの緊急停止および個人情報漏えい、2026年11月2日更新
- ラクス:ブラストメール第2報、2026年10月21日
- ソニックムーブ:「COMSBI エンタープライズ基盤」への不正アクセス、2026年10月26日
- UCC上島珈琲:外部サービス提供元における不正アクセス、2026年11月2日
- ノジマ:ノジマオンラインの不正アクセスに伴う個人情報漏えい(PDF)、2026年11月2日
- アイスタイル:不正アクセスによる個人情報漏えい、2026年11月2日
- Mリーグ機構:公式サイトおよび公式オンラインショップへの不正アクセス、2026年11月2日
- 日本航空:Amadeus社が提供する旅客サービスシステムへの不正アクセス · 英語版
- 全日本空輸:Amadeus社 旅客サービスシステムへの不正アクセス、2026年10月30日
- JPCERT/CC:直近で相次いでいる国内組織における不正アクセスに関する注意喚起、2026年10月23日更新
- 総務省:不正アクセスによる情報漏えい等の事案を踏まえた対応について(注意喚起)、2026年10月9日
- INTERNET Watch:アララ第2報、ブラストメールとCuenoteも、2026年11月2日
- 日経クロステック:アララ、約7700万件と最大713万通、2026年11月2日
- 朝日新聞(Yahoo!ニュース):713万通超の不審メール、2026年11月2日
- INTERNET Watch:Cuenoteの影響広がる、JR東海、りそなグループ
- ITmedia NEWS:ブラストメール、契約者情報すべて漏えい、横浜市やJR四国に影響、2026年10月23日
- CNET Japan:ブラストメール、配信先リストなどの漏えいを344契約で確認
- セキュリティ対策Lab:UCC、メールアドレス5,529件、2026年11月2日
- GAME Watch(Yahoo!ニュース):ノジマオンライン、約700万人分
- ITmedia NEWS(Yahoo!ニュース):アットコスメ、約300万人分
- セキュリティ対策Lab:Mリーグ、9,502人、2026年11月2日
- ITmedia NEWS:JAL、約9万人分、2026年10月28日
- 時事通信:全日空、3万7800人、2026年10月30日
- Microsoft Learn:EmailEventsテーブル · UrlClickEventsテーブル
2026年11月3日: 初版を公開。運営会社の11月2日までの発表を反映しました。各運営会社と影響を受けた企業の発表は直接読みましたが、全日本空輸の発表は検索結果の抜粋で読み、時事通信と照合しました。ラクスライトクラウドの最新報は345件、CNET Japanの先行記事は344件としています。すべての数値は、運営会社の発表とそれを引用した報道の少なくとも2つで確認しました。ペイクラウドホールディングスのサイトは日本国外からはエラーページを返したため、日本国内の接続で読みました。アララとラクスライトクラウドの次の報告が出た時点で更新します。