
確認されていること
Proofpointは2026年10月1日、TA419と名付けた攻撃グループの調査結果を公表しました。同社はTA419を、中国の利益に沿って動く、諜報目的のグループと評価しています。少なくとも2025年4月から標的型の認証情報フィッシングを続けており、これまで公に報告されたことはなかったとしています。Proofpointの報告(日本語版)
標的は、米国と日本を拠点とするシンクタンク、防衛関連企業、大学、法律事務所に所属する個人です。関心の対象は、防衛、安全保障、エネルギー、国際関係、外交政策で一貫しています。
2026年7月の最新のキャンペーンでは、米国のAI政策に携わる人々が狙われました。
- なりすましの相手。 まず、ホワイトハウス科学技術政策局(OSTP)の元首席副局長、リン・パーカー氏。続いて、経済学者で外交政策の専門家のハイディ・クレボ=レディカー氏。いずれもフリーメールのアカウントが使われました。
- 口実。 実在しない「AI政策諮問委員会」への参加の誘いと、米上院外交委員会がまとめるAI輸出規制とサプライチェーンに関する報告書への協力依頼です。
- 手順。 最初のメールにリンクはありません。標的が返信して初めて、短縮URLが送られてきます。
それより前の2026年2月には、Anthropicの幹部社員を装い、同社のAIモデルの軍事利用について意見を求めていました。Proofpointは、2024年に報告したUNK_SweetSpecterにも触れています。米国のAI関連組織に関係する人々を狙い、AIを題材にしたメールでSugarGh0stという遠隔操作ツールを送り込んだ活動です。Proofpoint、2024年5月(英語)
送信ドメインの一部は日本を意識したものです。Proofpointは、日本台湾交流協会に似せた tw-koryu[.]org、小泉進次郎防衛大臣の公式サイトに似せた shinjirou[.]info、米ヘリテージ財団に似せた heritiages[.]org と heritiage[.]org を挙げています。
| 時期 | 内容 | 出典 |
|---|---|---|
| 2025年4月 | Proofpointが報告するTA419の最も古い活動 | Proofpoint |
| 2025年12月 | 公表された指標のうち、最も早い初確認月 | Proofpoint |
| 2026年2月 | Anthropic社員へのなりすまし。小泉氏の公式サイトの類似ドメインを初確認 | Proofpoint |
| 2026年3月 | ヘリテージ財団の類似ドメインを初確認 | Proofpoint |
| 2026年5月 | 日本台湾交流協会の類似ドメインを初確認 | Proofpoint |
| 2026年7月 | パーカー氏、続いてクレボ=レディカー氏を装うキャンペーン | Proofpoint |
| 2026年10月1日 | 英語と日本語で調査結果を公表 | 英語、日本語 |
サインインはどう奪われるか
攻撃は5つの段階で進みます。図1は、各段階で止める手段と、残りうる証跡をまとめたものです。
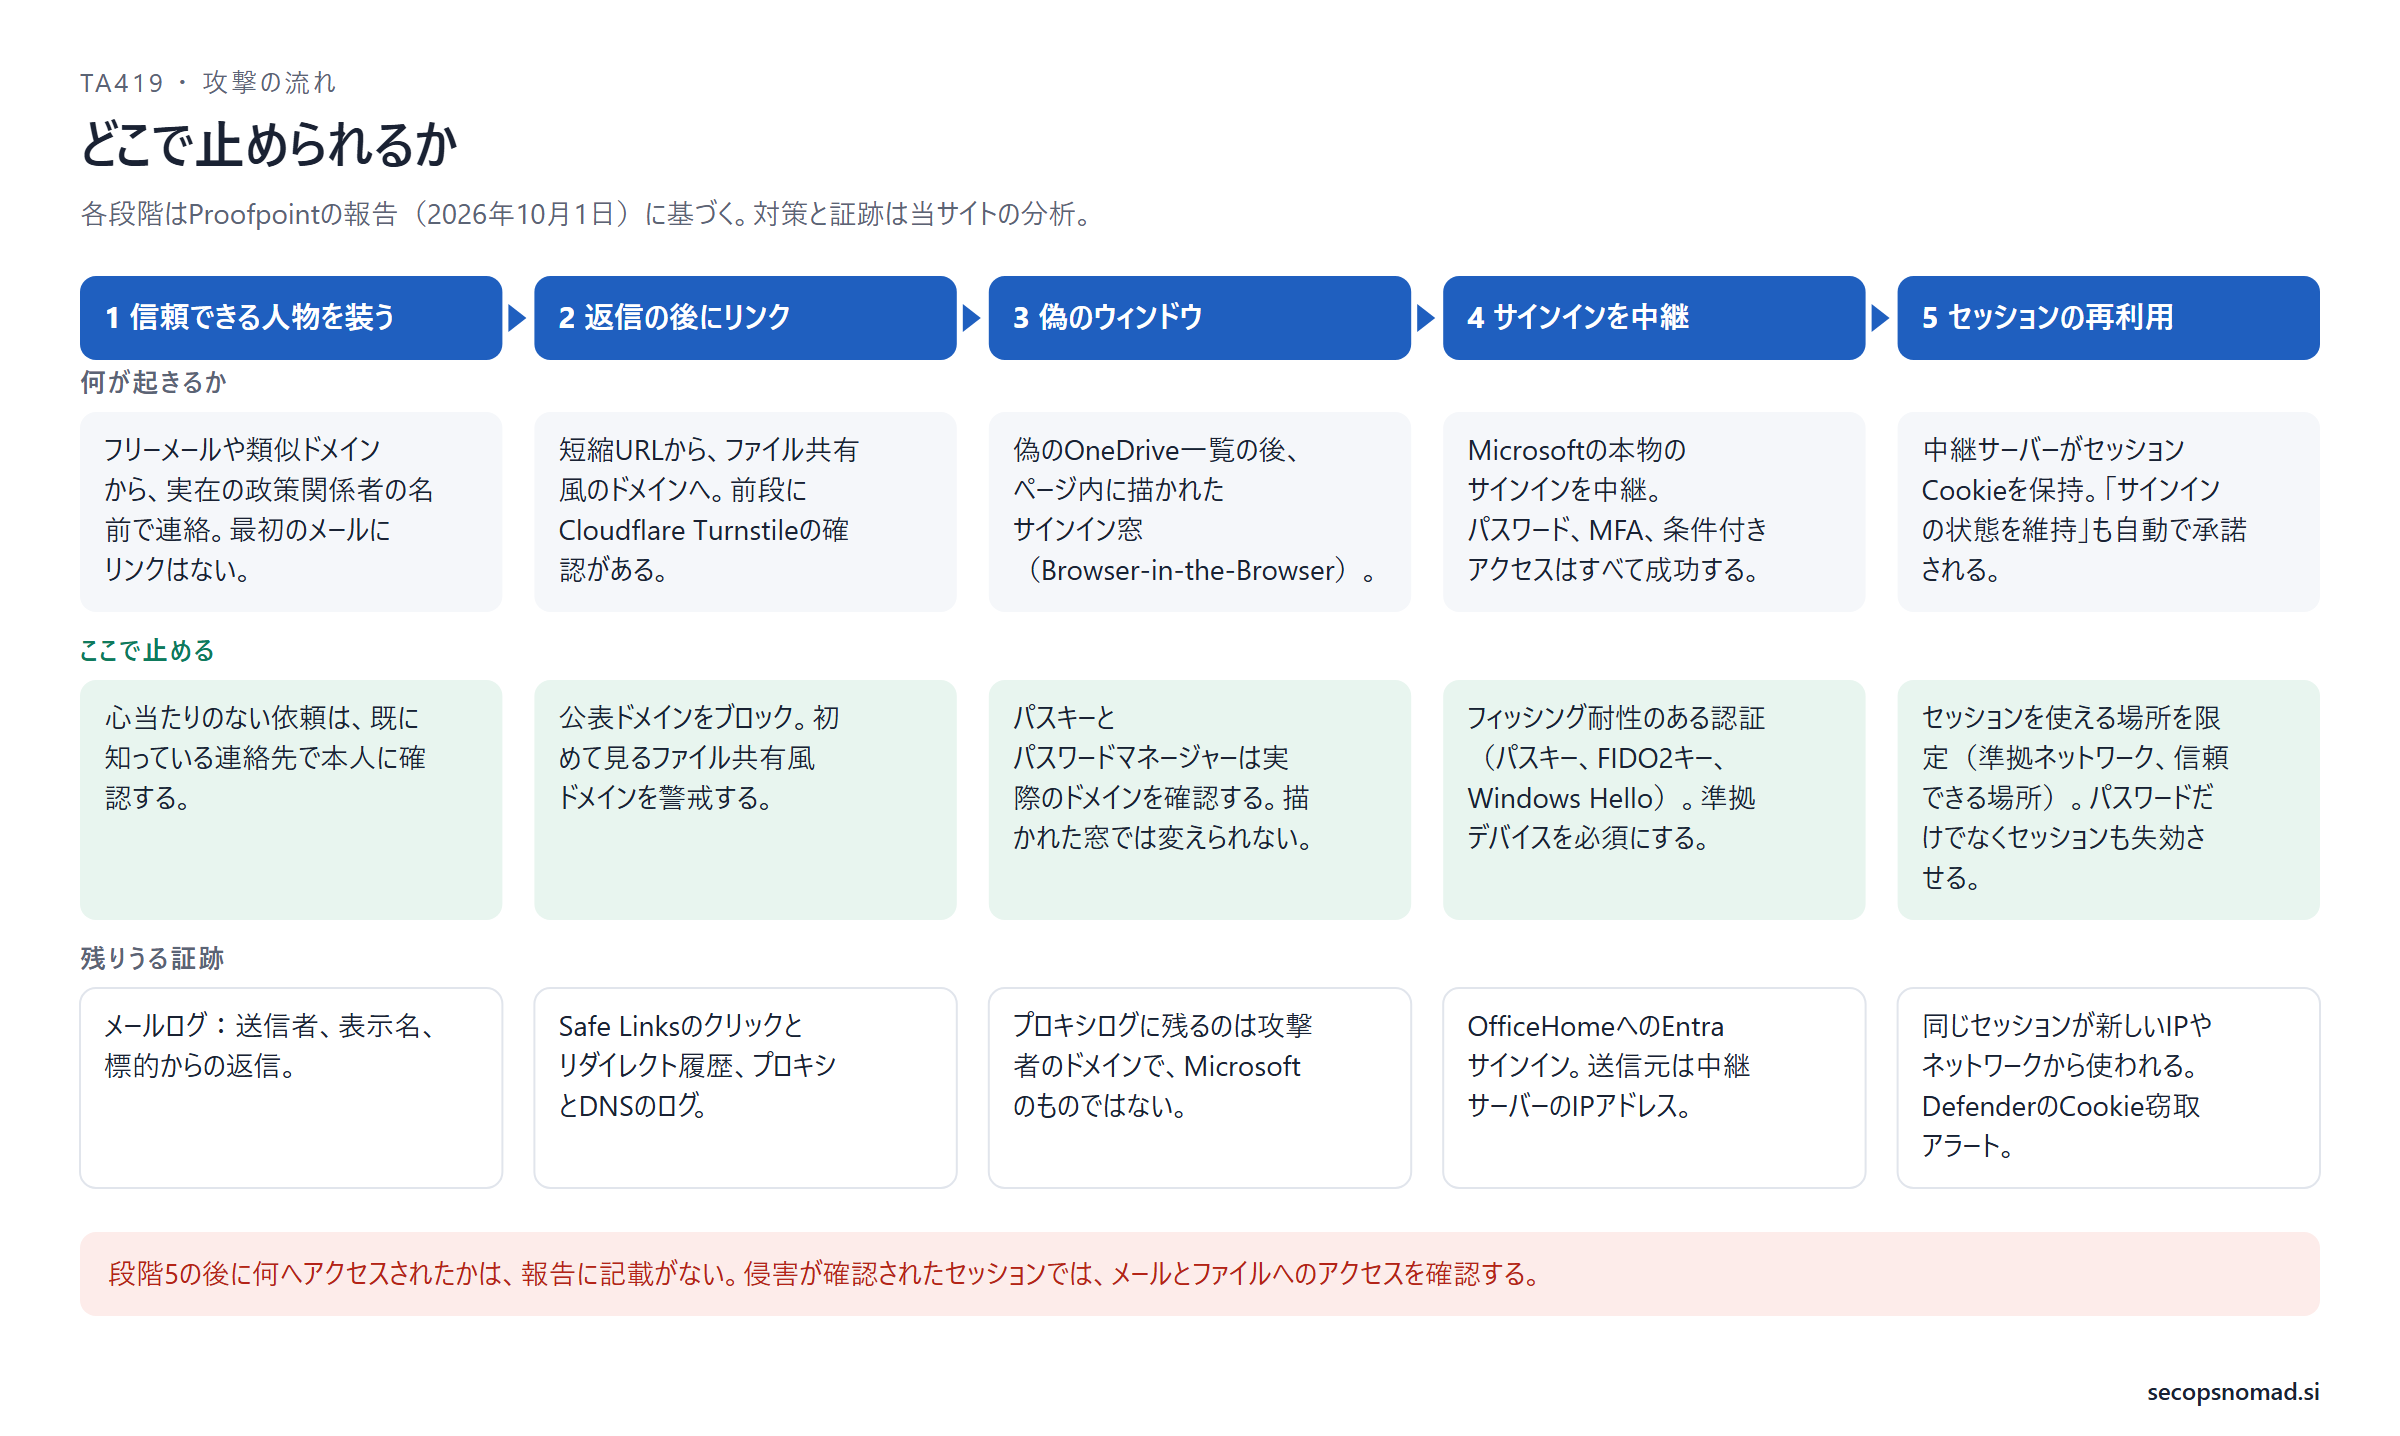
図1:攻撃の流れと、止められる地点。各段階はProofpointの報告に基づき、対策と証跡は当サイトの分析です。この記事のために作成した図です。
リンク。 返信すると、短縮URLが届きます。最初のドメインは、OneDriveの読み込み画面に見せかけて、Cloudflare Turnstileの確認を挟みます。Turnstileはボット判定の仕組みです。結果として、自動スキャナーやサンドボックスが本当のページにたどり着けなくなります。
偽のウィンドウ。 2つ目のドメインは、OneDrive風のファイル一覧を表示します。並んでいるおとりの文書は、攻撃者が管理するOneDriveアカウントに置かれた実際のファイルです。文書を開こうとすると、Chromeのウィンドウに見せかけたサインイン窓が現れ、そのアドレスバーにはMicrosoftのアドレスが表示されています。しかし、この窓はWebページの一部として描かれたものです。Proofpointによると、このキットはオープンソースのBrowser-in-the-Browser(BitB)プロジェクト「Frameless BitB」を土台に、Microsoft 365向けのEvilginxのフィッシレットを組み合わせています。
中継。 描かれた窓の裏では、Microsoftの本物のサインインページが攻撃者のサーバーを経由して表示されます。サインイン先は、Microsoftのファーストパーティアプリ「OfficeHome」(クライアントID 4765445b-32c6-49b0-83e6-1d93765276ca)です。Proofpointは、ページに埋め込まれた3つのスクリプトを挙げています。
/secondary/script.js:偽の窓とファイル一覧を描画する。/primary/script.js:クリックやタッチを処理し、偽の窓を表示する。/secondary/observe.js:被害者の進み具合を攻撃者に送り、セッションをリアルタイムで見られるようにする。「サインインの状態を維持しますか?」を自動で承諾し、ワンタイムコードは入力された時点で自動送信する。
結果。 被害者は本物のサービスに対して、パスワード、MFA、条件付きアクセスの手順を完了します。最後にMicrosoftが発行するセッションCookieは、攻撃者のサーバーの手に残ります。
MFAが止められなかった理由
当サイトの分析: MFAの確認自体は本物でした。被害者が、攻撃者の代わりにそれに答えたのです。ワンタイムコード、プッシュ通知の承認、番号の照合、SMS、音声通話は、いずれもこの方法で中継できます。本人が本物の確認画面を見て、それに応じるからです。
パスキー、FIDO2セキュリティキー、Windows Hello for Business、証明書ベース認証は仕組みが違います。ブラウザーは、これらの資格情報をMicrosoftの本物のドメインにしか渡しません。攻撃者のドメイン上では使えないのです。ページ内に描かれた窓のアドレス表示は関係ありません。ブラウザーが確認するのは、ページそのもののドメインだからです。
描かれた窓は、よくある社員教育も無力にします。アドレスバー自体がページの一部なら、「アドレスバーを確認する」は役に立ちません。代わりに有効な習慣は2つです。パスワードマネージャーが自動入力しないことに気づくこと。そして、その窓をブラウザーの外へドラッグできるか試すことです。
日本の組織が自分ごととして読むべき理由
Proofpointは日本の組織を標的として明記し、日台関係の団体と日本の閣僚のサイトに似せたドメインを挙げています。当サイトの分析: こうしたドメインの選び方からは、米国の政策関係者だけでなく、日本の安全保障や日台政策に関わる人々を想定した接触だったことがうかがえます。ただし、これらのドメインからのメールを誰が受け取ったかは、報告に書かれていません。
日本のシンクタンクは、以前にも警告を受けています。2025年1月、警察庁と内閣サイバーセキュリティセンター(NISC)は、別のグループであるMirrorFaceが、シンクタンク、政治家、報道機関などに、マルウェアを添付したメールやマルウェアをダウンロードさせるリンクを送っていたと公表しました。警察庁・NISCの注意喚起
TA419は、その裏側にある問題を示しています。この攻撃では、端末に何もインストールされません。EDRから見えるのは、ブラウザーがWebサイトを開いたことだけです。狙われているのはアカウントで、証跡はIDとメールのログに残ります。MirrorFace対策がエンドポイント中心だった組織にとって、その対策はこの攻撃をカバーしていません。
セキュリティ態勢の見直し
当サイトの分析: 政策、防衛、技術分野で働く人がいる組織に向けた、6つの確認事項です。
- 誰が狙われやすいか。 研究員、フェロー、元官僚、外部の顧問。こうした人々のアカウントは、ID管理の対策が最後に回りがちです。客員用のアカウント、共有メールボックス、対外連絡に使う個人アドレスなどです。
- フィッシング耐性のある認証は「必須」か、「選べる」だけか。 弱い認証方法が登録されたままなら、中継ページは利用者をそちらへ誘導できます。狙われやすいグループには、条件付きアクセスでフィッシング耐性のある認証強度を必須にします。
- ブラウザーからのアクセスに管理対象デバイスを求めているか。 中継されたサインインは、攻撃者のサーバーからMicrosoftに届きます。そのサーバーにはデバイスIDがありません。準拠デバイスを必須にする条件付きアクセスなら、これを止められます。個人端末を認めている場合、この対策は効きません。
- 奪われたセッションはどれだけ長く使えるか。 キットは「サインインの状態を維持しますか?」を自動で承諾し、ブラウザーのCookieを永続化させます。この選択がなければ、Cookieの有効期間は24時間か、ブラウザーを閉じるまでだとMicrosoftは説明しています。Microsoft、サインイン状態の維持 Entraのユーザー設定でこの表示を無効にするか、条件付きアクセスでブラウザーセッションを「永続的にしない」に設定すれば、悪用できる期間は短くなります。高リスクのユーザーへのサインイン頻度の設定や、新たにフィッシング耐性のあるサインインを求めるリスクベースのポリシーも同じ効果があります。Microsoftのトークン窃取対策ガイドは、セッションを使える場所をネットワークで制限する方法も挙げています。なお、同ガイドのトークン保護はWindowsのデスクトップアプリ向けで、今回のようなブラウザーのセッションには適用されません。
- 依頼の真偽を確かめる手段があるか。 著名人からの委員会への誘いや報告書への協力依頼は、シンクタンクでは日常の仕事です。既に知っている連絡先で本人に確認できる手順と、確認が取れなかった接触を報告する窓口が必要です。
- サンドボックスの判定は当てになるか。 Turnstileの関門があると、スキャナーには確認画面しか見えません。「問題なし」という判定は、リンクが安全だという証拠になりません。
どのチームが確認するか
| チーム | 実務上の次の一手 |
|---|---|
| メールセキュリティ | 公表された送信アドレスとドメインをブロックする。それらに返信した社員を特定する。返信がリンク送付のきっかけになるため。社員がやり取りする社外の要人の名前を、なりすまし保護の対象に加える。 |
| IT運用(ID管理) | 狙われやすいグループに、フィッシング耐性のある認証と準拠デバイスを必須にする。サインイン頻度とリスクベースのポリシーを設定する。ユーザーのセッションを失効させる手順と、夜間や休日に誰が実行できるかを文書にしておく。 |
| SIEM / SOC | 下記の調査クエリを実行する。DefenderとEntra ID ProtectionのAiTM関連やCookie窃取のアラートが、必ず担当者に届くようにする。ホスティング事業者のネットワークからのOfficeHomeへのサインインを確認する。 |
| EDR | 期待しすぎない。この攻撃はマルウェアを使わない。Web保護でドメインをブロックし、調査で該当した端末のブラウザー履歴を確認する。 |
| 法務・プライバシー | セッションが使われた場合、メールボックスには通信相手の個人情報や未公表の政策文書が含まれうる。通知義務の判断を誰が行うか、なりすまされた組織に誰が連絡するかを事前に決めておく。 |
侵害の痕跡(IOC)
指標はProofpointの報告によるもので、ここでは無害化して表記しています。図2は、指標がどの程度の頻度で入れ替わったかを示します。
| 指標 | 種類 | 役割 | 初確認 |
|---|---|---|---|
leparker@mail[.]com |
メールアドレス | 送信者(パーカー氏のなりすまし) | 2026年7月 |
hcrediker@mail[.]com |
メールアドレス | 送信者(クレボ=レディカー氏のなりすまし) | 2026年7月 |
hcrediker@outlook[.]com |
メールアドレス | 送信者(クレボ=レディカー氏のなりすまし) | 2026年7月 |
driftshare[.]co |
ドメイン | 第1段階の転送 | 2026年7月 |
globalfileshareplatform[.]com |
ドメイン | 第2段階のAiTMページ | 2026年7月 |
quickfly[.]online |
ドメイン | 第1段階の転送 | 2026年5月 |
smartsyncbox[.]com |
ドメイン | 第2段階のAiTMページ | 2026年5月 |
cirrushare[.]co |
ドメイン | 第1段階の転送 | 2026年4月 |
mypublicshare[.]com |
ドメイン | 第2段階のAiTMページ | 2026年3月 |
goshshare[.]online |
ドメイン | 第1段階の転送 | 2026年3月 |
synchvault[.]co |
ドメイン | 第1段階の転送 | 2026年3月 |
cloudsyncpulse[.]com |
ドメイン | 第2段階のAiTMページ | 2026年3月 |
onecloudfilesync[.]com |
ドメイン | 第2段階のAiTMページ | 2026年2月 |
msfile[.]online |
ドメイン | 第1段階の転送 | 2026年2月 |
winsync[.]cloud |
ドメイン | 第1段階の転送 | 2026年2月 |
publicsharefile[.]cloud |
ドメイン | 第2段階のAiTMページ | 2026年2月 |
fileswiftonline[.]cloud |
ドメイン | 第2段階のAiTMページ | 2025年12月 |
sharehub[.]space |
ドメイン | 第1段階の転送 | 2025年12月 |
tw-koryu[.]org |
ドメイン | 送信者(日本台湾交流協会の類似ドメイン) | 2026年5月 |
heritiages[.]org |
ドメイン | 送信者(ヘリテージ財団の類似ドメイン) | 2026年3月 |
heritiage[.]org |
ドメイン | 送信者(ヘリテージ財団の類似ドメイン) | 2026年3月 |
shinjirou[.]info |
ドメイン | 送信者(小泉氏の公式サイトの類似ドメイン) | 2026年2月 |
b314a1499cd728ca3e54b7150661fd0c7d2279065fe3f570f0f66c395d744460 |
TLS証明書のSHA-256 | 送信サーバーの自己署名証明書 | 2026年2月 |
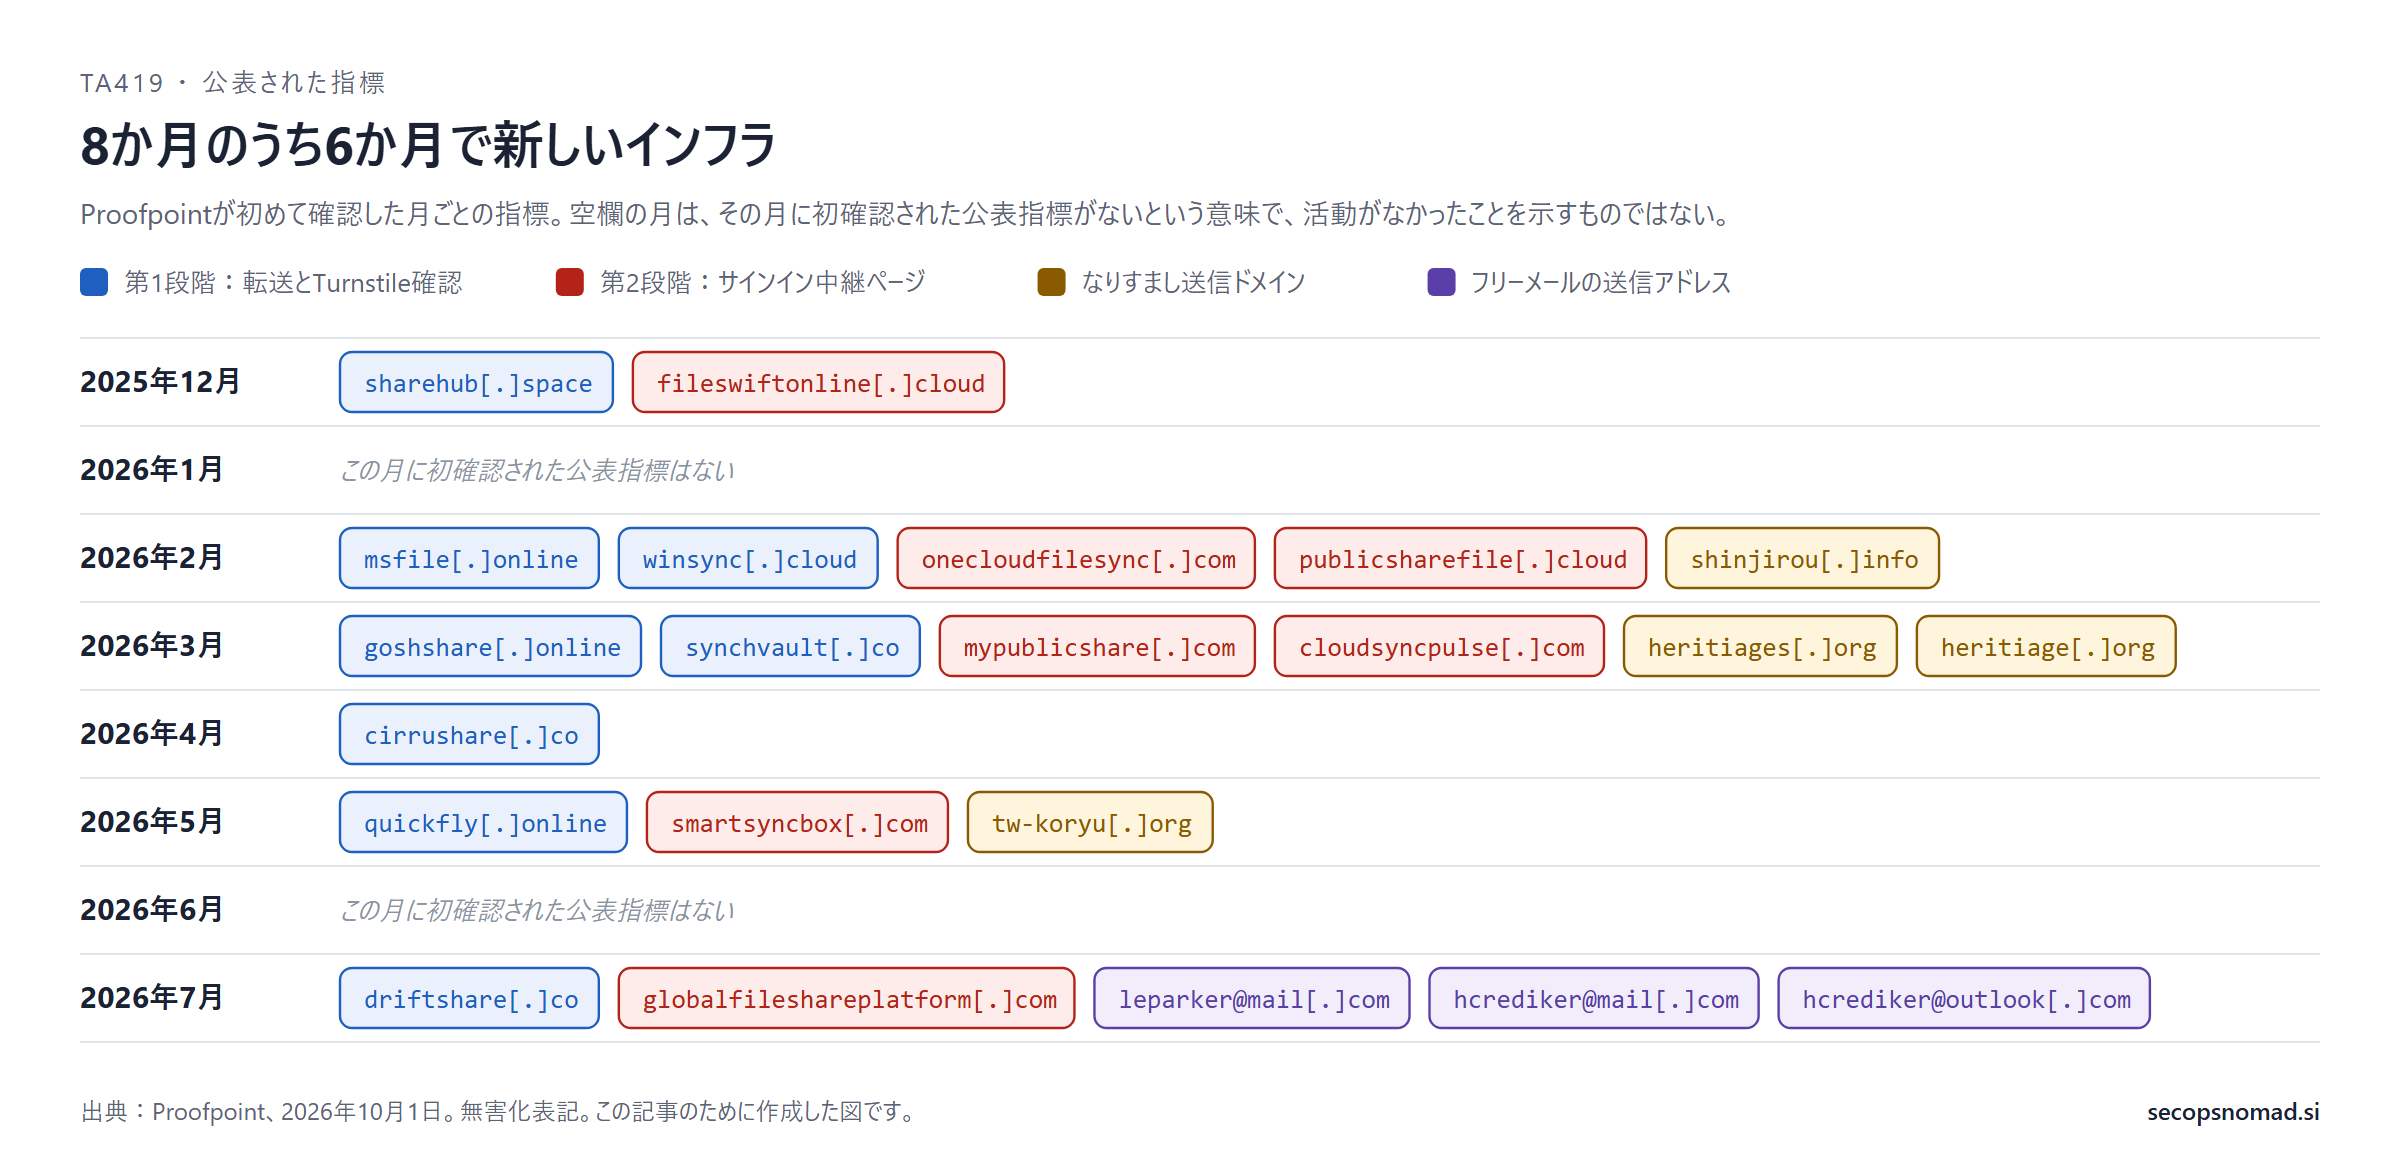
図2:初確認月ごとの公表インフラ。この記事のために作成した図です。
Proofpointは、調査の手がかりになる情報も示しています。
- 送信サーバー。 メールの最初の
Receivedヘッダーから、VPSサーバーが判明しました。例として108.61.163[.]187が挙げられています。これらのサーバーは、大きな番号のポートで上記の自己署名証明書を共有しています。証明書のサブジェクトはC=US, ST=Kansas, L=Millsstad,O=Castro Inc, CN=CIです。住宅用プロキシ経由での送信も確認されており、こちらは固定のアドレスを残しません。 - ドメイン。 NameSiloで登録され、Cloudflareの配下に置かれています。名前はファイル共有やクラウド同期を思わせるものです。
- 2026年2月のおとりメールの件名。 "Request for Feedback on Military Integration of Claude"
使い方。 ほとんどのドメインは何か月も前に初確認されたもので、図の8か月のうち6か月で新しいドメインが現れています。ブロックしたうえで、ログが残っている範囲で2025年12月まで遡って調べてください。ただし、今後の検知をこれらに頼るべきではありません。証明書は、SOCの検索よりも、インターネットのスキャンデータを使う脅威インテリジェンスの調査に向いています。自社のネットワークが送信サーバーに接続することはまずないからです。OfficeHomeのクライアントIDは正規のMicrosoftアプリのもので、指標ではありません。サインインの検索を絞り込むために使い、ブロックには使わないでください。
MITRE ATT&CK
以下の対応付けは当サイトによるもので、Proofpointによるものではありません。
| 行動 | 手法 |
|---|---|
| 実在の政策関係者や組織へのなりすまし | T1656 Impersonation |
| フリーメールの送信アカウント | T1585.002 Establish Accounts: Email Accounts |
| 類似ドメインやファイル共有風のドメイン | T1583.001 Acquire Infrastructure: Domains |
| 送信用のVPS | T1583.003 Acquire Infrastructure: Virtual Private Server |
| 返信の後に送るリンク | T1566.002 Phishing: Spearphishing Link |
| 本物のサインインの中継 | T1557 Adversary-in-the-Middle |
| 中継を通したワンタイムコード | T1111 Multi-Factor Authentication Interception |
| セッションCookieの取得 | T1539 Steal Web Session Cookie |
| 奪ったセッションの利用 | T1550.004 Use Alternate Authentication Material: Web Session Cookie |
| 住宅用プロキシ | T1090 Proxy |
ハンティング:KQLとSplunk
以下のクエリはすべて例示であり、実データでは実行していません。テーブル名と列名は、2026年10月2日にMicrosoft Learnで確認しました。プレースホルダーを置き換え、調査期間がログの保存期間に収まるか確認してください。該当があっても、それは調査の手がかりです。
1. メール、クリック、端末をまたいだ指標の検索。 Microsoft Defender XDRの高度なハンティングです。EmailEvents と UrlClickEvents にはDefender for Office 365、DeviceNetworkEvents にはDefender for Endpointが必要です。なりすましアドレスへの社内からの返信も見つけます。返信した人が、リンクを受け取った人です。
// 例示です。Microsoft Defender XDR の高度なハンティング。
// 高度なハンティングの保存期間は30日です。それより古い指標は、
// これらのテーブルを長期保存している環境(例:Microsoft Sentinel。
// Timestamp は TimeGenerated に読み替え)で同じ条件を実行してください。
let Infra = dynamic(["sharehub.space", "fileswiftonline.cloud", "msfile.online",
    "winsync.cloud", "onecloudfilesync.com", "publicsharefile.cloud",
    "goshshare.online", "synchvault.co", "mypublicshare.com",
    "cloudsyncpulse.com", "cirrushare.co", "quickfly.online",
    "smartsyncbox.com", "driftshare.co", "globalfileshareplatform.com"]);
let SenderDomains = dynamic(["tw-koryu.org", "heritiages.org", "heritiage.org",
    "shinjirou.info"]);
let SenderAddresses = dynamic(["leparker@mail.com", "hcrediker@mail.com",
    "hcrediker@outlook.com"]);
let Lookback = 30d;
union
    (EmailEvents
    | where Timestamp > ago(Lookback)
    | where SenderFromAddress in~ (SenderAddresses)
        or SenderMailFromAddress in~ (SenderAddresses)
        or SenderFromDomain in~ (SenderDomains)
        or SenderMailFromDomain in~ (SenderDomains)
        or RecipientEmailAddress in~ (SenderAddresses)
        or SenderIPv4 == "108.61.163.187"
    | project Timestamp, Source = "Mail",
        Account = iff(EmailDirection == "Outbound", SenderFromAddress, RecipientEmailAddress),
        Indicator = iff(EmailDirection == "Outbound", RecipientEmailAddress, SenderFromAddress),
        Detail = strcat(EmailDirection, " | ", Subject)),
    (UrlClickEvents
    | where Timestamp > ago(Lookback)
    | where Url has_any (Infra) or UrlChain has_any (Infra)
    | project Timestamp, Source = "Click", Account = AccountUpn,
        Indicator = Url, Detail = strcat(ActionType, " | ", UrlChain)),
    (DeviceNetworkEvents
    | where Timestamp > ago(Lookback)
    | where RemoteUrl has_any (Infra)
    | project Timestamp, Source = "Device", Account = InitiatingProcessAccountUpn,
        Indicator = RemoteUrl, Detail = strcat(DeviceName, " | ", InitiatingProcessFileName))
| order by Timestamp desc
| take 500
メール内のリンクは短縮URLなので、インフラのドメインがメール本文に現れることはほとんどありません。現れるのは、Safe Linksのリダイレクト履歴(UrlChain)と、端末のネットワークイベントです。
2. OfficeHomeへのサインインで始まり、その後に移動したセッション。 Entra IDのサインインログを取り込んだMicrosoft Sentinelです。中継では、サインインは攻撃者のサーバーからMicrosoftに届きます。奪われたCookieは、さらに別の場所から使われる可能性があります。
// 例示です。Microsoft Sentinel:SigninLogs と AADNonInteractiveUserSignInLogs。
// OfficeHome へのサインイン成功で始まり、その後に複数のネットワーク
// (自律システム)から使われたセッションを一覧にします。
let OfficeHome = "4765445b-32c6-49b0-83e6-1d93765276ca";
let Lookback = 14d;
let Starts = SigninLogs
    | where TimeGenerated > ago(Lookback)
    | where AppId == OfficeHome and ResultType == "0" and isnotempty(SessionId)
    | summarize arg_min(TimeGenerated, IPAddress, AutonomousSystemNumber)
        by SessionId, UserPrincipalName
    | project SessionId, UserPrincipalName, StartTime = TimeGenerated,
        StartIP = IPAddress, StartASN = AutonomousSystemNumber;
union SigninLogs, AADNonInteractiveUserSignInLogs
| where TimeGenerated > ago(Lookback)
| where ResultType == "0" and isnotempty(SessionId)
| project TimeGenerated, SessionId, IPAddress, AutonomousSystemNumber, AppDisplayName
| join kind=inner Starts on SessionId
| where TimeGenerated >= StartTime
| summarize Networks = dcount(AutonomousSystemNumber),
    ASNs = make_set(AutonomousSystemNumber, 10),
    IPs = make_set(IPAddress, 20),
    Apps = make_set(AppDisplayName, 10),
    LastSeen = max(TimeGenerated)
    by UserPrincipalName, SessionId, StartTime, StartIP, StartASN
| where Networks > 1
| order by StartTime desc
| take 200
誤検知は多めに出ます。ノートPCを会社から自宅のWi-Fi、スマートフォンのテザリングへと移せば、1つのセッションの中でネットワークが変わります。まずは、利用者が普段使わないホスティング事業者のネットワークから始まったセッションを確認してください。
3. TLSフィンガープリントがまれなOfficeHomeへのサインイン。 Defender XDRの高度なハンティング、EntraIdSignInEvents テーブルです。Entra ID P2が必要で、2026年10月19日に AADSignInEventsBeta を置き換えます。
// 例示であり、実験的なクエリです。Microsoft Defender XDR、EntraIdSignInEvents。
// テナント内でごく少数のアカウントしか使っていない TLS クライアントの
// フィンガープリント(GatewayJA4)による、OfficeHome へのブラウザーサインイン成功。
let OfficeHome = "4765445b-32c6-49b0-83e6-1d93765276ca";
let SignIns = EntraIdSignInEvents
    | where Timestamp > ago(14d)
    | where ApplicationId == OfficeHome and ErrorCode == 0
    | where ClientAppUsed == "Browser" and LogonType has "interactiveUser"
    | where isnotempty(GatewayJA4);
let Rare = SignIns
    | summarize Accounts = dcount(AccountObjectId) by GatewayJA4
    | where Accounts <= 2;
SignIns
| join kind=inner Rare on GatewayJA4
| project Timestamp, AccountUpn, IPAddress, Country, GatewayJA4, Accounts,
    UserAgent, IsManaged, IsCompliant, SessionId
| order by Timestamp desc
| take 200
このクエリの考え方は当サイトの仮説で、公表された検知手法ではありません。中継サーバーは、Microsoftに対して自分自身のTLS接続を開きます。ブラウザーを模倣するように作られていない限り、そのフィンガープリントは利用者のChromeやEdgeとは異なるはずです。まれなフィンガープリントは何の証明にもならないため、IPアドレスの持ち主やデバイスの列と照らし合わせてください。
4. Splunk:プロキシとDNSのログ。 生データに対する単語検索なので、フィールド名を知らなくても使えます。最も古い指標の月である2025年12月1日から検索します。
index=YOUR_PROXY_INDEX OR index=YOUR_DNS_INDEX earliest="12/01/2025:00:00:00" latest=now
("sharehub.space" OR "fileswiftonline.cloud" OR "msfile.online"
 OR "winsync.cloud" OR "onecloudfilesync.com" OR "publicsharefile.cloud"
 OR "goshshare.online" OR "synchvault.co" OR "mypublicshare.com"
 OR "cloudsyncpulse.com" OR "cirrushare.co" OR "quickfly.online"
 OR "smartsyncbox.com" OR "driftshare.co" OR "globalfileshareplatform.com")
| table _time index sourcetype host _raw
| sort - _time
| head 500
5. Splunk:メールゲートウェイのログ。 送信アドレス、送信ドメイン、送信IPの例に一致するものを探します。生のイベントを検索するため、それらのアドレスへの社内からの返信も見つかります。
index=YOUR_MAIL_INDEX earliest="12/01/2025:00:00:00" latest=now
("leparker@mail.com" OR "hcrediker@mail.com" OR "hcrediker@outlook.com"
 OR "tw-koryu.org" OR "heritiages.org" OR "heritiage.org"
 OR "shinjirou.info" OR "108.61.163.187")
| table _time sourcetype host _raw
| sort - _time
| head 500
組み込みの検知も確認してください。Microsoftは、Defender XDRのアラート「Stolen session cookie was used」「Possible AiTM phishing attempt」や、Entra ID Protectionの検出「Attacker in the Middle」「Anomalous Token」などを説明しています。Microsoft、トークン窃取対策、セッションCookie窃取アラートの判定(英語)
見えない範囲。 該当なしは、影響がないことを意味しません。
- 個人の端末や自宅のネットワークを使った人は、端末やプロキシのログに現れません。
- 高度なハンティングの保存期間は30日で、指標の多くはそれより古いものです。
- 攻撃者はドメインを入れ替えます。次のキャンペーンでは、これらは使われません。
- フリーメールの送信者はドメインではブロックできず、住宅用プロキシは固定の送信元アドレスを残しません。
未確認の点
- 何人が狙われ、乗っ取られたアカウントがあったか。 報告には人数も、侵害が確認された事例も書かれていません。
- セッションを奪った後に何をしたか。 メールボックスへのアクセス、ファイルのダウンロード、被害者のアカウントからの二次的なフィッシングについては記載がありません。
- 日本を意識した接触を誰が受け取ったか。 類似ドメインは挙げられていますが、受信者は書かれていません。
- 他の既知のグループとの関係。 Proofpointはこれまで公に報告されていない活動としています。他社が別の名前で同じ活動を追跡しているかどうかは示されていません。
- 他のプラットフォーム。 報告されたキットはMicrosoft 365を狙うものです。Google Workspaceや大学のIDプロバイダーが狙われたかどうかは扱われていません。
編集メモ
2026年10月2日 05:20 UTC / 14:20 JST 時点で公開されていた情報を確認しました。TA419に関する事実は、2026年10月1日に英語と日本語で公表されたProofpointの報告に基づきます。指標は10月2日にProofpointの表と照合しました。本文では無害化して表記し、クエリが動くように、クエリ内では元の形で記載しています。
CyberScoopとビジネス+ITの報道は、手がかりとしてのみ参照しました。MirrorFaceの段落は、2025年1月8日の警察庁・NISCの注意喚起に基づきます。
この記事は、公表された調査に対する独自の編集上の分析です。SecOpsNomadはこの活動を観測しておらず、これらのクエリを実環境で実行してもいません。
出典
- Proofpoint「日本のシンクタンクも標的に:中国系TA419が米国のAI政策分野へ攻撃範囲を拡大」2026年10月1日
- Proofpoint、英語版、2026年10月1日
- Proofpoint、UNK_SweetSpecterとSugarGh0st、2024年5月(英語)
- Frameless BitB(Proofpointが挙げたオープンソースプロジェクト)
- 警察庁・NISC「MirrorFaceによるサイバー攻撃について(注意喚起)」2025年1月8日
- Microsoft Learn、Microsoft Entra IDでのトークンの保護
- Microsoft Learn、セッションCookie窃取アラートの判定(英語)
- Microsoft Learn、条件付きアクセスの認証強度
- Microsoft Learn、「サインインの状態を維持しますか?」の管理
- Microsoft Learn、EntraIdSignInEventsテーブル(英語)
- Microsoft Learn、UrlClickEventsテーブル(英語)
- CyberScoop、2026年10月1日(英語)
- ビジネス+IT、2026年10月