
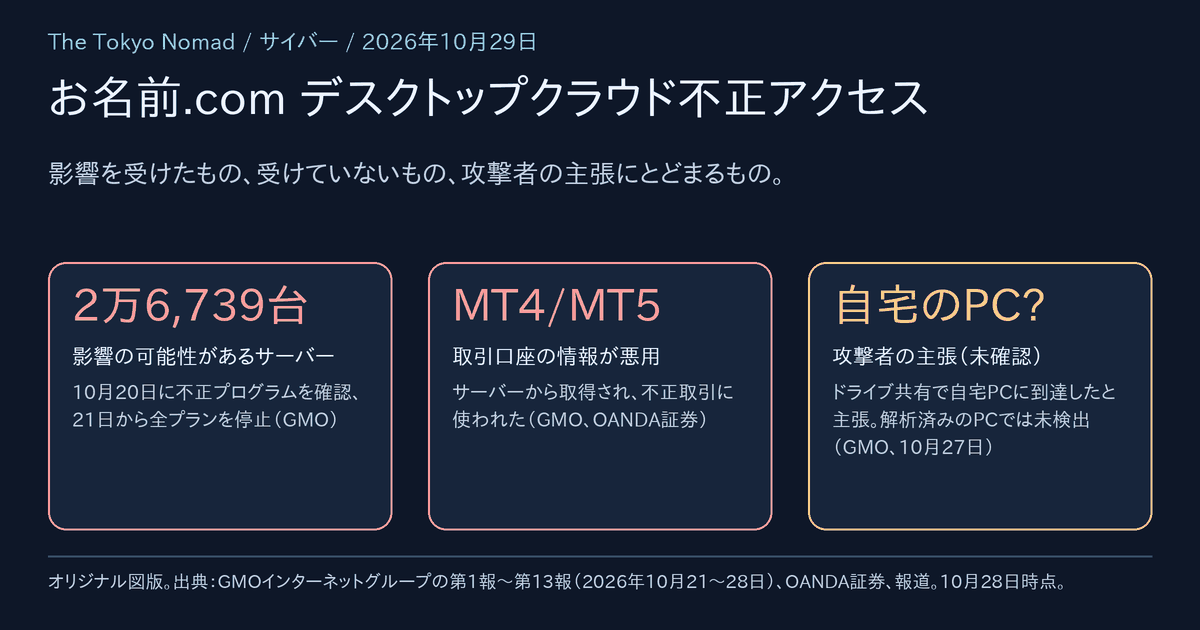
FX取引用サーバーへの侵害が、利用者自身のPCを狙う恐喝に発展しました。 GMOインターネットの「お名前.com デスクトップクラウド」は、MetaTrader 4や5を24時間動かすためにトレーダーが借りるWindowsサーバーです。GMOは2026年10月20日、このサーバー群で不正なプログラムを確認しました。27日には、攻撃者が設定した正午の期限を前に、自宅のPCのバックアップを取り、ネットから切り離して電源を切るよう利用者に求めるに至りました。この記事では、まず影響を受けたものと受けていないものを示し、次にGMOが確認したことと攻撃者の主張を分け、最後に自社のPC、メール、委託先で確かめる方法をまとめます。
影響を受けたもの、受けていないもの
2026年10月28日のGMOの第13報時点の状況です。「確認済み」はGMOまたは証券会社が自社の発表で認めたもの、「主張」は攻撃者だけが述べているものです。
| 対象 | 状況 | 分かっていること |
|---|---|---|
| お名前.com デスクトップクラウド(全プラン) | 影響あり(確認済み) | 10月20日に不正なプログラムを確認し、21日4時から全プランを停止。影響の可能性があるサーバーは最大2万6,739台で、GMOは被害が確定した件数ではないとしています。現行の基盤は再開せず、別の基盤の代替サービスを6か月無償で案内します。 |
| サーバーに保存された取引口座のログイン情報(MT4/MT5、証券会社の口座) | 影響あり(確認済み) | 第三者に取得され、使われました。GMOは不正取引の報告を受けており、OANDA証券は一部の顧客口座で不正ログインと不正取引を確認しました。 |
| サービスのために預かっていた顧客情報 | 影響あり(確認済み) | GMOは10月24日、顧客情報が外部に持ち出されたことを確認しました。項目と人数は公表していません。 |
| 攻撃者が公開した情報 | 公開されたが真偽は未確認 | GMOは10月27日、攻撃者がGMOと顧客に関する情報と称するものを公開したことを確認しました。報道では1人分とされています。サイトは28日までに停止。GMOは事実と異なる内容を含むおそれがあるとして、閲覧や拡散をしないよう求めています。 |
| 利用者自身のPC | 主張のみ(未確認) | 攻撃者は、.rdp接続ファイルで利用者のローカルドライブが共有され、バックドアを仕掛けたと主張しています。GMOは10月27日11時59分時点で、解析を終えたPCからランサムウェアを含むマルウェアを確認していません。 |
| 証券会社自身のシステム | 影響なし(OANDA証券の発表) | OANDA証券は自社の管理システムへの不正アクセスは確認されていないとしています。ログイン情報はサーバーから取得されたものです。 |
| GMOの他のサービスとグループ会社 | 影響の公表なし | 名前の挙がったサービスはありません。ただしGMOは原因を公表していないため、「報告がない」状態であり「問題なしと確認された」わけではありません。 |
取引先にGMOのグループ会社が並んでいる場合も、 名前が同じこと自体はリスクではありません。GMOインターネットグループは多くの会社からなります。問題は、そのどこかがデスクトップクラウドと同じシステムで動いているかどうかで、そうした会社は挙がっていません。取引先には確認を求め、自社で確かめられる2つの経路、つまり同サービスを使っていた社員とGMOの名前を使うメールを点検してください。
GMOが確認したこと
GMOは10月21日以降、GMOインターネットグループ(group.gmo)、GMOインターネット(internet.gmo)、お名前.comのお知らせで、少なくとも13回の続報を出しています。
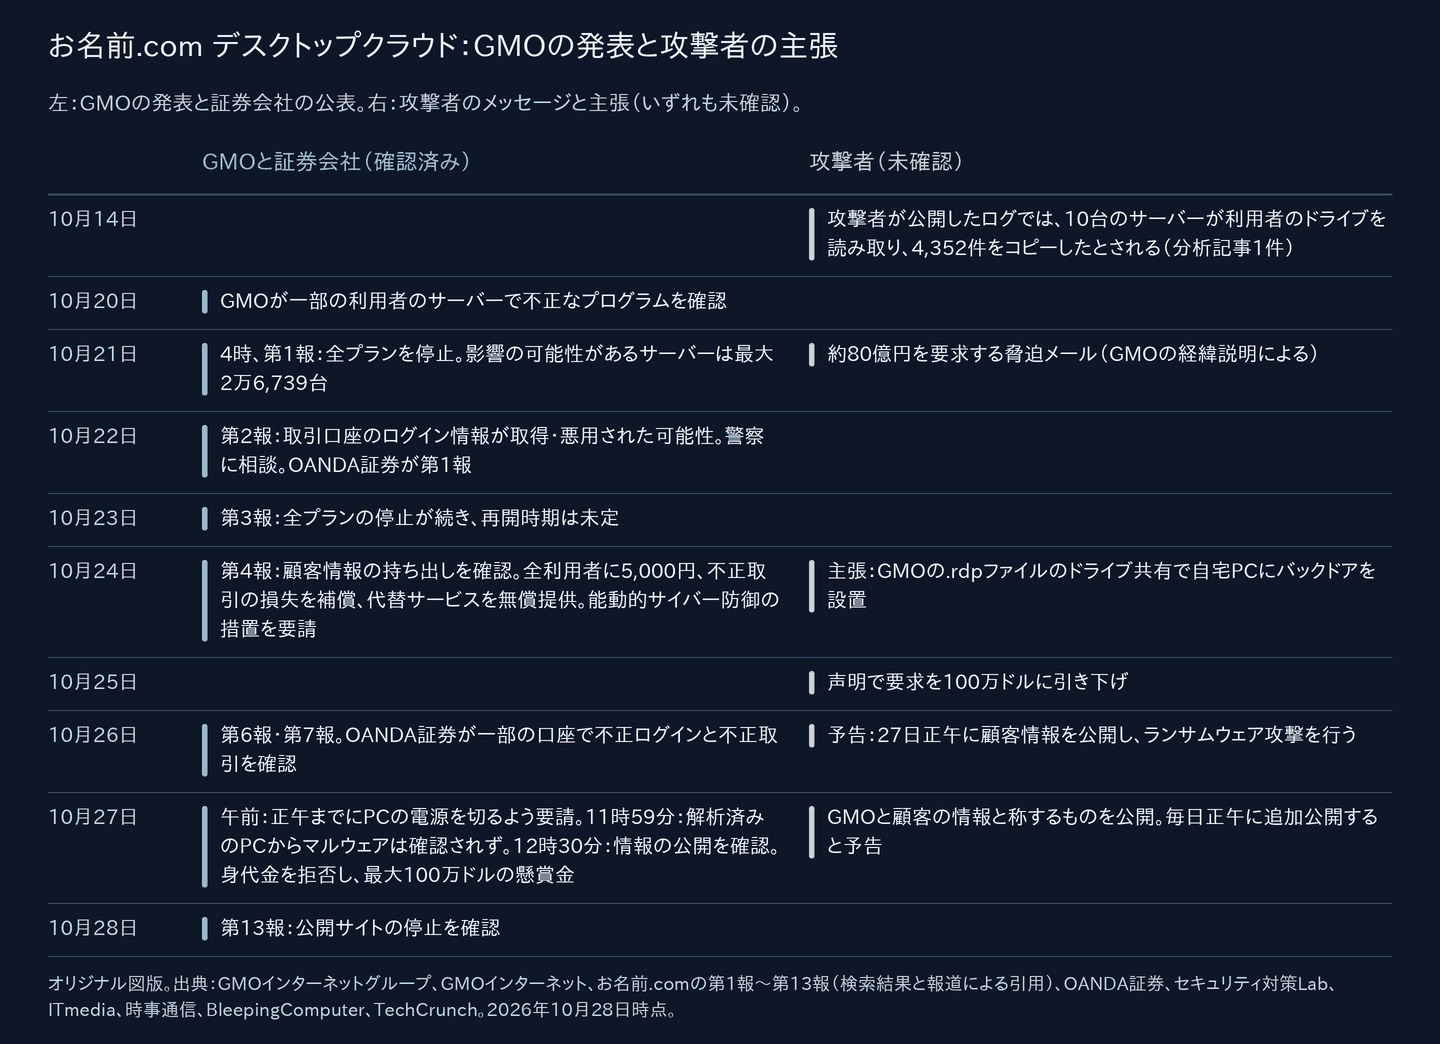
図1:2週間の続報(10月28日時点)。この記事のためのオリジナル図版。
- 10月20日。 一部の利用者のサーバー環境に、第三者が不正なプログラムを設置したことを確認しました。INTERNET Watch
- 10月21日4時、第1報。 全プランを順次停止。影響の可能性があるサーバーは最大2万6,739台。GMO自身の経緯の説明では、この時点で約80億円を要求する脅迫メールも受け取っています。お名前.com · INTERNET Watch(Yahoo!ニュース)
- 10月22日、第2報。 サーバー内に保存された取引口座のログイン情報などが取得され、不正に利用された可能性があると発表しました。21日以降、利用者から口座での不正な操作の報告を受けていました。GMOは警察に相談しています。OANDA証券は、同サービス上でMT4/MT5を使っていた顧客に、IDとパスワードが閲覧された可能性を案内しました。GMOインターネットグループ 第2報 · OANDA証券 第1報
- 10月24日、第4報。 サービスのシステムにセキュリティ上の問題が存在し、顧客情報が外部に持ち出されたことを確認したと発表しました。現在の全利用者に5,000円の見舞金を支払い、不正取引による実損失を補償し(申請方法は11月6日までに案内)、基盤を再開せずに代替サービスを6か月無償で提供します。あわせて、能動的サイバー防御に関する措置の実施を政府関係機関に要請しました。GMOインターネットグループ · ビジネス+IT(Yahoo!ニュース)
- 10月26日、第6報と第7報。 利用者への4点の依頼を改めて案内し、攻撃者が27日正午に顧客情報の公開とランサムウェア攻撃を行うと予告したことを公表しました。OANDA証券は一部の口座で不正ログインと不正取引を確認し、取引を制限しました。GMO 第6報 · OANDA証券 第2報
- 10月27日午前、第8報。 正午までにPCのバックアップを取り、ネットワークから切り離して電源を切るよう依頼しました。ランサムウェアの被害を受けた利用者には同等性能の新しいPCを提供するとしています。ITmedia NEWS · ITmedia NEWS(Yahoo!ニュース)
- 10月27日11時59分、第9報。 解析を終えたPCからは、ランサムウェアを含むマルウェアは確認されていません。解析は続いています。GMOインターネット 第9報(英語) · BleepingComputer(英語)
- 10月27日12時30分以降、第10報から第12報。 攻撃者がGMOと顧客に関する情報と称するものを公開したことを確認し、閲覧や拡散をしないよう求めました。身代金は支払わず、公開された情報に本人の情報が含まれると確認できた顧客には最大300万円の特別見舞金を支払います。GMOインターネットグループは、逮捕または国際手配につながる情報に最大100万ドルの懸賞金を設定しました。受付は2027年10月27日まで。時事通信(Yahoo!ニュース) · GMO Cybercrime Bounty · BankInfoSecurity(英語)
- 10月28日、第13報。 情報が公開されていたサイトの停止を確認しました。GMOインターネットグループ 第13報 · TechCrunch(英語)
攻撃者の主張
これらの主張は、GMOも当サイトも確認していません。それでも、どこを調べるべきかを示している点で重要です。
- 身代金。 当初は約80億円(約5,000万ドル)、その後100万ドル(約1億6,000万円)に引き下げたとしています。セキュリティ対策Lab
- 侵入経路。 攻撃者は、Active Directoryによるサーバーの一元管理と、サーバー間で共有された管理者権限を挙げています。多くの利用者のサーバーに同じプログラムが一度に現れたことは、数千件の個別の侵入よりも中央からの経路のほうが説明しやすい事実ですが、GMOはどの経路も確認していません。
- 利用者のPC。 GMOが配布した.rdp接続ファイルでは利用者のローカルドライブの共有が既定で有効になっており、これを使って自宅のPCに到達し、バックドアを仕掛けたと主張しています。
- 時期。 攻撃者が公開したログのOSINT分析によれば、10月14日22時53分から23時16分にかけて、10台のサーバーとそこに接続したPCに対する情報収集の記録があり、4,352件のファイルコピーが含まれています。GMOの検知の6日前です。分析自体も、時刻のタイムゾーンとログの真偽は未検証としています。濱乃屋 OSINT調査レポート
- 追加の公開。 毎日正午に追加のデータを公開すると予告しています。
ドライブ共有の主張がありえる理由
リモートデスクトップ接続でドライブを共有すると、手元のディスクはリモート側のセッションの中に \\tsclient\C として現れます。接続している間は、サーバーで動くプログラムがPCのファイルを読み、たとえば利用者のスタートアップフォルダーに新しいファイルを書き込めます。この設定は.rdpファイルにあり、drivestoredirect:s:* ならすべてのドライブを共有し、空なら共有しません。Microsoft Learn:サポートされているRDPプロパティ(英語)
これは推測ではなく、既に知られた攻撃手法です。2024年10月、Microsoftは、Midnight Blizzardが.rdpファイルを送りつけ、攻撃者が管理するサーバーに接続させてドライブを含むローカルの資源を共有させた手口を報告しています。Microsoft Security(英語) 今回それが起きたかは証明されていませんが、確認できる前にPCの電源を切るよう求めたGMOの判断が妥当だった理由はここにあります。
攻撃者の視点:この事案で何ができるか
| 段階 | ATT&CK | この事案での状況 |
|---|---|---|
| 一元管理の仕組みを通じて多数の利用者のサーバーに一度に到達する | T1078.002 ドメインアカウント、T1072 ソフトウェア配布ツール | 攻撃者の主張。経路は未確認 |
| 取引ツールに保存された証券会社のログイン情報を集める | T1552.001 ファイル内の認証情報、T1555 パスワードストアの認証情報 | 確認済み:ログイン情報が取得された |
| 証券会社にログインし、被害者の口座で取引する | T1078 正規アカウント、T1657 金銭の窃取 | GMOとOANDA証券が確認 |
| 共有されたドライブを通じて利用者のPCを読む | T1039 共有ドライブ上のデータ | 主張 |
| 共有されたドライブを通じてPCにバックドアを仕掛ける | T1080 共有コンテンツの汚染、T1547.001 スタートアップフォルダー | 主張。10月27日までに解析されたPCでは見つかっていない |
| 顧客情報を持ち出す | TA0010 持ち出し | 確認済み。方法は未公表 |
| 身代金、期限、公開サイトで恐喝する | T1657 金銭の窃取、T1486 データの暗号化は予告のみ | 要求は確認済み。暗号化は未確認 |
| GMOの名前を使って利用者や企業をフィッシングする | T1566 フィッシング | 予想される。報告はまだない |
防御側の視点
1. 自分や社員がお名前.com デスクトップクラウドを使っていたなら
- 別の安全な端末から、 証券会社とMT4/MT5のパスワードを変更し、すべてのセッションを切り、二段階認証を有効にして取引履歴を確認してください。GMOとOANDA証券がともに求めています。
- 接続に使った.rdpファイルを確認してください。 ダブルクリックではなくメモ帳で開きます。
drivestoredirect:s:*があれば、接続中はサーバーからドライブが見えていました。そのPCは疑わしいものとして扱ってください。 - PCを調べてください。 フルスキャンを実行し、スタートアップフォルダーとRunキーに見覚えのないものがないか確認します。迷う場合は再構築するか、GMOのPC解析と交換の案内を利用してください。
- 古い.rdpファイルで再接続しないでください。 ダブルクリックすると接続が始まります。
2. 自社に及んでいないかを確かめる
- 社員による無断利用を探してください。 下のインターネット向けRDPと.rdpファイルのハンティングを実行します。自宅で取引用サーバーに接続していた会社のPCが、この事案を社内に持ち込む唯一の経路です。
- インターネットへのRDP(TCP 3389)を出口のファイアウォールで遮断し、 例外は名前を付けて個別に許可してください。
- 管理下のPCでドライブ共有を無効にしてください。 Windowsでは、グループポリシーかIntuneで
HKEY_LOCAL_MACHINE\Software\Microsoft\Terminal Server Clientに DWORD 値DisableDriveRedirectionを1で設定します。Microsoft Learn:ドライブのリダイレクト(英語) - メールゲートウェイで.rdpの添付ファイルを遮断してください。 Midnight Blizzardの攻撃はこの形で届きました。
3. GMOの名前が付く取引先
各社に書面での回答を求めてください(下のテンプレート)。提供されるサービスがデスクトップクラウドとシステム、管理者、Active Directoryを共有していないか、自社のデータがそこにあったかどうかです。ドメイン、決済、診断結果を預けている取引先から始めてください。ブランドが同じでも基盤が同じとは限らず、他のGMOのサービスで影響が公表されたものはありません。
4. この事案を使ったフィッシングに備える
予想される口実は、5,000円の見舞金、損失補償の申請(案内は11月6日まで)、交換用のPC、「あなたの情報が公開されていないか確認」、そして懸賞金です。正しい案内はGMO自身のページにあります。リンクをたどらず、自分でアクセスするよう従業員に伝えてください。確認のためであっても、公開サイトにはアクセスしないでください。
5. 対応すべきチーム
| チーム | 対応 | 完了の目安 |
|---|---|---|
| EDR | RDPクライアントによるファイル書き込みのハンティングを実行し、該当したPCをスキャン・隔離する | すべての該当に担当者と判断がある |
| SIEM | 公開アドレスへの新たなRDP接続を検知する | ルールが稼働し、テスト済み |
| メールセキュリティ | 口実メールのハンティングを実行し、.rdpの添付を遮断する | 該当メールを隔離し、添付ルールが有効 |
| 委託先リスク | GMOの名前が付く取引先に質問を送る | 書面の回答を保管 |
| IT運用 | TCP 3389の外向き通信を遮断し、DisableDriveRedirection を配布する |
管理下のPCにポリシーが適用済み |
ハンティング:この事案が自社のPCに及んでいないか
侵害の痕跡(IOC)は公表されていません。 GMOは攻撃者のアドレス、ファイル名、ハッシュを公開していません。以下のクエリは自社の環境で、重要な2つの経路を探します。インターネットにリモートデスクトップ接続した会社のPCと、リモートデスクトップのクライアントが書き込んだファイルです。後者は、敵対的なサーバーがPCに書き込んだときの見え方です。
いずれのクエリも例示であり、実データでは実行していません。2026年10月29日(日本時間)に、KQLはMicrosoft Learnのテーブル定義に照らして構文と列を検証し、CrowdStrikeのフィールド名はSigmaHQのCrowdStrikeパイプラインとLogScaleの cidr() リファレンス、Sumo Logicの isPrivateIP はリリースノートで確認しました。
1. インターネットにリモートデスクトップ接続した会社のPC。 Microsoft Defender XDRの高度なハンティング。
// Illustrative; not run against live data. Microsoft Defender XDR advanced hunting.
// Which PCs open Remote Desktop sessions to servers on the internet? Onamae.com Desktop Cloud users connected this way.
// A corporate fleet rarely needs outbound RDP to public addresses, so every row deserves an owner and a reason.
DeviceNetworkEvents
| where Timestamp > ago(60d)
| where RemotePort == 3389 and RemoteIPType == "Public"
| where ActionType in ("ConnectionSuccess", "ConnectionAttempt")
| summarize Connections = count(), RemoteIPs = make_set(RemoteIP, 20),
    FirstSeen = min(Timestamp), LastSeen = max(Timestamp)
    by DeviceName, InitiatingProcessAccountName, InitiatingProcessFileName
| order by LastSeen desc
2. リモートデスクトップのクライアントが書き込んだプログラム、スクリプト、ショートカット。 ドライブ共有が有効な場合、サーバーから仕掛けられたバックドアはこう見えます。
// Illustrative; not run against live data. Microsoft Defender XDR advanced hunting.
// With drive sharing on, files a remote server puts on your PC are written locally by the Remote Desktop client.
// mstsc.exe or msrdc.exe writing programs, scripts or shortcuts, or anything into a Startup folder, is how a hostile server would plant a backdoor.
let Since = ago(60d);
let Risky = dynamic([".exe", ".dll", ".scr", ".ps1", ".bat", ".cmd", ".vbs", ".js", ".hta", ".lnk", ".msi"]);
DeviceFileEvents
| where Timestamp > Since
| where ActionType in ("FileCreated", "FileModified", "FileRenamed")
| where InitiatingProcessFileName in~ ("mstsc.exe", "msrdc.exe")
| extend Extension = tolower(strcat(".", tostring(split(FileName, ".")[-1])))
| where Extension in (Risky) or FolderPath contains @"\Start Menu\Programs\Startup"
| project Timestamp, DeviceName, InitiatingProcessAccountName, InitiatingProcessFileName,
    ActionType, FolderPath, FileName, SHA1
| order by Timestamp desc
3. PC上の.rdp接続ファイルと、その入手元。
// Illustrative; not run against live data. Microsoft Defender XDR advanced hunting.
// Which PCs hold Remote Desktop connection (.rdp) files, and did any come from onamae.com?
// Open each file found in Notepad: drivestoredirect:s:* means every local drive is shared with the server.
DeviceFileEvents
| where Timestamp > ago(90d)
| where FileName endswith ".rdp"
| where ActionType in ("FileCreated", "FileModified", "FileRenamed")
| extend FromOnamae = FileOriginUrl contains "onamae" or FileOriginReferrerUrl contains "onamae"
| summarize Files = make_set(FolderPath, 10), Origins = make_set(FileOriginUrl, 10),
    FromOnamae = max(toint(FromOnamae)), LastSeen = max(Timestamp)
    by DeviceName, InitiatingProcessAccountName
| order by FromOnamae desc, LastSeen desc
4. 他のドメインからGMOやお名前.comの名前を使うメール。 プレースホルダーは、自社のメールログで確認したGMOの正規の送信ドメインに置き換えてください。
// Illustrative; not run against live data. Microsoft Defender XDR advanced hunting.
// Inbound mail that uses the GMO and Onamae.com names but does not come from GMO's real sending domains.
// Expect lures about password resets, the 5,000 yen payment, loss compensation, replacement PCs and "check if your data leaked".
let Since = ago(14d);
let Legitimate = @"(?i)(^|\.)(REPLACE_WITH_LEGITIMATE_GMO_DOMAINS)$";   // for example: onamae\.com|gmo\.jp
EmailEvents
| where Timestamp > Since and EmailDirection == "Inbound"
| where Subject contains "お名前" or Subject contains "デスクトップクラウド"
    or Subject contains "GMO" or Subject contains "onamae"
| where not(SenderFromDomain matches regex Legitimate)
| project Timestamp, RecipientEmailAddress, SenderFromAddress, SenderMailFromDomain,
    Subject, AuthenticationDetails, DeliveryAction, ThreatTypes
| order by Timestamp desc
クエリのダウンロード:外向きRDP(KQL) · RDPクライアントの書き込み(KQL) · .rdpファイル(KQL) · 口実メール(KQL)
他の製品。 CrowdStrike Falcon(LogScale / Next-Gen SIEM):公開アドレスへのリモートデスクトップ接続と、リモートデスクトップのクライアントが書き込んだファイル。
// Illustrative; not run against live data. CrowdStrike Falcon (LogScale / Next-Gen SIEM).
// Endpoints opening Remote Desktop sessions to public addresses. Onamae.com Desktop Cloud users connected this way.
// Check the field names in your tenant before relying on an empty result.
#event_simpleName=NetworkConnectIP4 RemotePort=3389
| !cidr(field="RemoteAddressIP4", subnet=["10.0.0.0/8", "172.16.0.0/12", "192.168.0.0/16", "127.0.0.0/8", "169.254.0.0/16", "100.64.0.0/10"])
| groupBy([aid, RemoteAddressIP4], function=[count(as=connections), min(@timestamp, as=first_seen), max(@timestamp, as=last_seen)])
// Illustrative; not run against live data. CrowdStrike Falcon (LogScale / Next-Gen SIEM).
// Programs, scripts, shortcuts and installers written to disk by the Remote Desktop client.
// With drive sharing on, this is what a remote server's writes to your PC look like.
#event_simpleName=/^(PEFileWritten|NewExecutableWritten|ScriptFileWritten|LnkFileWritten|MsiFileWritten)$/
| ContextBaseFileName=/^(mstsc|msrdc)\.exe$/i
| groupBy([aid, #event_simpleName, TargetFileName], function=[count(as=writes), max(@timestamp, as=last_seen)])
Sumo Logic、ファイアウォールのログ:公開アドレスへのリモートデスクトップ接続を、送信元と宛先ごとに1日単位で集計します。
// Illustrative; not run against live data. Sumo Logic, firewall logs with key=value fields.
// Outbound Remote Desktop to public addresses, per source and destination per day. Adjust the field names to your firewall.
_sourceCategory="REPLACE_WITH_FIREWALL_SOURCE_CATEGORY" "3389"
| parse regex "(?:srcip|src|src_ip)=(?<src_ip>\d{1,3}(?:\.\d{1,3}){3})" nodrop
| parse regex "(?:dstip|dst|dst_ip)=(?<dst_ip>\d{1,3}(?:\.\d{1,3}){3})" nodrop
| parse regex "(?:dstport|dpt|dst_port)=(?<dst_port>\d+)" nodrop
| where dst_port = "3389" and !isNull(dst_ip) and !isPrivateIP(dst_ip)
| timeslice 1d
| count by _timeslice, src_ip, dst_ip
| sort by _timeslice desc
ダウンロード:外向きRDP(CQL) · RDPクライアントの書き込み(CQL) · 外向きRDP(Sumo Logic)
結果がないことは、何も起きなかったことの証明にはなりません。自宅で取引に使う個人のPCは会社のツールの外にあり、許可した通信を記録しないファイアウォールでは何も見えません。DeviceNetworkEvents(英語) · DeviceFileEvents(英語) · EmailEvents(英語)
コピーして使えるテンプレート
GMOの名前が付く取引先への質問
件名:お名前.com デスクトップクラウドの事案に関するご確認のお願い

GMOインターネットは、2026年10月20日以降の「お名前.com デスクトップクラウド」への
不正アクセスを公表しています。[期日]までに書面でご回答ください。

1. 当社に提供いただいているサービスは、お名前.com デスクトップクラウドと、システム、
   ネットワーク、管理者アカウント、Active Directoryのいずれかを共有していますか。
2. 当社のデータや当社がお渡しした認証情報は、同サービス上に保存されていたか、
   同サービスから到達できる場所にありましたか。
3. 2026年10月1日以降、貴社のシステムへの不正アクセスの兆候は見つかっていますか。
4. 当社を担当する方が、当社のデータを扱う端末から同サービスを利用していましたか。
5. 本件の窓口はどなたですか。回答内容が変わった場合、どのようにご連絡いただけますか。

よろしくお願いいたします。
デスクトップクラウドに接続したPCの確認
PC確認 ― お名前.com デスクトップクラウド
PC名/利用者:                       確認者/日付:

[ ] 別の端末から取引・証券会社のパスワードを変更、セッションを切断、二段階認証を有効化
[ ] 身に覚えのない注文がないか取引履歴を確認
[ ] .rdpファイルをメモ帳で開いた(ダブルクリックしない)。drivestoredirectの値:__________
[ ] ドライブが共有されていた場合:スタートアップフォルダーとRunキーを確認
[ ] マルウェア対策のフルスキャンを完了。結果:__________
[ ] 10月1日以降にmstsc.exeが書き込んだファイルを確認(EDRハンティング2)
[ ] 判断:継続利用/再構築/GMOの解析に提出
[ ] 古い.rdpファイルを削除
従業員への案内
件名:GMO・お名前.comの事案に関するメールにご注意ください

FX自動売買などに使われるGMOインターネットの「お名前.com デスクトップクラウド」が
2026年10月に不正アクセスを受けました。このニュースを使った偽のメールやメッセージが
予想されます:5,000円の見舞金、損失補償の申請、交換用PC、「情報が漏れていないか確認」など。

- こうしたメッセージのリンクはクリックせず、GMOのサイトに自分でアクセスしてください。
- 流出した情報があるとされるサイトにはアクセスしないでください。
- 会社のPCでデスクトップクラウドを使っていた場合は、本日中に情報セキュリティ担当へ連絡してください。
- 不審なメッセージは「報告」ボタンで報告してください。
まだ分かっていないこと
- 攻撃者がどう侵入したか、 そして攻撃者のログが示すように10月14日から侵入していたのか。
- どの顧客情報が、 何人分持ち出されたのか。
- 実際にバックドアを仕掛けられたり暗号化されたりした利用者のPCがあるのか。 GMOの解析は続いています。
- 公開された情報が本物かどうか、 そして追加の公開があるのか。
- 不正取引による損失の総額。
- デスクトップクラウド以外に同じ弱点を抱えたものがあるか。 他のGMOのサービスは挙がっていません。
- 攻撃者が誰なのか。 10月21日、GMOサイバーセキュリティ byイエラエは、国内企業への別の不正アクセスの攻撃元基盤でAIペネトレーションテストツール「ARTEX」を確認したと発表しましたが、今回の事案と結び付ける情報はありません。ScanNetSecurity 当サイトの日本を狙うAI攻撃基盤の分析もご覧ください。
出典と更新履歴
- GMOインターネットグループ:第2報(2026年10月22日)
- GMOインターネットグループ:サービスに対するサイバー攻撃について 第4報(2026年10月24日)
- GMOインターネットグループ:第6報(2026年10月26日)
- GMOインターネットグループ:第13報(2026年10月28日)
- GMOインターネット:第7報(2026年10月26日)
- GMOインターネット:第9報(英語、2026年10月27日)
- お名前.com:最初のお知らせ(2026年10月21日)
- お名前.com:第3報(2026年10月23日)
- GMO Cybercrime Bounty
- OANDA証券:第1報 · 第2報 · 第3報
- INTERNET Watch:サーバー停止(2026年10月21日)
- INTERNET Watch(Yahoo!ニュース):詳報と能動的サイバー防御の要請
- Impress Watch:FXの不正取引
- ScanNetSecurity:取引口座のログイン情報の取得(2026年10月26日)
- ビジネス+IT(Yahoo!ニュース):5,000円と損失補償
- ITmedia NEWS:正午までのバックアップと電源オフ(2026年10月27日)
- ITmedia NEWS(Yahoo!ニュース):交換用PCと最初の公開
- 時事通信(Yahoo!ニュース):攻撃者が「顧客情報」を公開
- セキュリティ対策Lab:攻撃者の声明と100万ドルの要求(2026年10月25日)
- piyolog:まとめ
- 濱乃屋:攻撃者のログに関するOSINT調査レポート(2026年10月28日)
- BleepingComputer(英語、2026年10月27日)
- TechCrunch(英語、2026年10月27日)
- BankInfoSecurity:懸賞金(英語)
- Microsoft Security:Midnight BlizzardとRDPファイル(英語、2024年10月29日)
- Microsoft Learn:サポートされているRDPプロパティ(英語) · ドライブのリダイレクト(英語)
2026年10月29日 21時頃: 初版を公開しました。10月28日の第13報までのGMOの発表を反映しています。当サイトの調査環境からはGMOのページ(group.gmo、internet.gmo、onamae.com)を直接開けなかったため、その内容は発表を引用した検索結果と上記の報道で確認し、すべての数字を2つ以上の情報源で照合しました。OANDA証券の発表も検索結果で確認し、Microsoftのページは直接開いて確認しました。GMOが原因を公表した時点で更新します。