
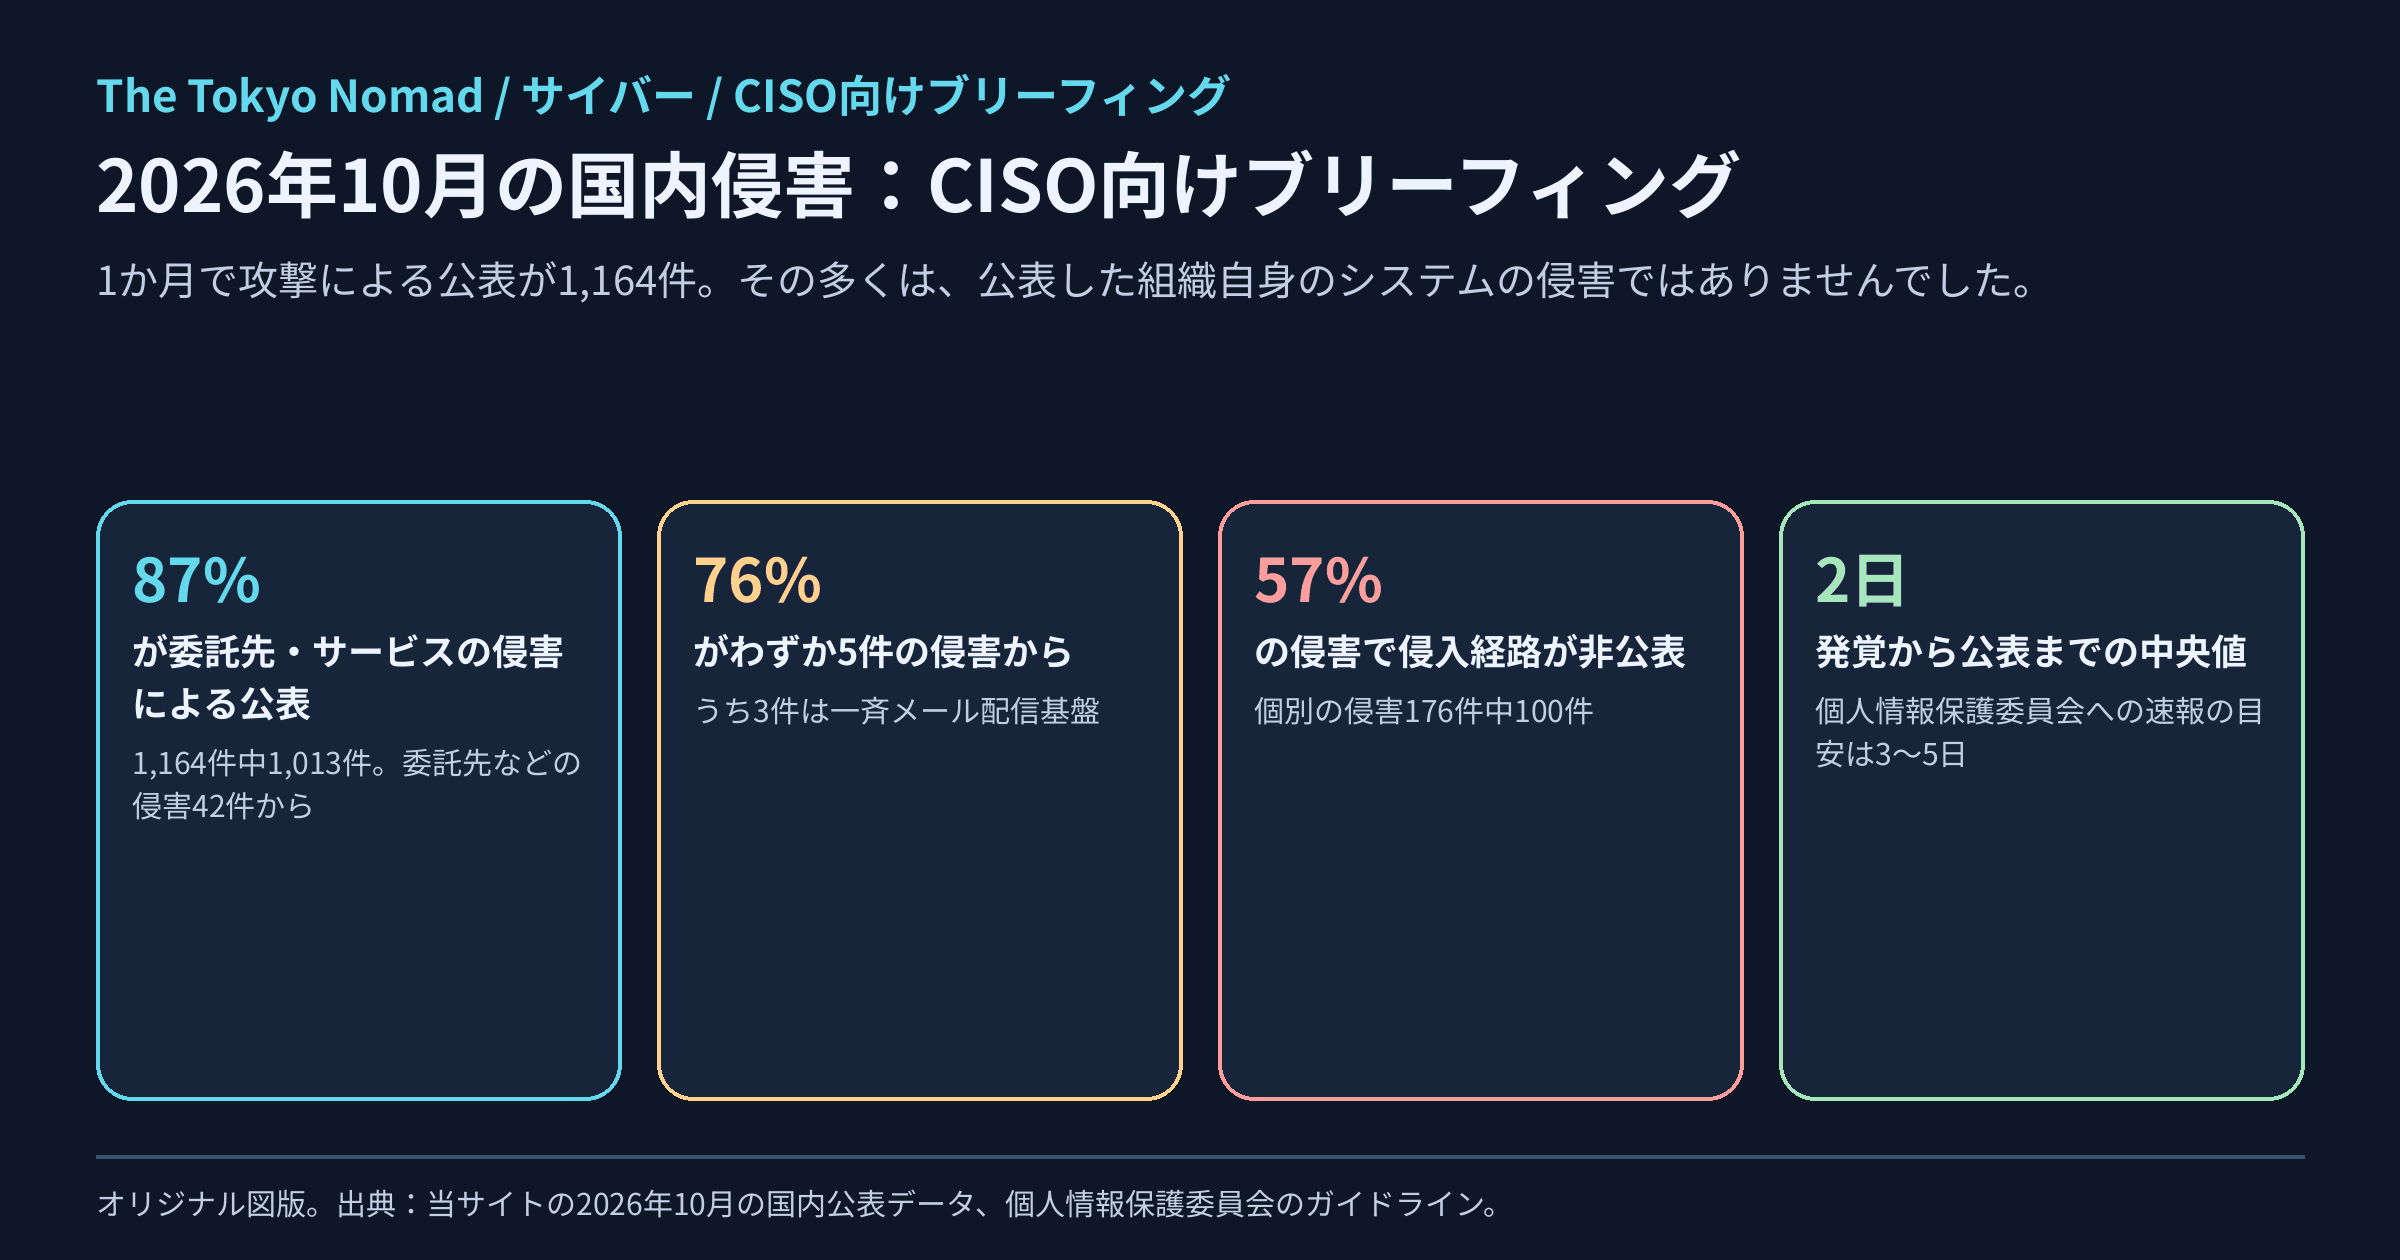
2026年10月、国内の組織はサイバー攻撃に関する公表を1,164件出しました。その多くは、自組織のシステムの侵害についての公表ではありませんでした。 1,013件(87%)は侵害された42の委託先・利用サービスの顧客による公表で、そのうち5件の委託先だけで882件(76%)を生んでいます。5件のうち3件は一斉メール配信基盤です。最も多く公表した業種は自治体で、ほぼすべてが委託先によるものでした。侵害された組織が侵入経路を示した場合、多いのは公開システムの脆弱性、アカウントの悪用、アプリやAPIの悪用、ランサムウェアの順です。ただし、個別の侵害176件のうち100件(57%)は経路を示していません。本稿は、10月の状況を取締役会に説明しなければならないCISOのためのものです。何が影響を受けたか、どの業種がなぜ公表したか、攻撃の仕組み、6つのパターン、他の集計との比較、取締役会に諮るべき判断と指標をまとめます。検知用のクエリは含みません。
影響を受けたもの、受けていないもの
2026年10月1〜31日に公表された攻撃による公表1,164件の状況(11月9日時点)。「公表」は公開された告知の件数で、1件の侵害が数百件の公表を生むことがあります。
| 対象 | 状況 | 分かっていること |
|---|---|---|
| 自治体・公的機関 | 影響あり(ほぼすべて委託先経由) | 公表は521件で業種別で最多。うち518件は、防災情報のメール配信、メールマガジンの配信基盤、ふるさと納税の寄附者向けメールなど、委託先・利用サービスによるもの。自組織のシステムについての公表は3件のみです。 |
| 顧客の連絡先 | 影響あり(最も多いデータ) | 項目を示した公表792件のうち、メールアドレス668件(84%)、氏名499件、電話番号422件、住所275件。 |
| 本人確認に使われる情報 | 109件で影響あり | 生年月日と、氏名、電話番号またはメールアドレスの組み合わせ。電話やオンラインでの本人確認に使われる組み合わせです。 |
| パスワード | 一部で対象 | パスワードの扱いを示した公表は129件。パスワードは含まれないが86件、ハッシュ化済みが18件、保存方法の記載なしが12件、未確認が13件。 |
| カード情報 | 対象はまれ | 有効期限や末尾の数字など、カードに関する項目を挙げた公表は20件。カード番号を挙げたものは3件です。 |
| サービス | 多くで停止 | 個人情報の漏えいを示していない公表267件のうち205件はサービスの停止を伝えるもので、多くはブラストメール、メドレーのクリニック予約アプリ@link、IDCフロンティア、アルカディアの利用者です。 |
| 侵入経路 | 57%の侵害で非公表 | 個別の侵害176件のうち100件は経路を示していません。 |
| 全体に共通する1つの脆弱性 | なし(JPCERT/CCの説明) | JPCERT/CCは、一連の攻撃は共通する一つの脆弱性を悪用したものではなく、標的ごとに多数の既知の脆弱性を探索していたとしています。 |
6行で読むブリーフィング
- 10月は一時的な揺れではなく、段差でした。 公表は10月1〜4日の22件から、12日の週には457件に増えました。重要インフラ事業者から国家サイバー統括室(NCO)へのサイバー攻撃の報告は、4月以降毎月1〜2件だったのが10月は15件です。東京商工リサーチの集計では、上場企業の事故は9月まで月10件台だったのが10月は109件でした。
- 自社の侵害件数は委託先が決めます。 公表の87%は委託先・利用サービスの侵害によるもので、上位5件(うち3件は一斉メール配信基盤)が全体の76%を占めます。
- 委託先のさらに先が効きます。 78の自治体が公表したのは、ふるさと納税サイト「さとふる」が寄附者の情報をユミルリンクのメール配信サービス「Cuenote FC」に置いていて、そのCuenote FCが侵害されたためです。
- 経路は基本的なものです。 公開システムの脆弱性、アカウントの悪用、アプリやAPIの悪用です。国家サイバー統括室は、自組織や委託先で基本的な対策が不十分だったこと、攻撃者がおそらくAIも使って国内のウェブサイト等を大規模に調査したことを指摘しています。
- 公表は速く、不完全です。 発覚から公表までの中央値は2日で、最初の数字は後で動きました。57%の侵害は経路を示していません。
- 取締役会の打ち手は契約とデータにあります。 どの委託先が名簿を持ち、自社の名前で送信しているかを把握し、早く知らせて経路を示すよう求め、不要なデータを持たせないことです。
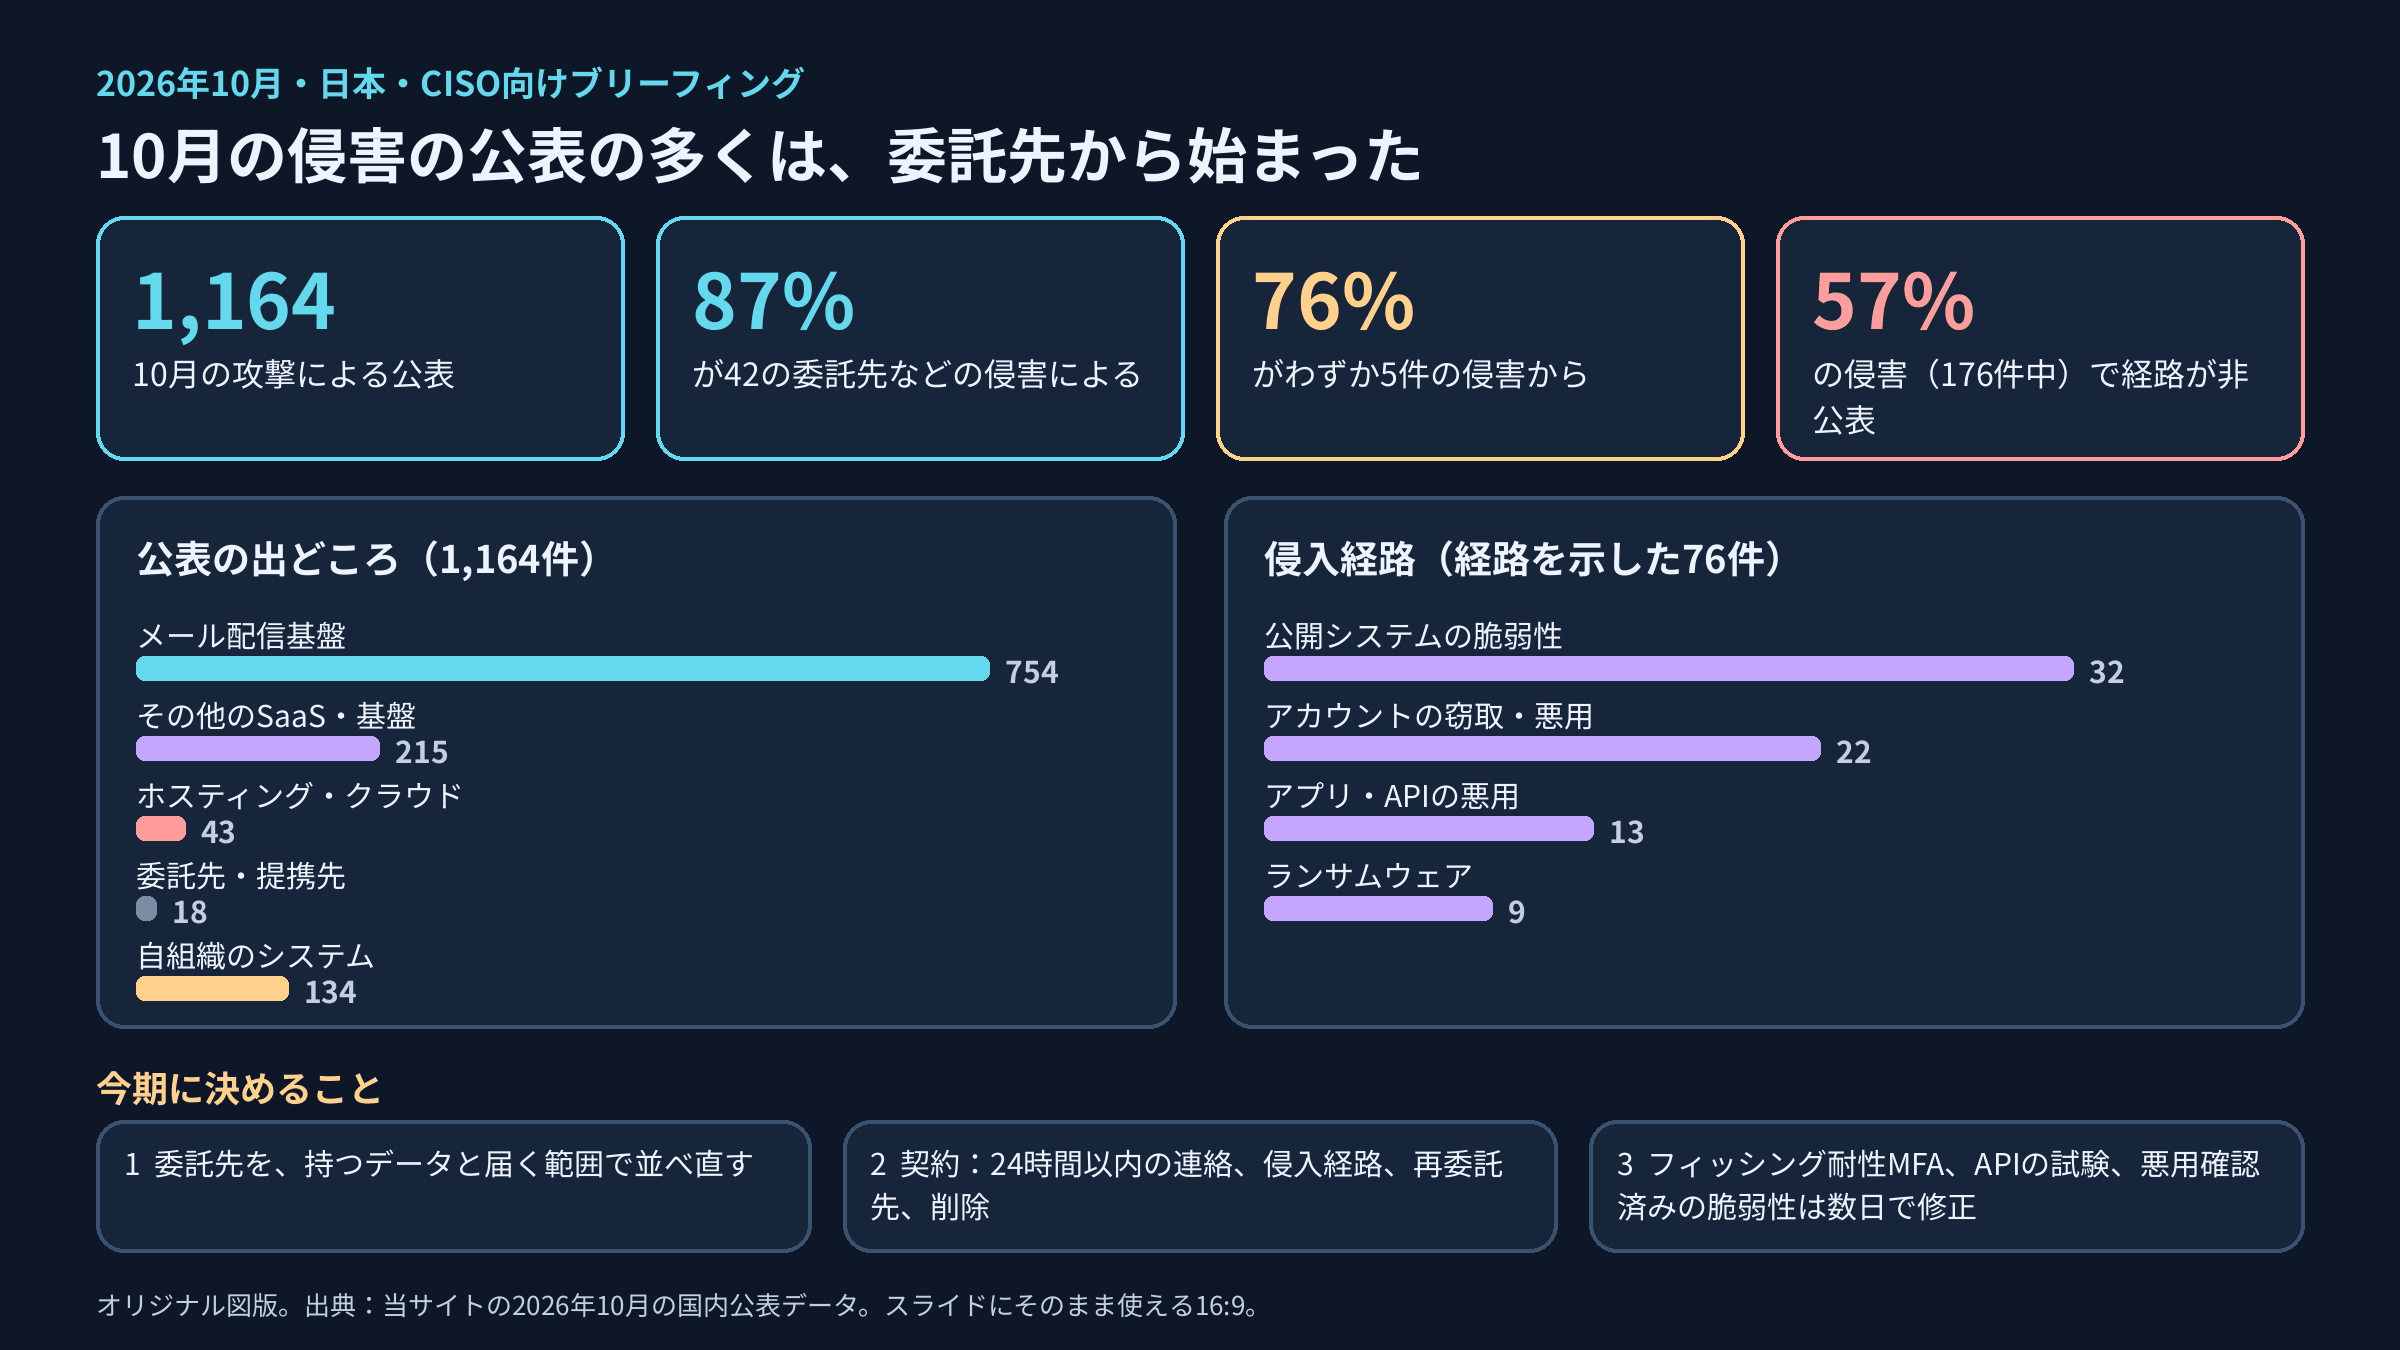
図1:取締役会や経営会議の資料に使える16:9の1枚の要約。選ぶと高解像度の画像が開きます。当サイトの2026年10月のデータをもとに作成したオリジナル図版。
数字で見る10月
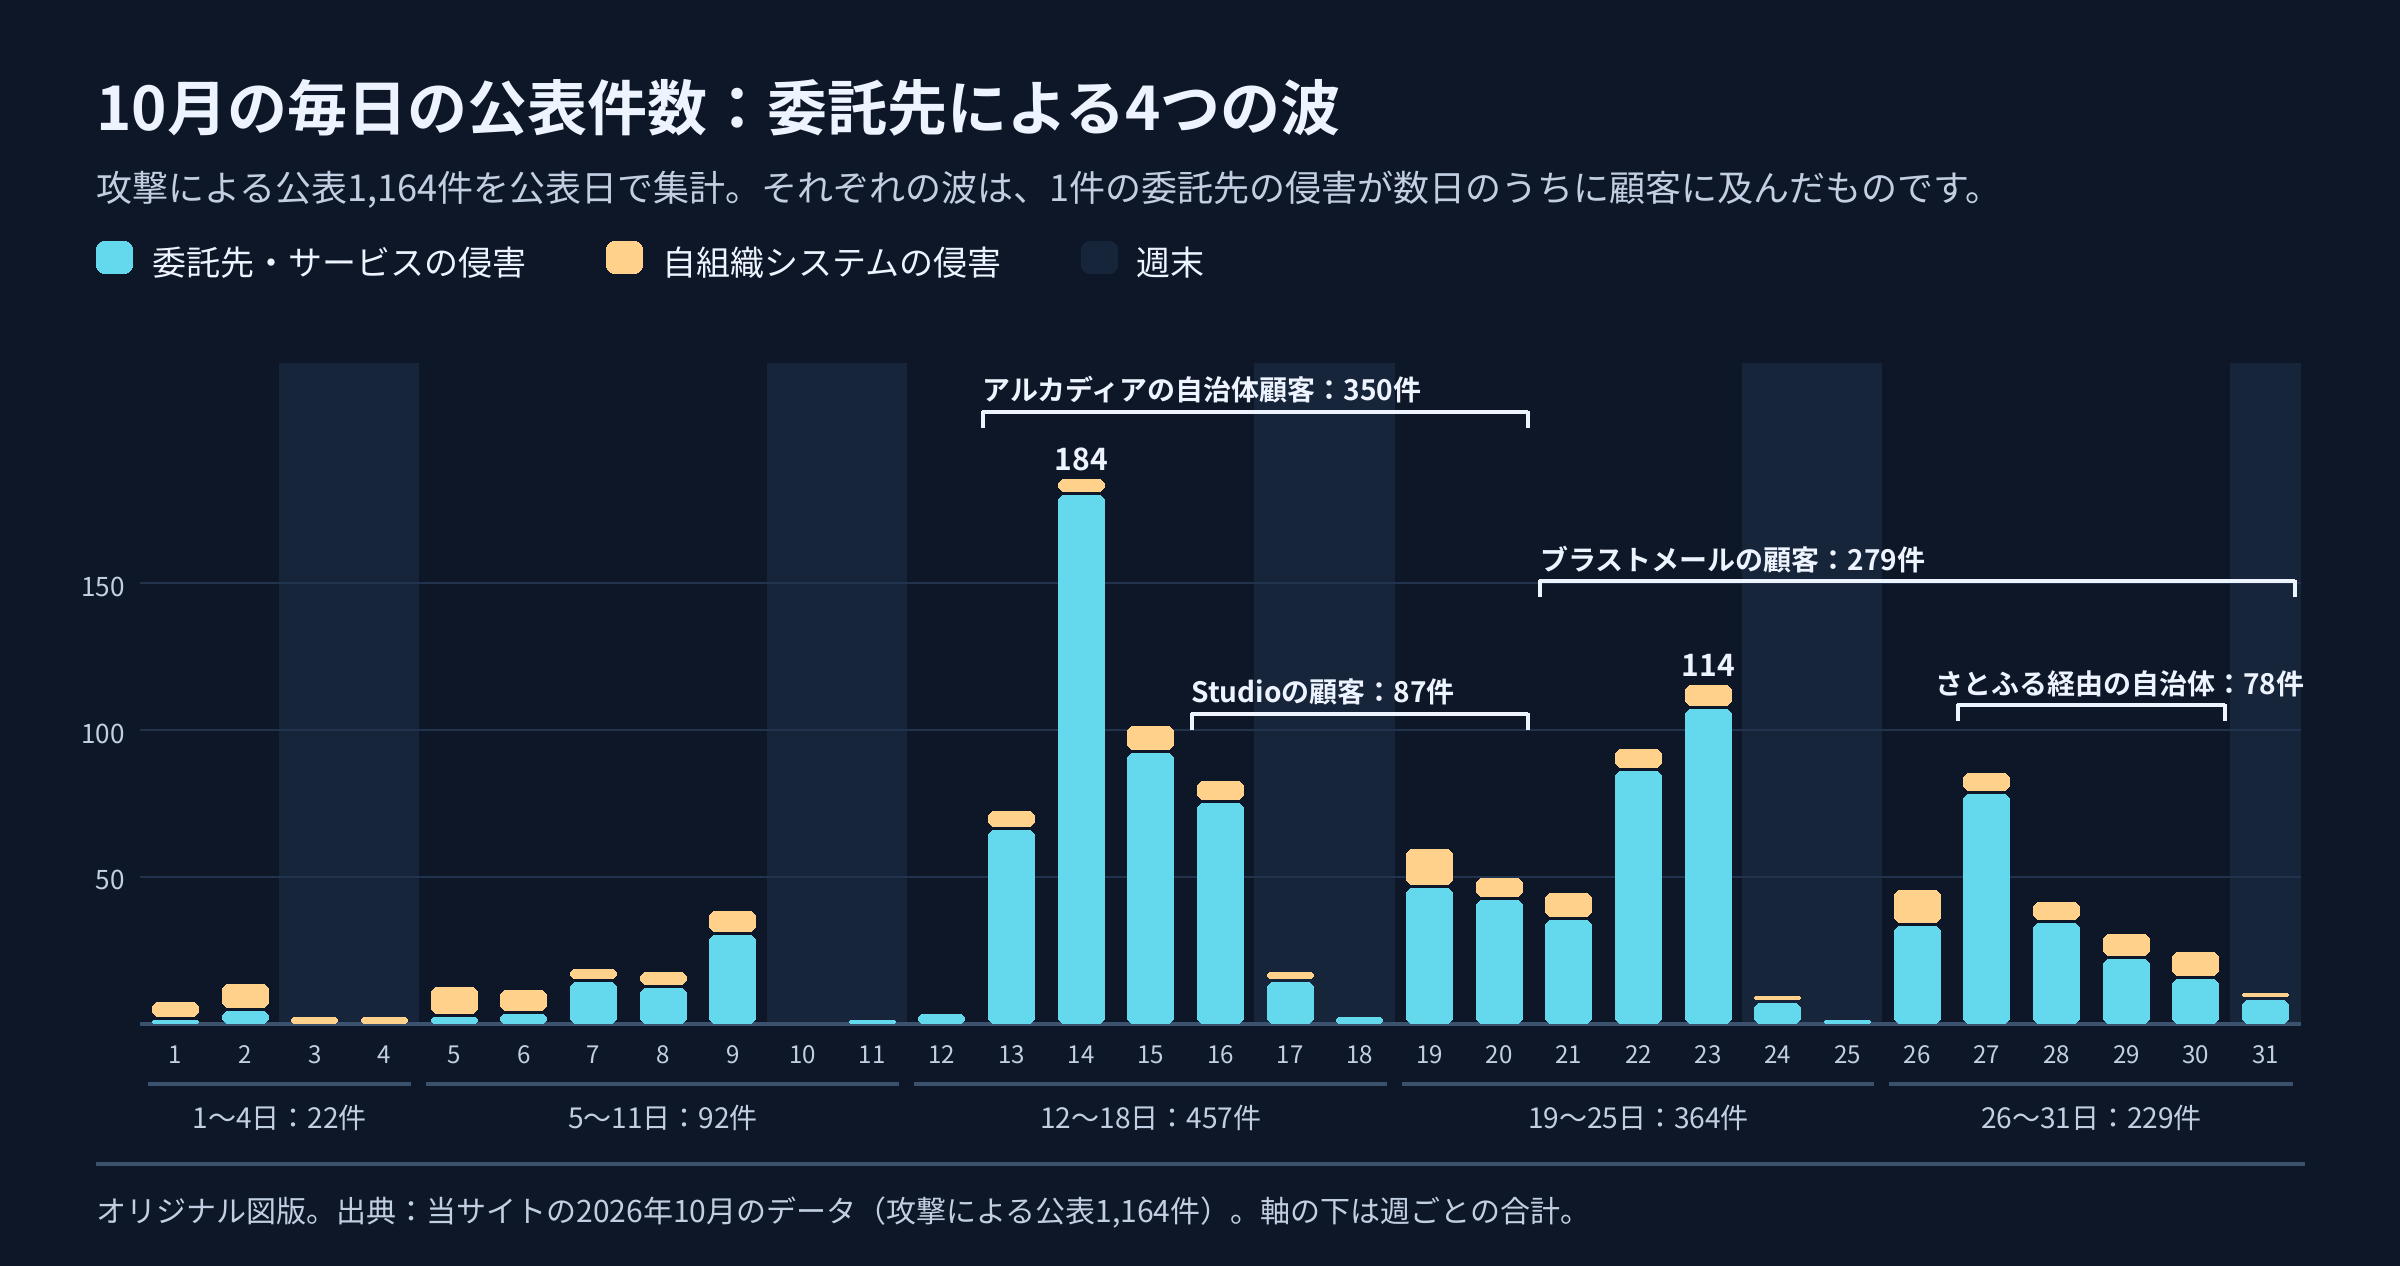
図2:当サイトの2026年10月のデータをもとに作成したオリジナル図版。括弧はそれぞれ1件の委託先の侵害が顧客に及んだもので、週ごとの合計は下の表のとおりです。
| 週 | 公表 | 委託先によるもの | 自組織のシステム |
|---|---|---|---|
| 10月1〜4日 | 22 | 5 | 17 |
| 10月5〜11日 | 92 | 62 | 30 |
| 10月12〜18日 | 457 | 432 | 25 |
| 10月19〜25日 | 364 | 324 | 40 |
| 10月26〜31日 | 229 | 190 | 39 |
| 10月計 | 1,164 | 1,013 | 151 |
最も多かったのは10月14日の184件で、うち154件はアルカディアの防災情報メール配信サービスについての自治体の公表でした。自組織のシステムについての公表は週17〜40件と比較的安定しています。急増は委託先による急増でした。
当サイトのデータを使わない2つの集計も、同じ段差を示しています。11月6日の政府の緊急対策パッケージは、重要インフラ事業者からNCOへのインシデント報告を示しています。サイバー攻撃は4月から9月まで毎月1〜2件、10月は15件です。個人情報保護委員会への報告件数も10月に急増したとしていますが、件数は示していません(内閣官房)。東京商工リサーチ(TSR)は、上場企業とその子会社の情報漏えい・紛失事故を10月に109件と集計しています。9月までは月10件台で、1〜10月の累計は215件です。これは、これまでの年間最多だった2024年の189件をすでに上回っています(東京商工リサーチ)。
侵害はどこから来たか:委託先
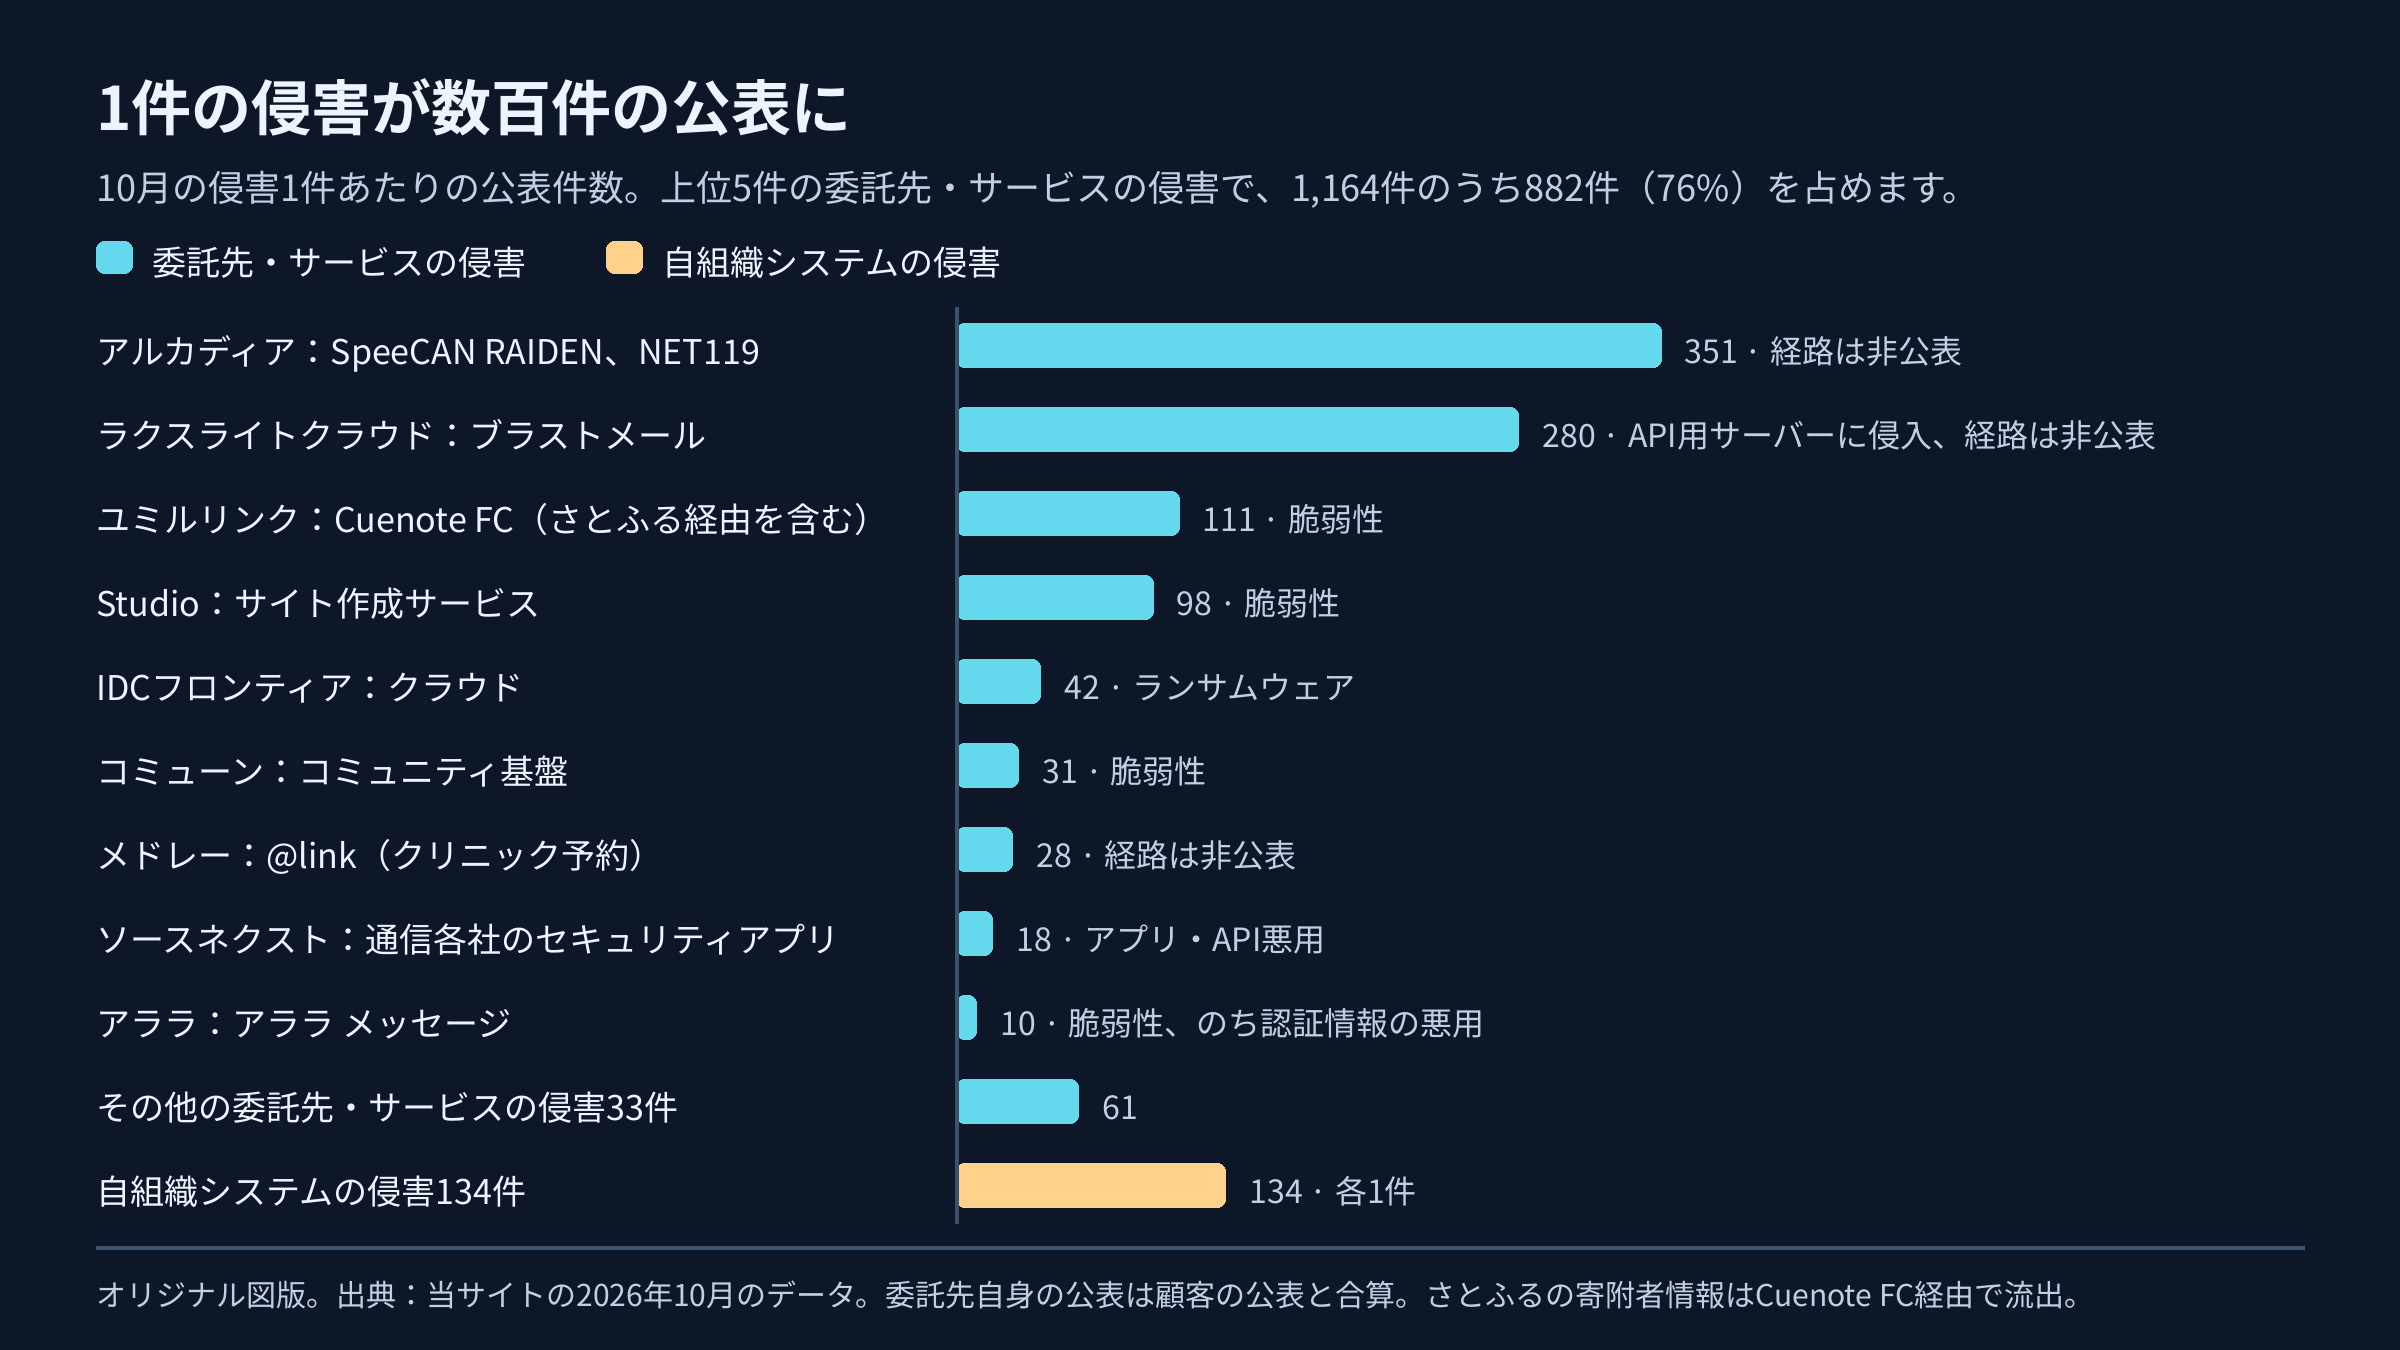
図3:当サイトの2026年10月のデータをもとに作成したオリジナル図版。委託先自身の公表は顧客の公表と合算しています。
10月の公表は、個別の侵害176件から生まれています。42件は、顧客も公表した委託先・利用サービスの侵害で、134件は公表した組織自身の侵害です。委託先などの侵害42件は、委託先自身の公表を含めて1,030件の公表を生み、134件はそれぞれ1件です。
- 5件の侵害で公表の76%。 自治体の防災・安全情報を配信するアルカディアのSpeeCAN RAIDENは351件の公表を生みました(アルカディア)。ラクスライトクラウドのブラストメールは280件(ラクス)、ユミルリンクのCuenote FCは111件(ユミルリンク)、Studioは98件(Studio)、IDCフロンティアは42件です。
- とりわけメール配信基盤。 アルカディア、ブラストメール、Cuenote FC、アララと、名前の出ていない2つのメール配信の委託先で754件、ほぼ3件に2件です。詳しくはメール配信基盤の侵害の分析と、アララ・ブラストメールの続報にまとめています。
- 顧客はまとまって公表します。 アルカディアについての顧客の公表350件は10月13日から20日の間に出ており、14日だけで154件でした。Studioの顧客の公表97件のうち87件は、同社自身の公表と同じ10月16日から20日の間に出ています。委託先の侵害は、1件の出来事ではなく、同業他社の公表の波として取締役会に届きます。
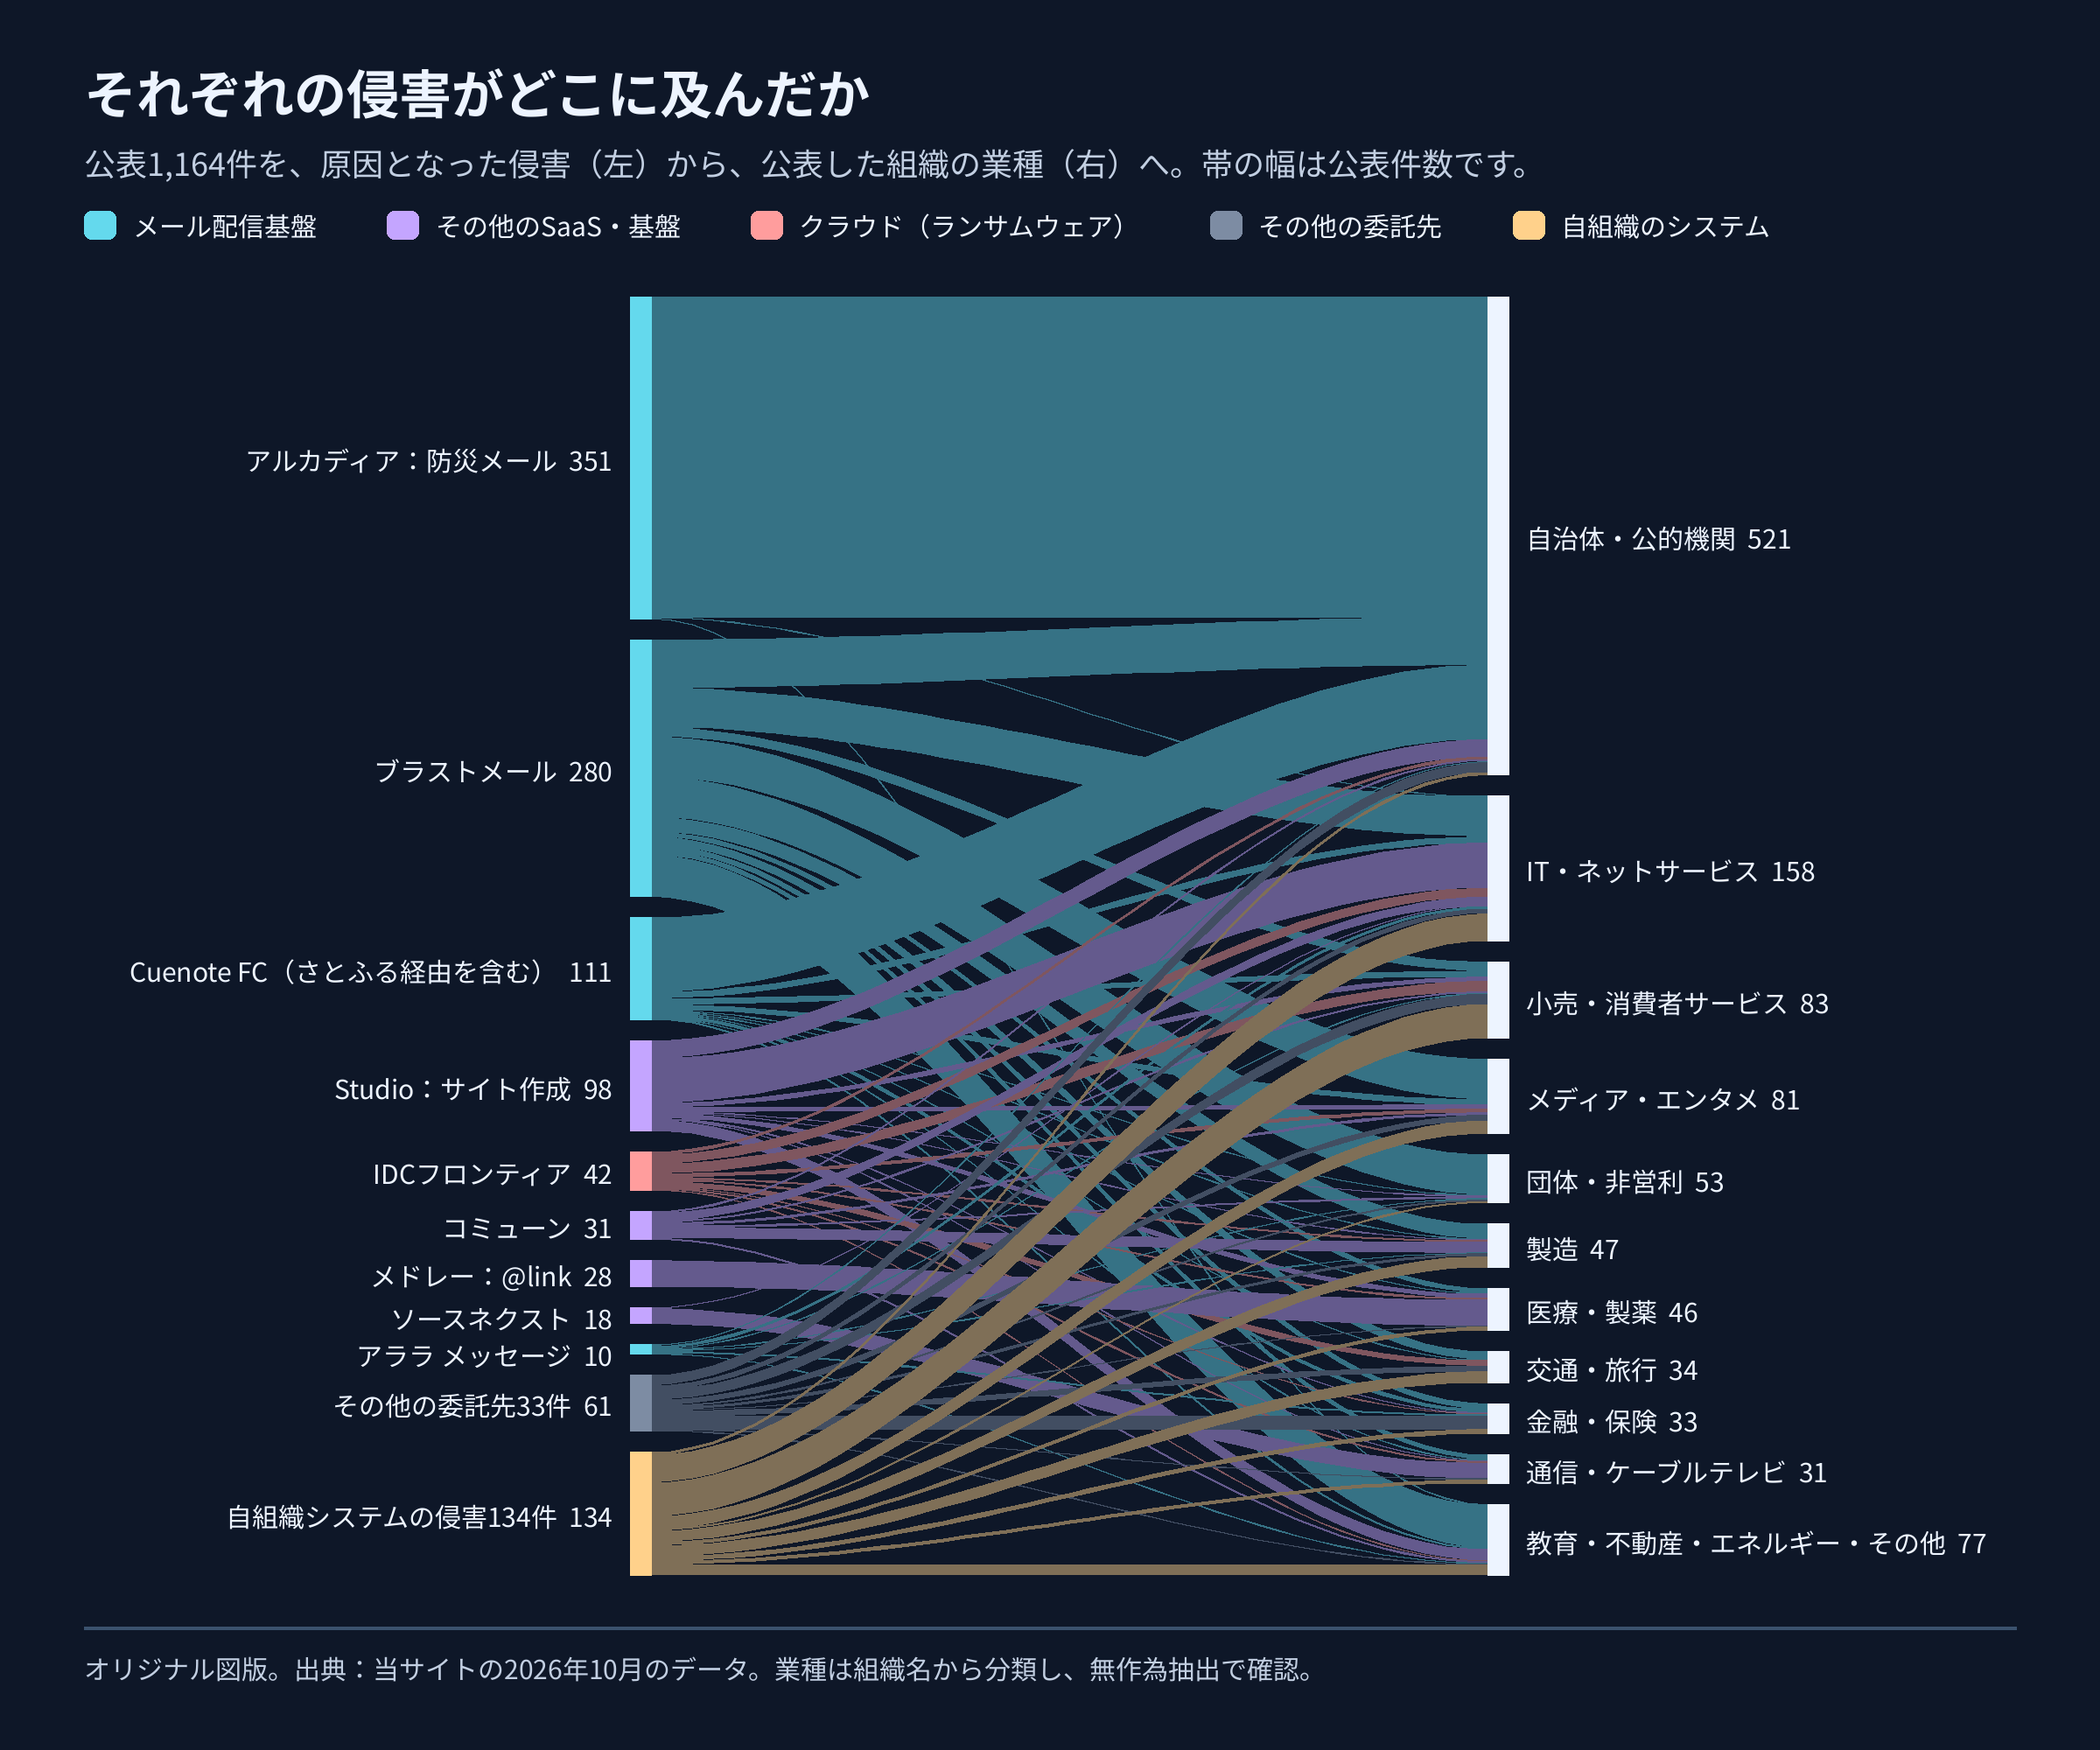
図4:当サイトの2026年10月のデータをもとに作成したオリジナル図版。帯の幅は公表件数です。
図4は、それぞれの侵害を公表した組織の業種まで追ったものです。アルカディアの公表はほぼすべて自治体、メドレーはクリニック、ソースネクストはケーブルテレビ・インターネット事業者でした。ブラストメールはすべての業種に、Studioは1つを除くすべての業種に及んでいます。汎用の基盤の侵害は、一度にあらゆる業種の問題になります。
業種:誰が、なぜ公表したか
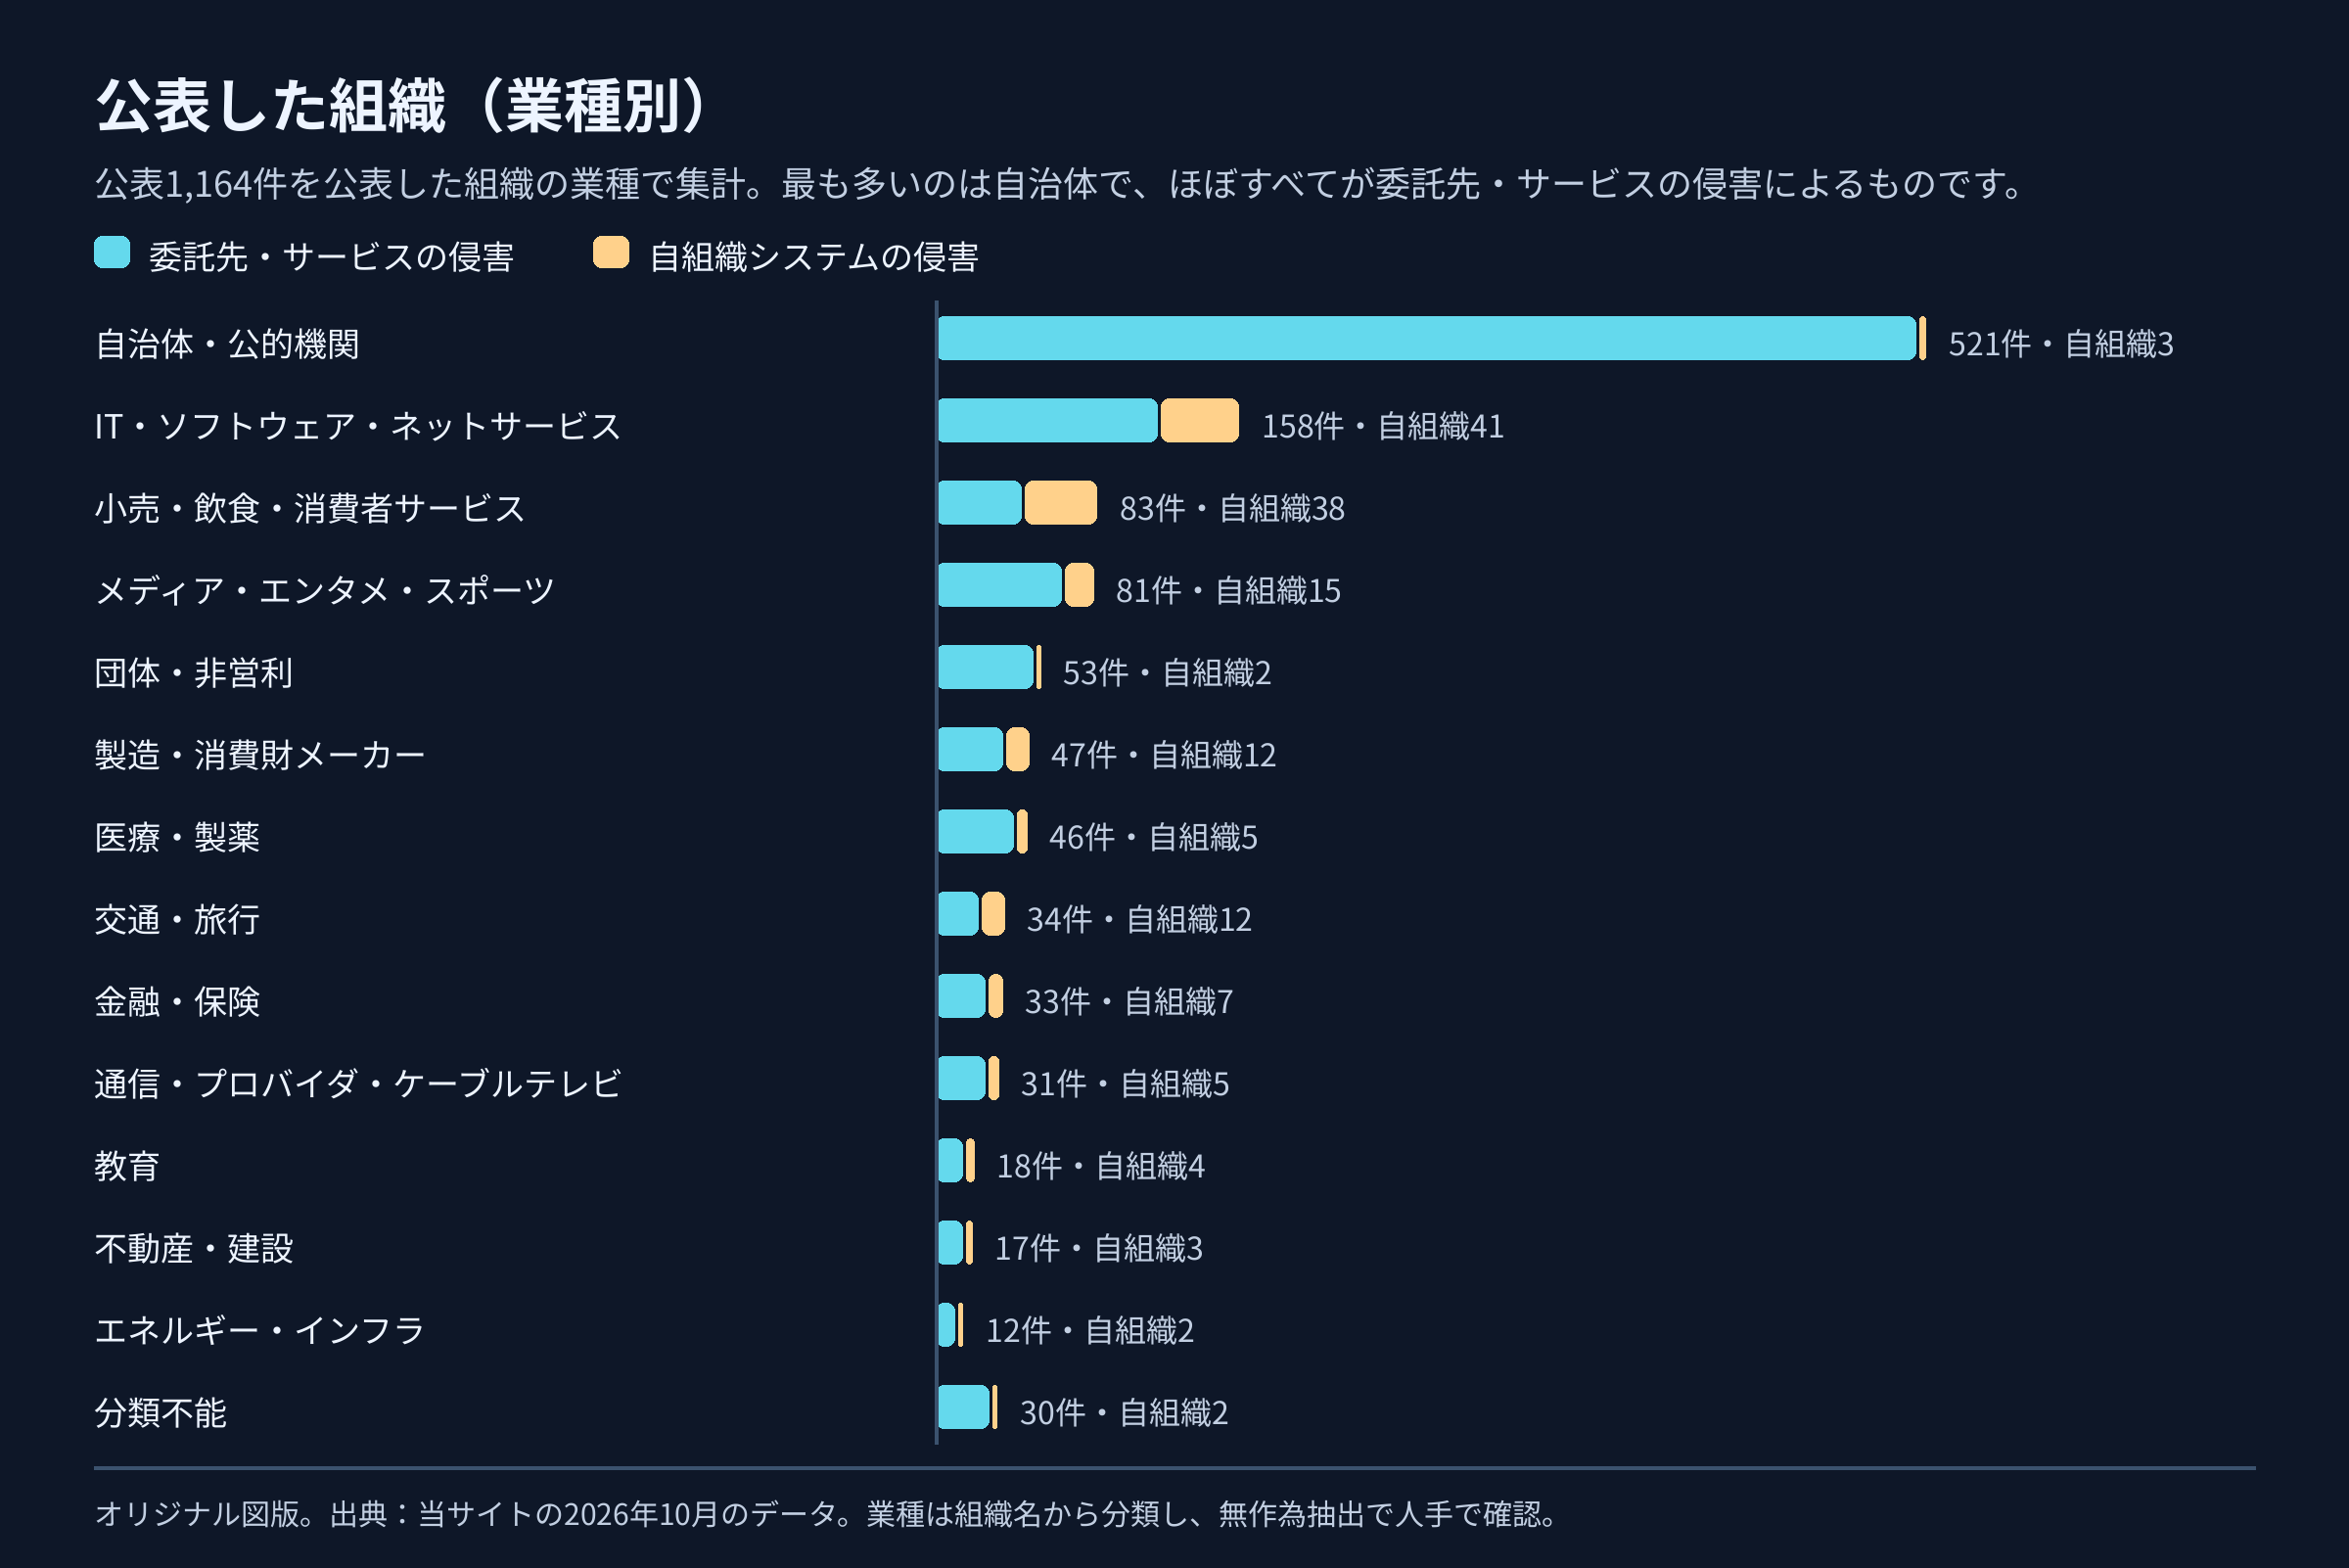
図5:当サイトの2026年10月のデータをもとに作成したオリジナル図版。「自組織」は自組織のシステムについての公表で、顧客も公表した委託先・サービス自身の公表を含みます。
2つの見方で答えが変わります。公表件数で見ると、委託先が何度も公表の原因になるため、公的部門が圧倒的です。自組織のシステムの侵害で見ると、消費者向けの事業が中心です。小売・消費者サービスが37件、IT・ネットサービスが30件、メディアが14件、製造が12件、交通・旅行が12件でした。
| 業種 | 公表(うち自組織) | 自組織システムの侵害(示された経路別) | 公表の主な原因 |
|---|---|---|---|
| 自治体・公的機関 | 521(3) | 3件、経路の記載なし | アルカディアの防災メール(349)、Cuenote FC経由のさとふる寄附者メール(78)、ブラストメール(52)、Studioで作ったサイト(19) |
| IT・ソフトウェア・ネットサービス | 158(41) | 30件:脆弱性10、アカウント7、アプリ・API3、記載なし10 | 自ら侵害された基盤(Studio、コミューン、Cuenote FC、アララなど)と、Studioの利用者48件などIT系の顧客 |
| 小売・飲食・消費者サービス | 83(38) | 37件:脆弱性7、アプリ・API3、アカウント2、記載なし25 | 会員アプリやオンラインショップ。無印良品のアプリ(2,726万件)、バーガーキング・ジャパン(1,118万件)、焼肉きんぐ(1,079万件)など |
| メディア・エンタメ・スポーツ | 81(15) | 14件:アカウント5、ランサムウェア1、記載なし8 | ブラストメールやCuenote FCで配信するメールマガジン。日経グループの従業員と開発環境のアカウント |
| 製造・消費財メーカー | 47(12) | 12件:ランサムウェア2、アカウント2、脆弱性1、アプリ・API1、記載なし6 | コミューン上のコミュニティサイト(11)とブランドのメールマガジン |
| 医療・製薬 | 46(5) | 4件:ランサムウェア1、アカウント1、記載なし2 | メドレーの予約アプリ@linkを使う27のクリニック。多くは漏えいではなく停止の告知 |
| 金融・保険 | 33(7) | 5件:アプリ・API1、記載なし4 | 委託先の基盤:NTTデータのSTdirectとSecuritize Japanのデジタル社債基盤、スカラのFAQシステム、トレードワークスの取引システム |
| 交通・旅行 | 34(12) | 12件:アプリ・API2、脆弱性1、アカウント1、記載なし8 | 予約システム。skyticket(1つの経路で1,464万件)、クラブツーリズム(432万件)など。IDCフロンティアのクラウド上のJRグループの会員サービス |
| 通信・プロバイダ・ケーブルテレビ | 31(5) | 4件:アプリ・API1、記載なし3 | ソースネクストのスマートフォン向けセキュリティアプリを提供していたケーブルテレビ・インターネット事業者17社 |
業種は各組織の名称から分類しました。「集計の方法」を参照してください。万件の数字は各社自身の件数(記録数または会員数)です。
業種ごとの意味。 公的部門、医療、通信では、リスクは調達にあります。公表の原因となった侵害は、自ら選んだ委託先で起きました。小売、IT、メディア、交通では、自社のアプリや会員システムも侵入されており、その多くは経路を示していません。そのため同業他社は教訓を得られません。
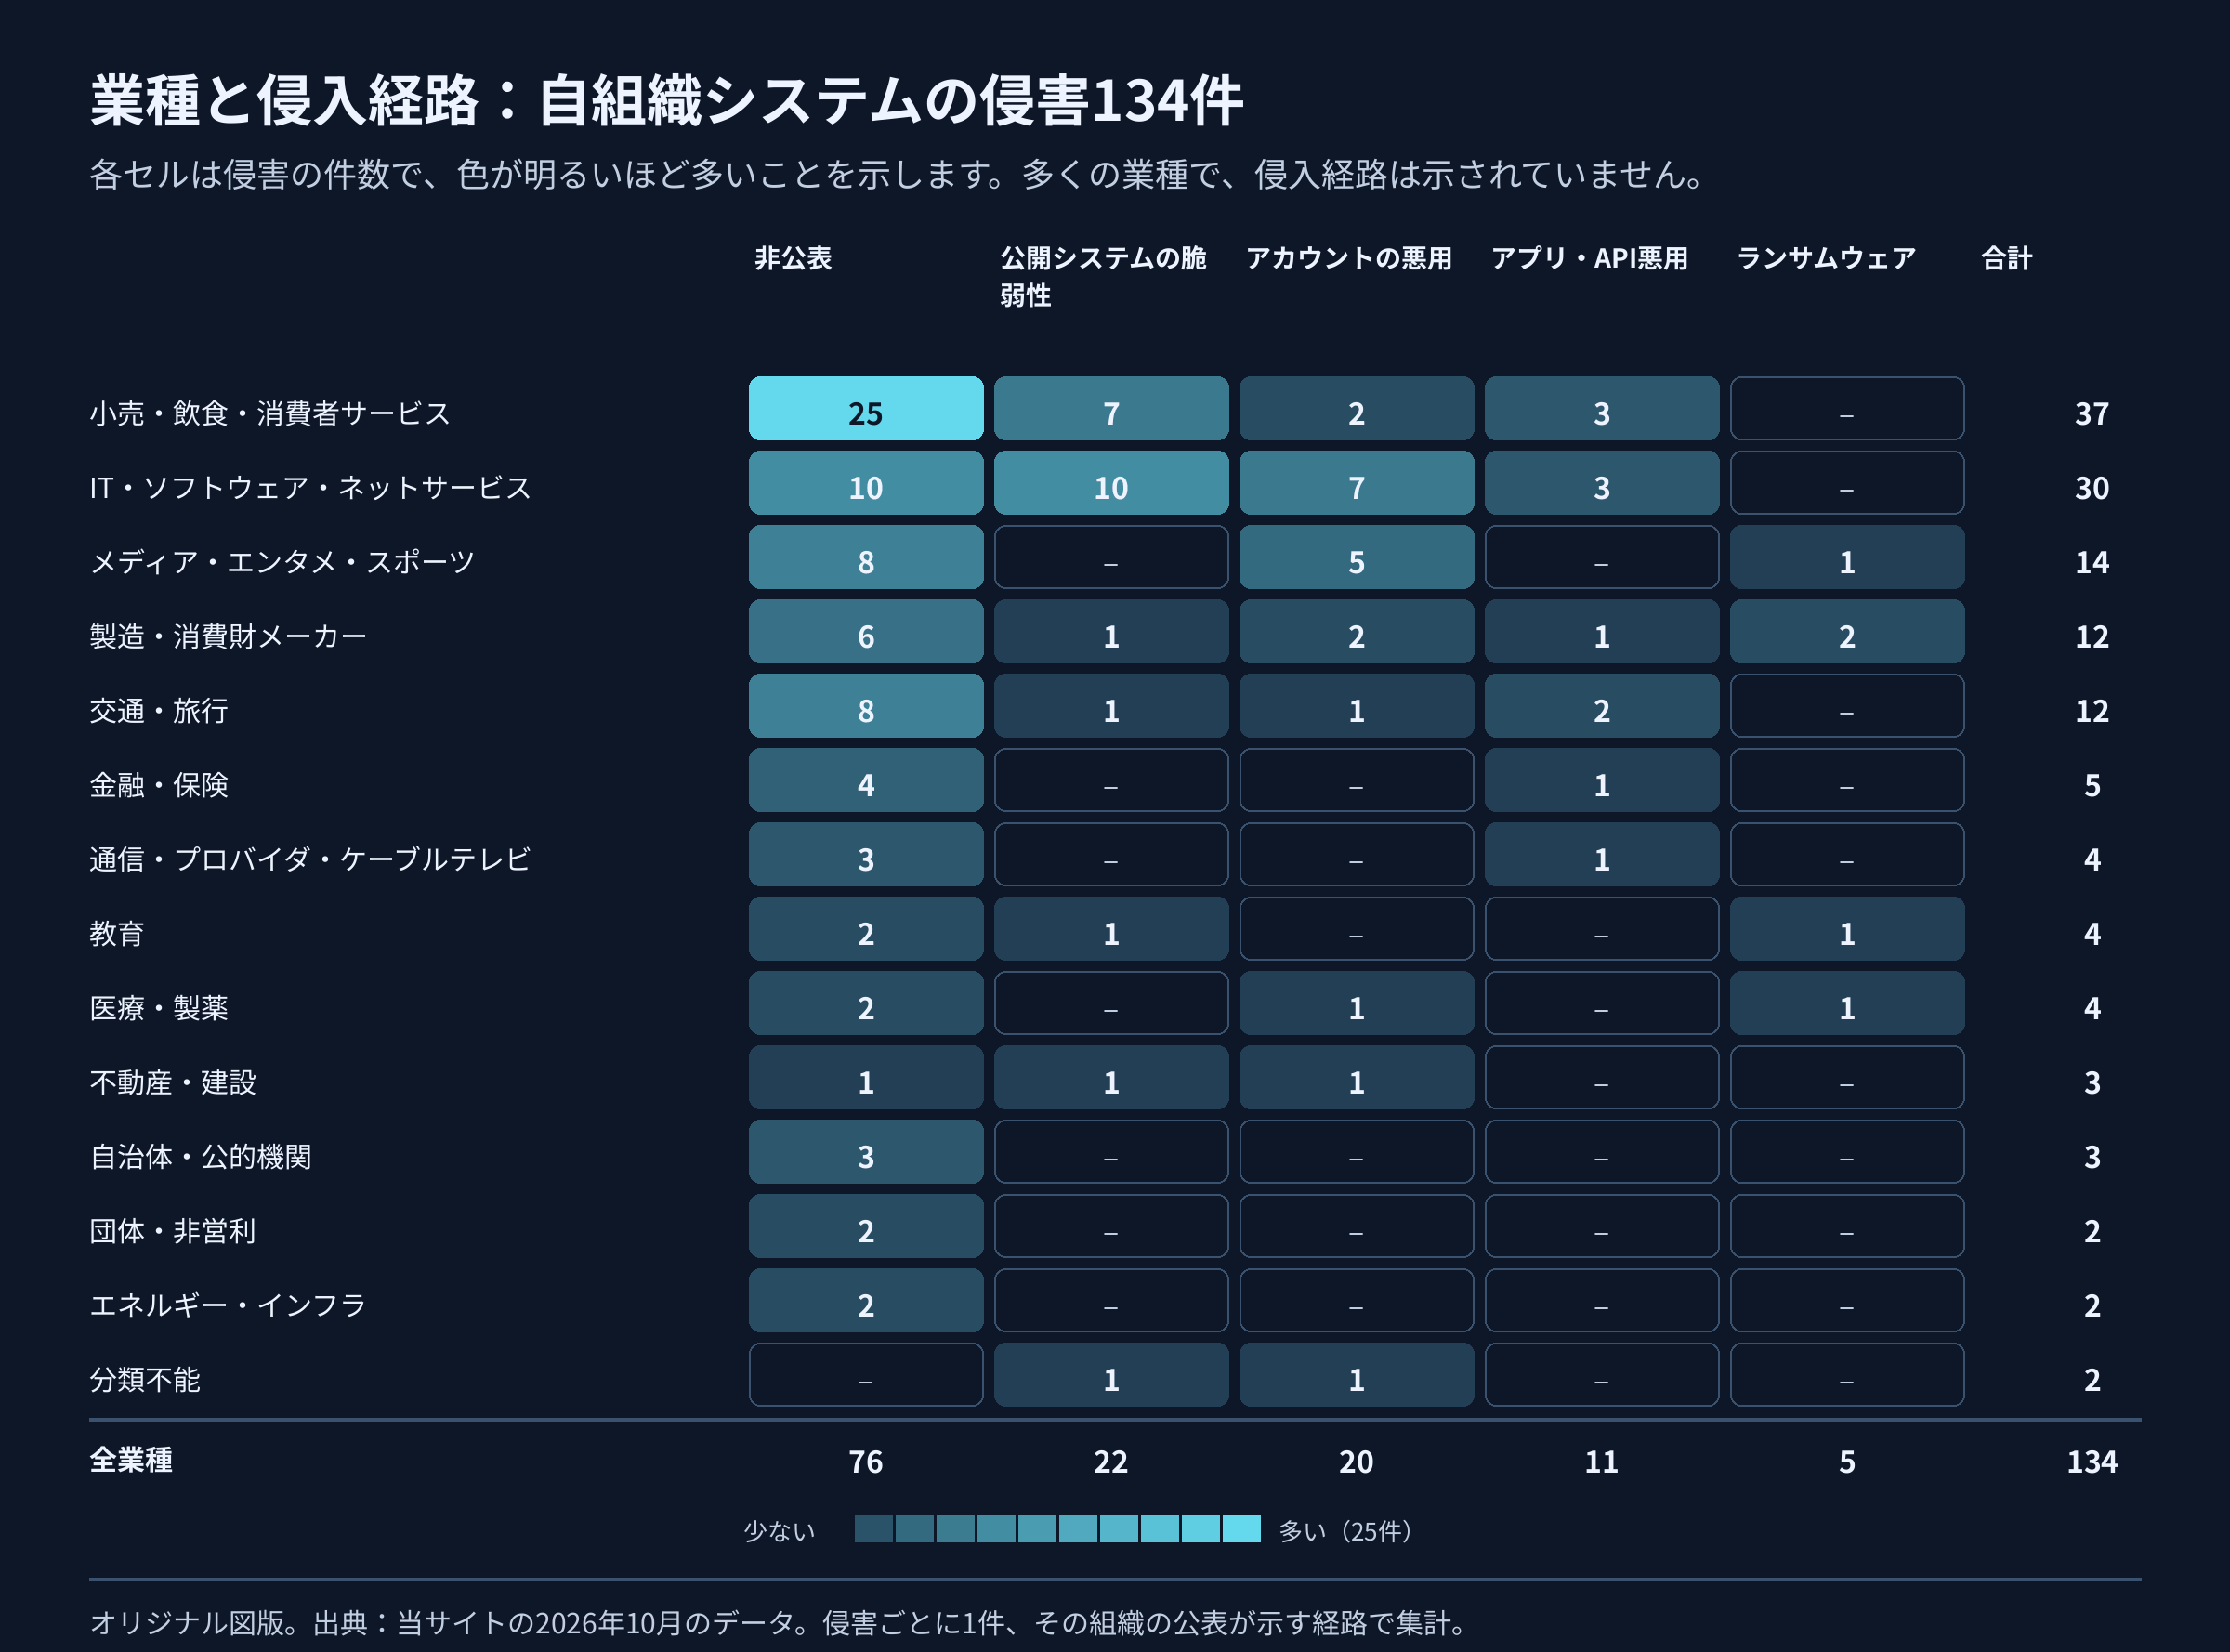
図6:当サイトの2026年10月のデータをもとに作成したオリジナル図版。明るいセルほど件数が多く、ダッシュは0件です。
図6は、自組織システムの侵害134件を業種と経路で掛け合わせたものです。経路を示さなかった76件のうち25件は小売だけで占めます。示された経路が非公表を上回るのはIT・ネットサービスだけで、脆弱性10件とアカウントの悪用7件に対し、非公表は10件です。メディアはアカウントが多く(14件中5件)、ランサムウェアは製造、メディア、教育、医療に薄く広がっています。
どう侵入されたか:戦術と手法
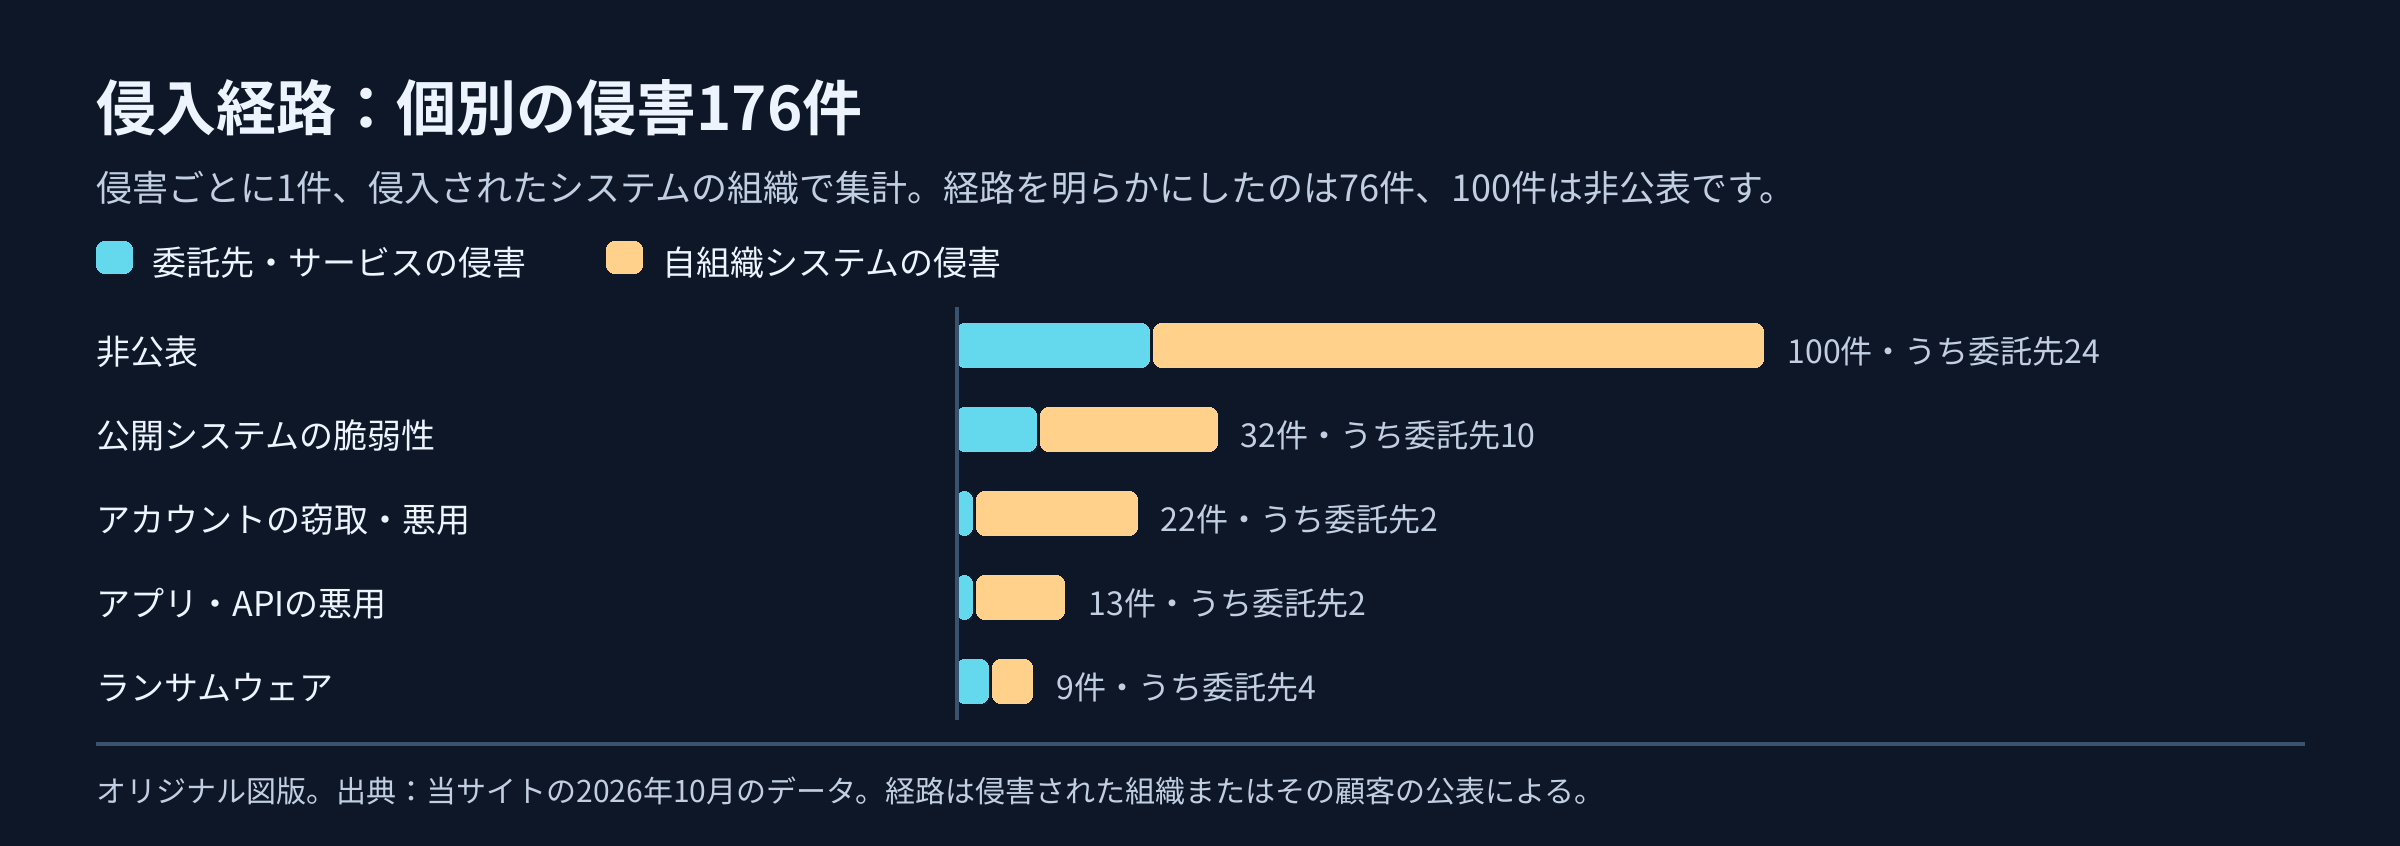
図7:当サイトの2026年10月のデータをもとに作成したオリジナル図版。侵害ごとに1件とし、その組織または顧客の公表が示す経路で分類しています。
経路を示した76件のうち、公開システムの脆弱性が32件(42%)、アカウントの悪用が22件(29%)、アプリやAPIの悪用が13件(17%)、ランサムウェアが9件(12%)です。対応機関は、被害組織の名前を挙げずに、複数の事案に共通する手口を説明しています。JPCERT/CCの注意喚起は5つのケースを示し(JPCERT/CC)、同センターの分析者はアプリ解析ツールを置いた攻撃元サーバーを確認しました(JPCERT/CC Eyes)。NICTは「A2B」(App-to-Backend)攻撃を注意喚起しています(NICT)。
| 段階 | ATT&CK | 10月に見られたこと | 根拠 |
|---|---|---|---|
| 標的を大規模に調査する | T1595.002 Vulnerability Scanning | 標的ごとに多数の既知の脆弱性と、到達可能な設定ファイルやバックアップファイルを探索(ケースA) | JPCERT/CC、国家サイバー統括室の11月5日の対策 |
| AIを含む道具を用意する | T1588.002 Tool | Cairn、CyberStrikeAI、ARTEXなどAIを使うペネトレーションテスト基盤による攻撃の試行(ケースE)。攻撃元サーバーにAPKやFlutterの解析ツール | JPCERT/CCの注意喚起とブログ |
| 公開アプリから鍵を取り出す | T1552.001 Credentials In Files | 解析したスマートフォンアプリからAPIのエンドポイントや鍵を特定(ケースB) | JPCERT/CC、NICT |
| 公開システムを悪用する | T1190 Exploit Public-Facing Application | 32件。Studio、コミューン、Cuenote FC、アララなど。MetabaseのSQLインジェクション(ケースC) | 被害組織の公表 |
| 他人のアカウントでログインする | T1078 Valid Accounts、T1078.004 Cloud Accounts | 22件。従業員のメールやMicrosoft 365のアカウント、管理画面のログイン、アララの2つ目のクラウド | 被害組織の公表 |
| 足場を残す | T1505.003 Web Shell | 公開Webサーバーからアクセスできるアプリケーションサーバーに、JSPのWebシェルを含むWARファイル(ケースD) | JPCERT/CC |
| 送信元を隠す | T1090.003 Multi-hop Proxy | IPアドレス制限の回避にTorの出口ノードやレジデンシャルプロキシ。正規アプリと同じUser-Agent | JPCERT/CC |
| 大量に収集する | T1119 Automated Collection | APIを呼び出して会員情報を取得。ソースネクストの会員API(22,519,960件)など | ソースネクスト |
| 暗号化・停止させる | T1486 Data Encrypted for Impact | ランサムウェア9件。顧客のサービスを止めたIDCフロンティアのクラウドを含む | 被害組織の公表 |
| 基盤を利用者に向ける | T1584 Compromise Infrastructure、T1566 Phishing | 10月13日にアルカディアのシステムから1,423,428通のフィッシングメール。アララ経由で最大約713万通 | アルカディアとアララの公表(当サイトのメール配信基盤の分析を参照) |
| 次にデータを悪用する | T1656 Impersonation | 報告ではなくリスク。担当者名、請求先メールアドレス、支払いの履歴は請求書詐欺に向く | 公表をもとにした当サイトの見方 |
ATT&CKには「自社のデータを持つ委託先が侵害された」という手法はありません。顧客の側から見れば、委託先の侵害は第三者の失敗です。上の手法は委託先の中で起きたことを表しています。
取締役会が知っておくべき6つのパターン
1. 1件の委託先の侵害が数百件の公表に
何が起きたか。 上位5件の委託先の侵害が、その月の公表の76%を生みました。アルカディアの防災メール配信サービスだけで351件で、住民の連絡先を預けていた自治体による公表です。
なぜ重要か。 多くの組織にとって、次の公表は自社のネットワークから始まりません。社内のインシデントだけを追う取締役会は、リスクの4分の1しか見ていないことになります。
断ち切る手立て。 支出額ではなく、各委託先が持つデータと届く人数で順位をつけた委託先の台帳です。国家サイバー統括室の10月9日の注意喚起は、再委託先を含め「委託先企業と共に管理する」との認識で対策するよう求めています(国家サイバー統括室)。
2. 委託先の委託先
何が起きたか。 78の自治体が公表したのは、ふるさと納税サイトを運営するさとふるが一部のメール配信にユミルリンクのCuenote FCを使っていて、Cuenote FCが侵害されたためです(さとふる、瀬戸市)。自治体の委託先はさとふるで、侵害はさとふるの委託先で起きました。デジタル社債でも同じ形が見られます。10月31日、カゴメ、JR西日本、野村證券など発行体と証券会社の6社が、NTTデータの社債特典サービスを支える委託先のシステムから購入者の情報が流出したと公表しました(カゴメ、JR西日本、野村證券)。
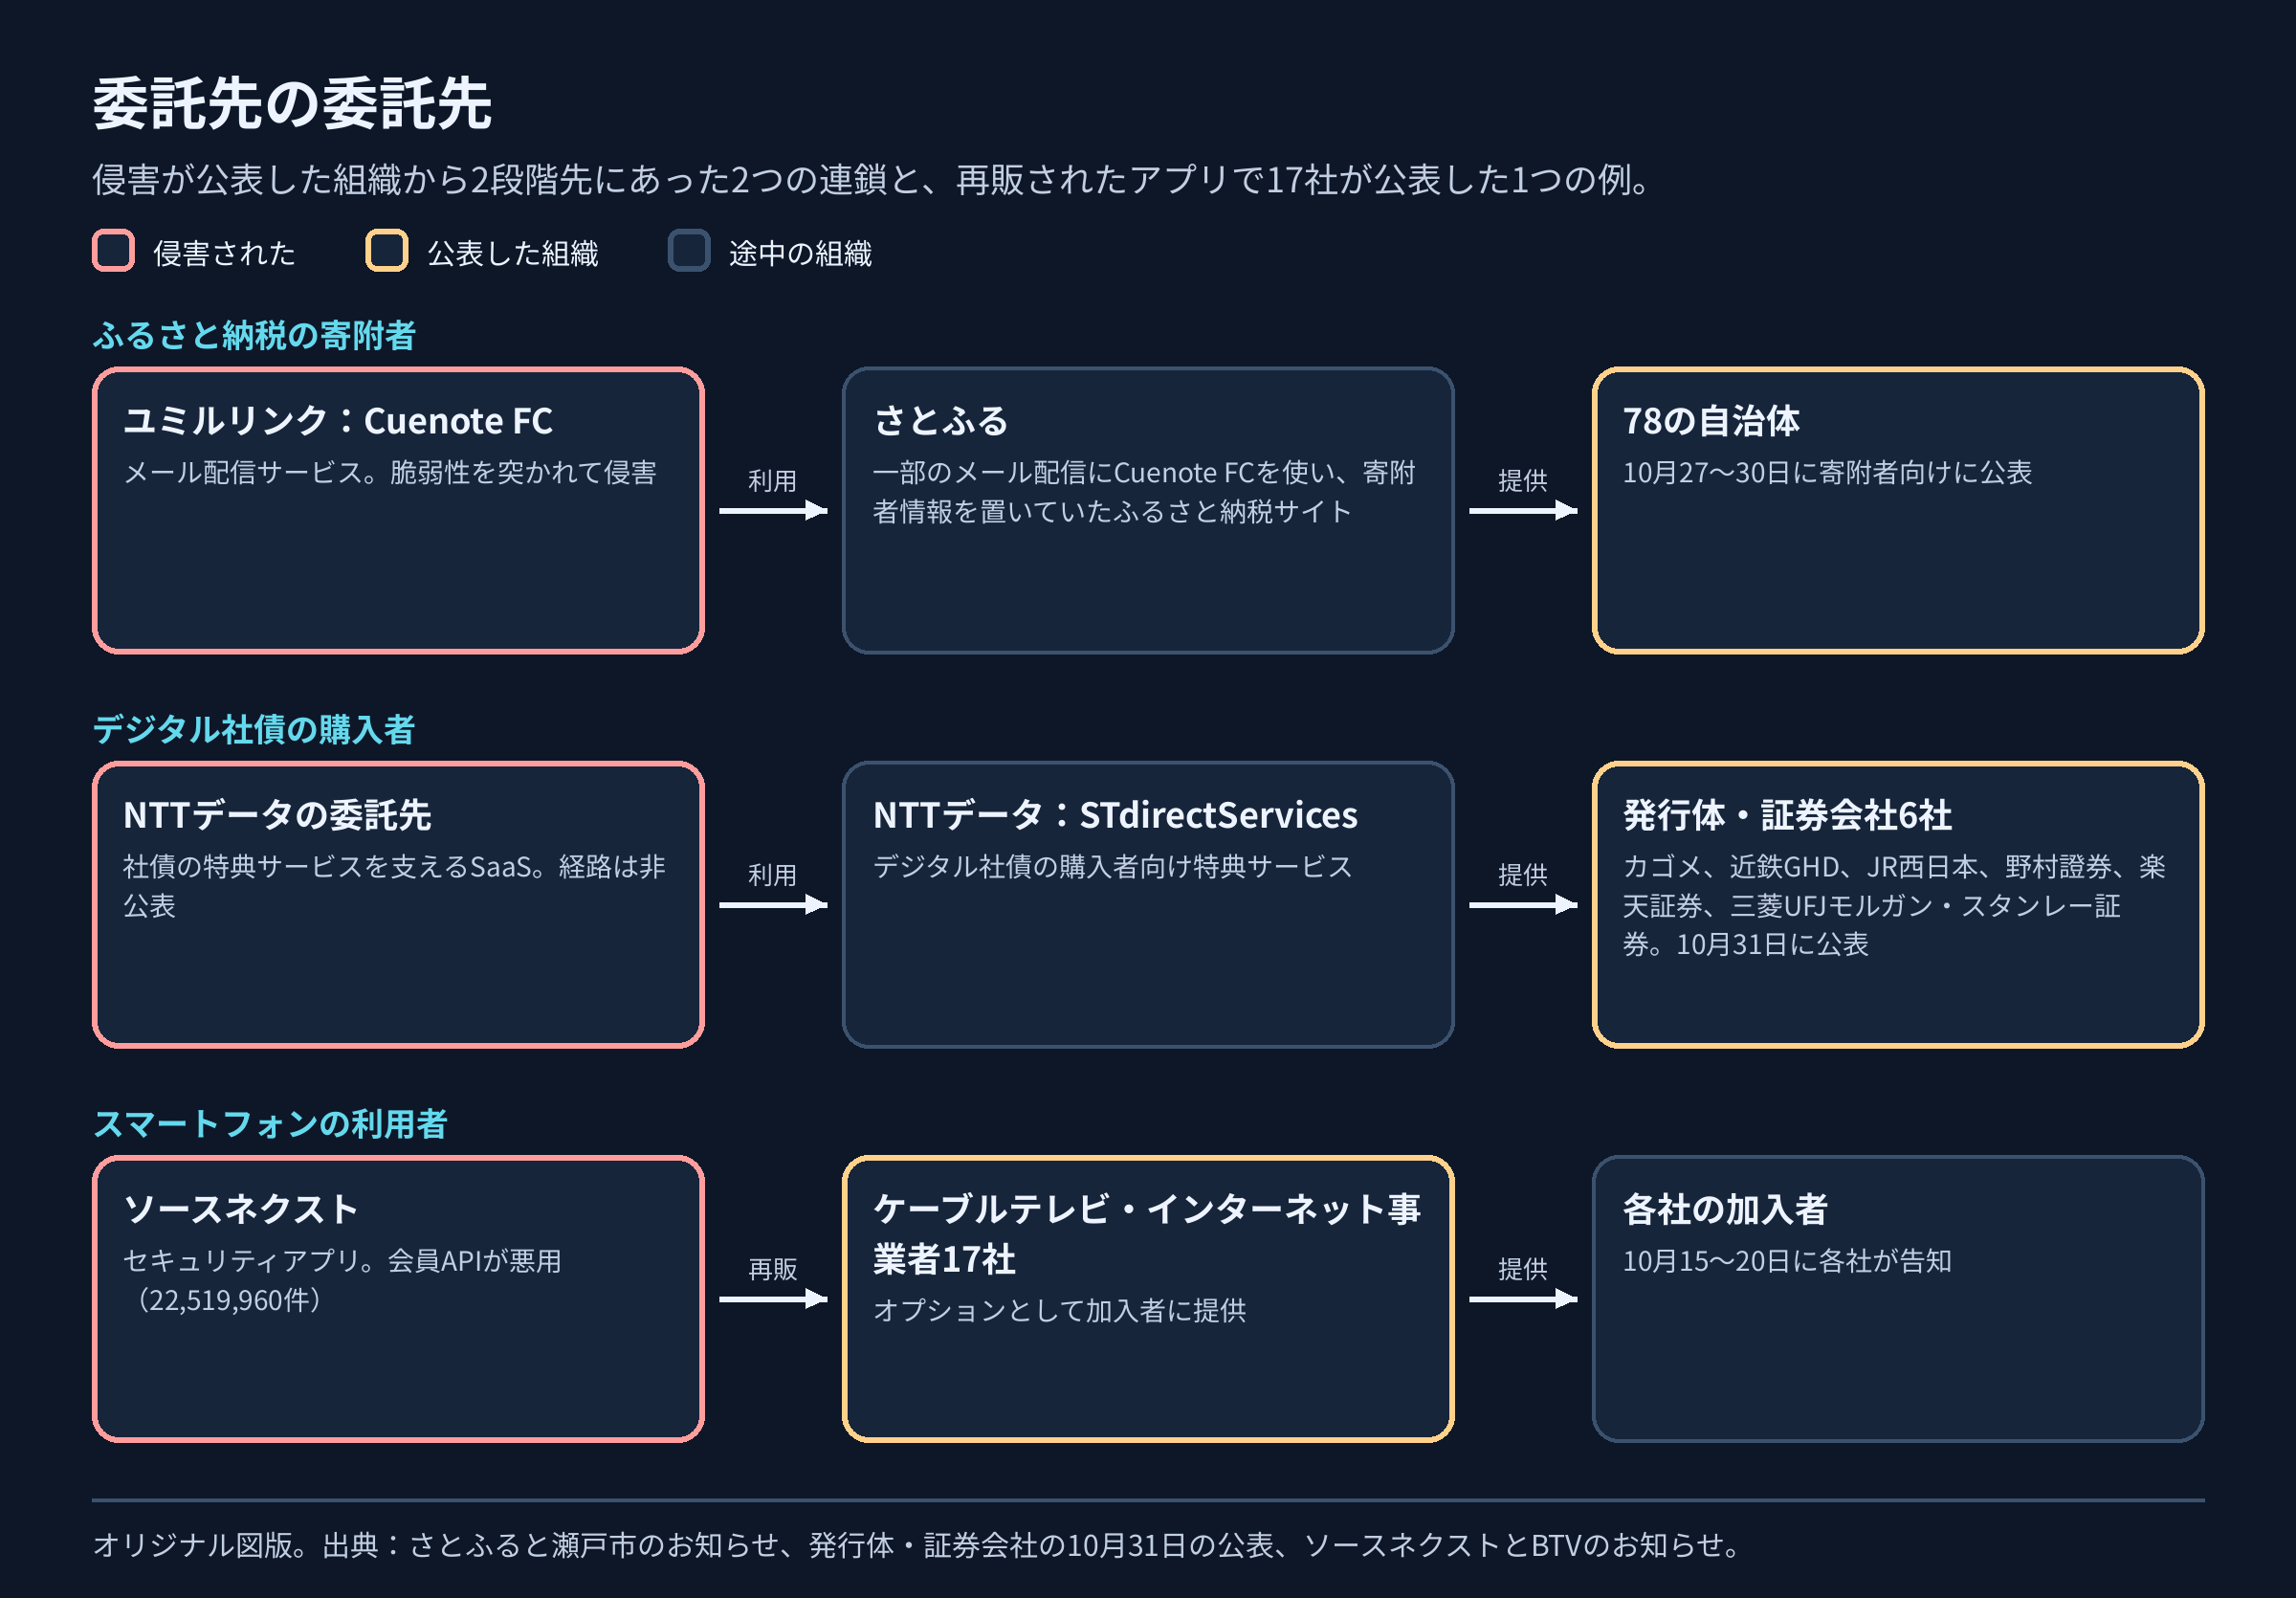
図8:さとふる、瀬戸市、発行体・証券会社6社、ソースネクスト、BTVの公表をもとに作成したオリジナル図版。赤は侵害された組織、黄は公表しなければならなかった組織です。
なぜ重要か。 多くの台帳では、委託先の先は見えません。個人情報保護委員会が改訂した「WARNING」は、利用するクラウドサービスからの漏えいやグループ会社への監督不足を、典型的な9つの事例に含めています(個人情報保護委員会)。
断ち切る手立て。 自社のデータを扱う再委託先の最新の一覧の提出と、侵害の報告義務を連鎖の先まで課す契約です。
3. メール配信基盤は名簿と拡声器を両方持つ
何が起きたか。 メール配信基盤による公表は754件で、ほぼ3件に2件です。そのうちアルカディア、アララ、Cuenote FCの3つは、名簿上の人に、またはその名前で、フィッシングや迷惑メールを送るのにも使われました。
なぜ重要か。 メール配信基盤は、すべての顧客の配信先リストと送信の評判を持っています。侵害されると、攻撃者は受信者がすでに信頼している基盤から、その受信者に届けられます。
断ち切る手立て。 配信のたびに配信先リストを削除すること、利用をやめた基盤が自社を名乗って送れないよう送信ドメイン認証を整えること、「当社は送っていません」という告知を用意しておくことです。
4. アプリとAPIはデータベースのように読まれる
何が起きたか。 13件の侵害がアプリやAPIの悪用を経路として示しました。ソースネクストの会員APIやskyticket(当サイトの分析)などです。JPCERT/CCは、攻撃者が公開アプリからエンドポイントと鍵を取り出し、アプリが使わない内部APIを呼び出し、ユーザー権限を変更したと説明しています。NICTはこれをA2Bと呼んでいます。
なぜ重要か。 どれもマルウェアを必要としません。APIは設計どおりに、間違った相手に答えます。セキュリティ製品には通常の通信に見えます。
断ち切る手立て。 非公開のものを含むすべてのAPIの棚卸し、対象ごとの認可の確認、ログイン、パスワード再設定、検索へのレート制限です。個人情報保護委員会はAPIの事例にまさにこれらを挙げ、国家サイバー統括室の11月5日の対策も同じことを求めています(国家サイバー統括室)。確かめ方は当サイトのAPIからの漏えいの見つけ方と直し方にまとめています。
5. 既知の脆弱性が機械の速さで見つかる
何が起きたか。 32件の侵害が公開システムの脆弱性を経路として示しました。JPCERT/CCは、一連の攻撃は1つではなく多数の既知の脆弱性を標的ごとに探索したとし、10月23日からはAIを使うペネトレーションテスト基盤を攻撃の試行で名指ししています。国家サイバー統括室は、攻撃者が国内のウェブサイト等を大規模に調査し、おそらくAIを使ったことで、これまで低いと評価されたリスクが組み合わされて侵入の原因となった可能性もあるとしています。そこに新たな脆弱性が加わりました。PHP2Shellです。10月26日にCISAが悪用確認済みとして掲載し、29日までにLinuxの権限昇格と組み合わせたファイアウォール製品の侵害が報告されています(JPCERT/CC、IPA)。
なぜ重要か。 週単位のパッチ適用は、時間単位の調査に負けます。IPAは、PHPがVPN機器やセキュリティアプライアンスのウェブインターフェースでも使われていると付け加えています。
断ち切る手立て。 何を公開しているかを把握し、誰も必要としないものはインターネットから外し、公開システムの悪用確認済みの脆弱性は数日で直すことです。詳しくはAI攻撃基盤とPHP2Shellの記事にまとめています。
6. アカウントとランサムウェア:古い経路も依然有効
何が起きたか。 22件の侵害は、従業員のメールボックスから日経グループのような開発用クラウドまで、アカウントの悪用によるものでした(当サイトの分析)。9件はランサムウェアで、顧客のサービスを止めたIDCフロンティアのクラウドを含みます(当サイトの分析)。
なぜ重要か。 共用の基盤は、1件のランサムウェアを数十件の停止に変え、1つの盗まれたパスワードを委託先の侵害に変えます。
断ち切る手立て。 従業員、管理者、委託先のリモート接続にフィッシング耐性のある多要素認証を導入することです。個人情報保護委員会は技術的安全管理措置の見直し案にこれを含めました。顧客が依存するものについては、復旧の手順を実際に試しておいてください。
何のデータで、何に使われうるか
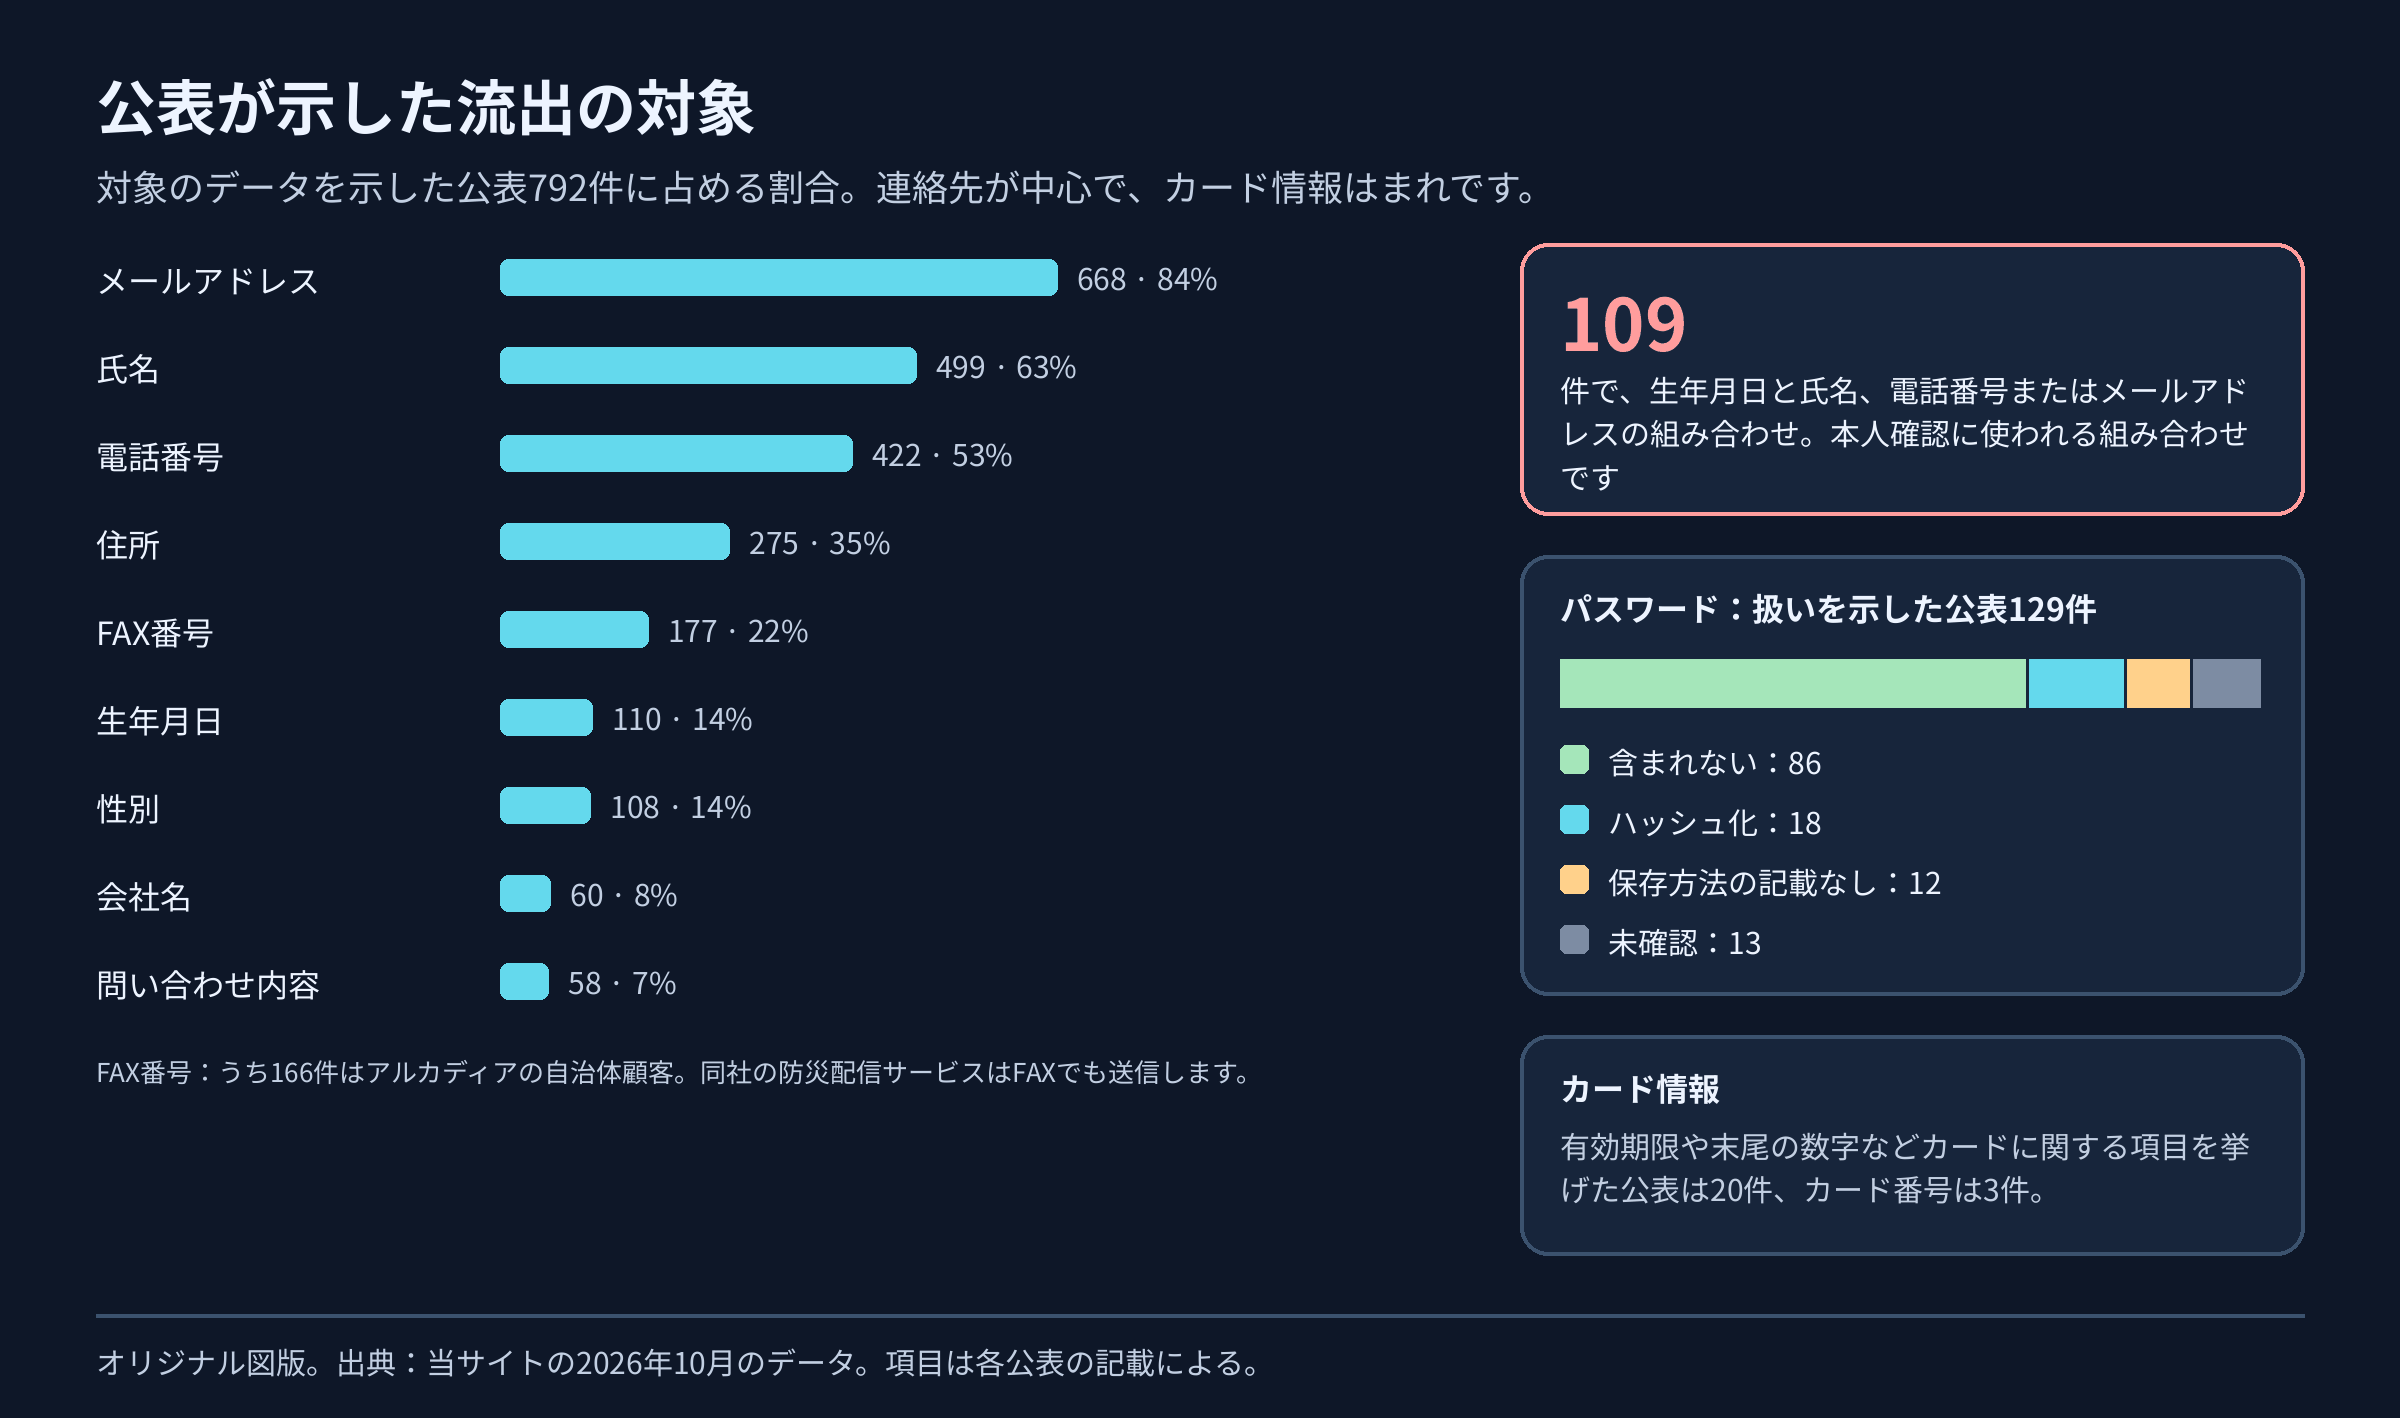
図9:当サイトの2026年10月のデータをもとに作成したオリジナル図版。項目は各公表の記載によります。
連絡先が中心です。項目を示した公表792件のうち84%にメールアドレスが含まれます。最初の被害は、侵害された組織の名前を使ったフィッシングになります。109件は生年月日を氏名と電話番号またはメールアドレスと組み合わせて含みます。この組み合わせは、漏えいすると本人確認の役に立たなくなります。そのため金融庁は10月9日、金融機関に本人確認書類のICチップの読み取りによる確認を求めました。11月6日の政府の対策パッケージも、画像による本人確認に代え、マイナンバーカード等のICチップによる本人確認の場面を広げるとしています。
カード番号を挙げた公表は3件だけで、ハッシュ化されたパスワードが対象とした公表は18件です。10月の被害の多くでは、損害はカードの不正利用ではなく、顧客へのフィッシングや詐欺、そしてサービスの停止です。
速さ:発覚から公表まで2日
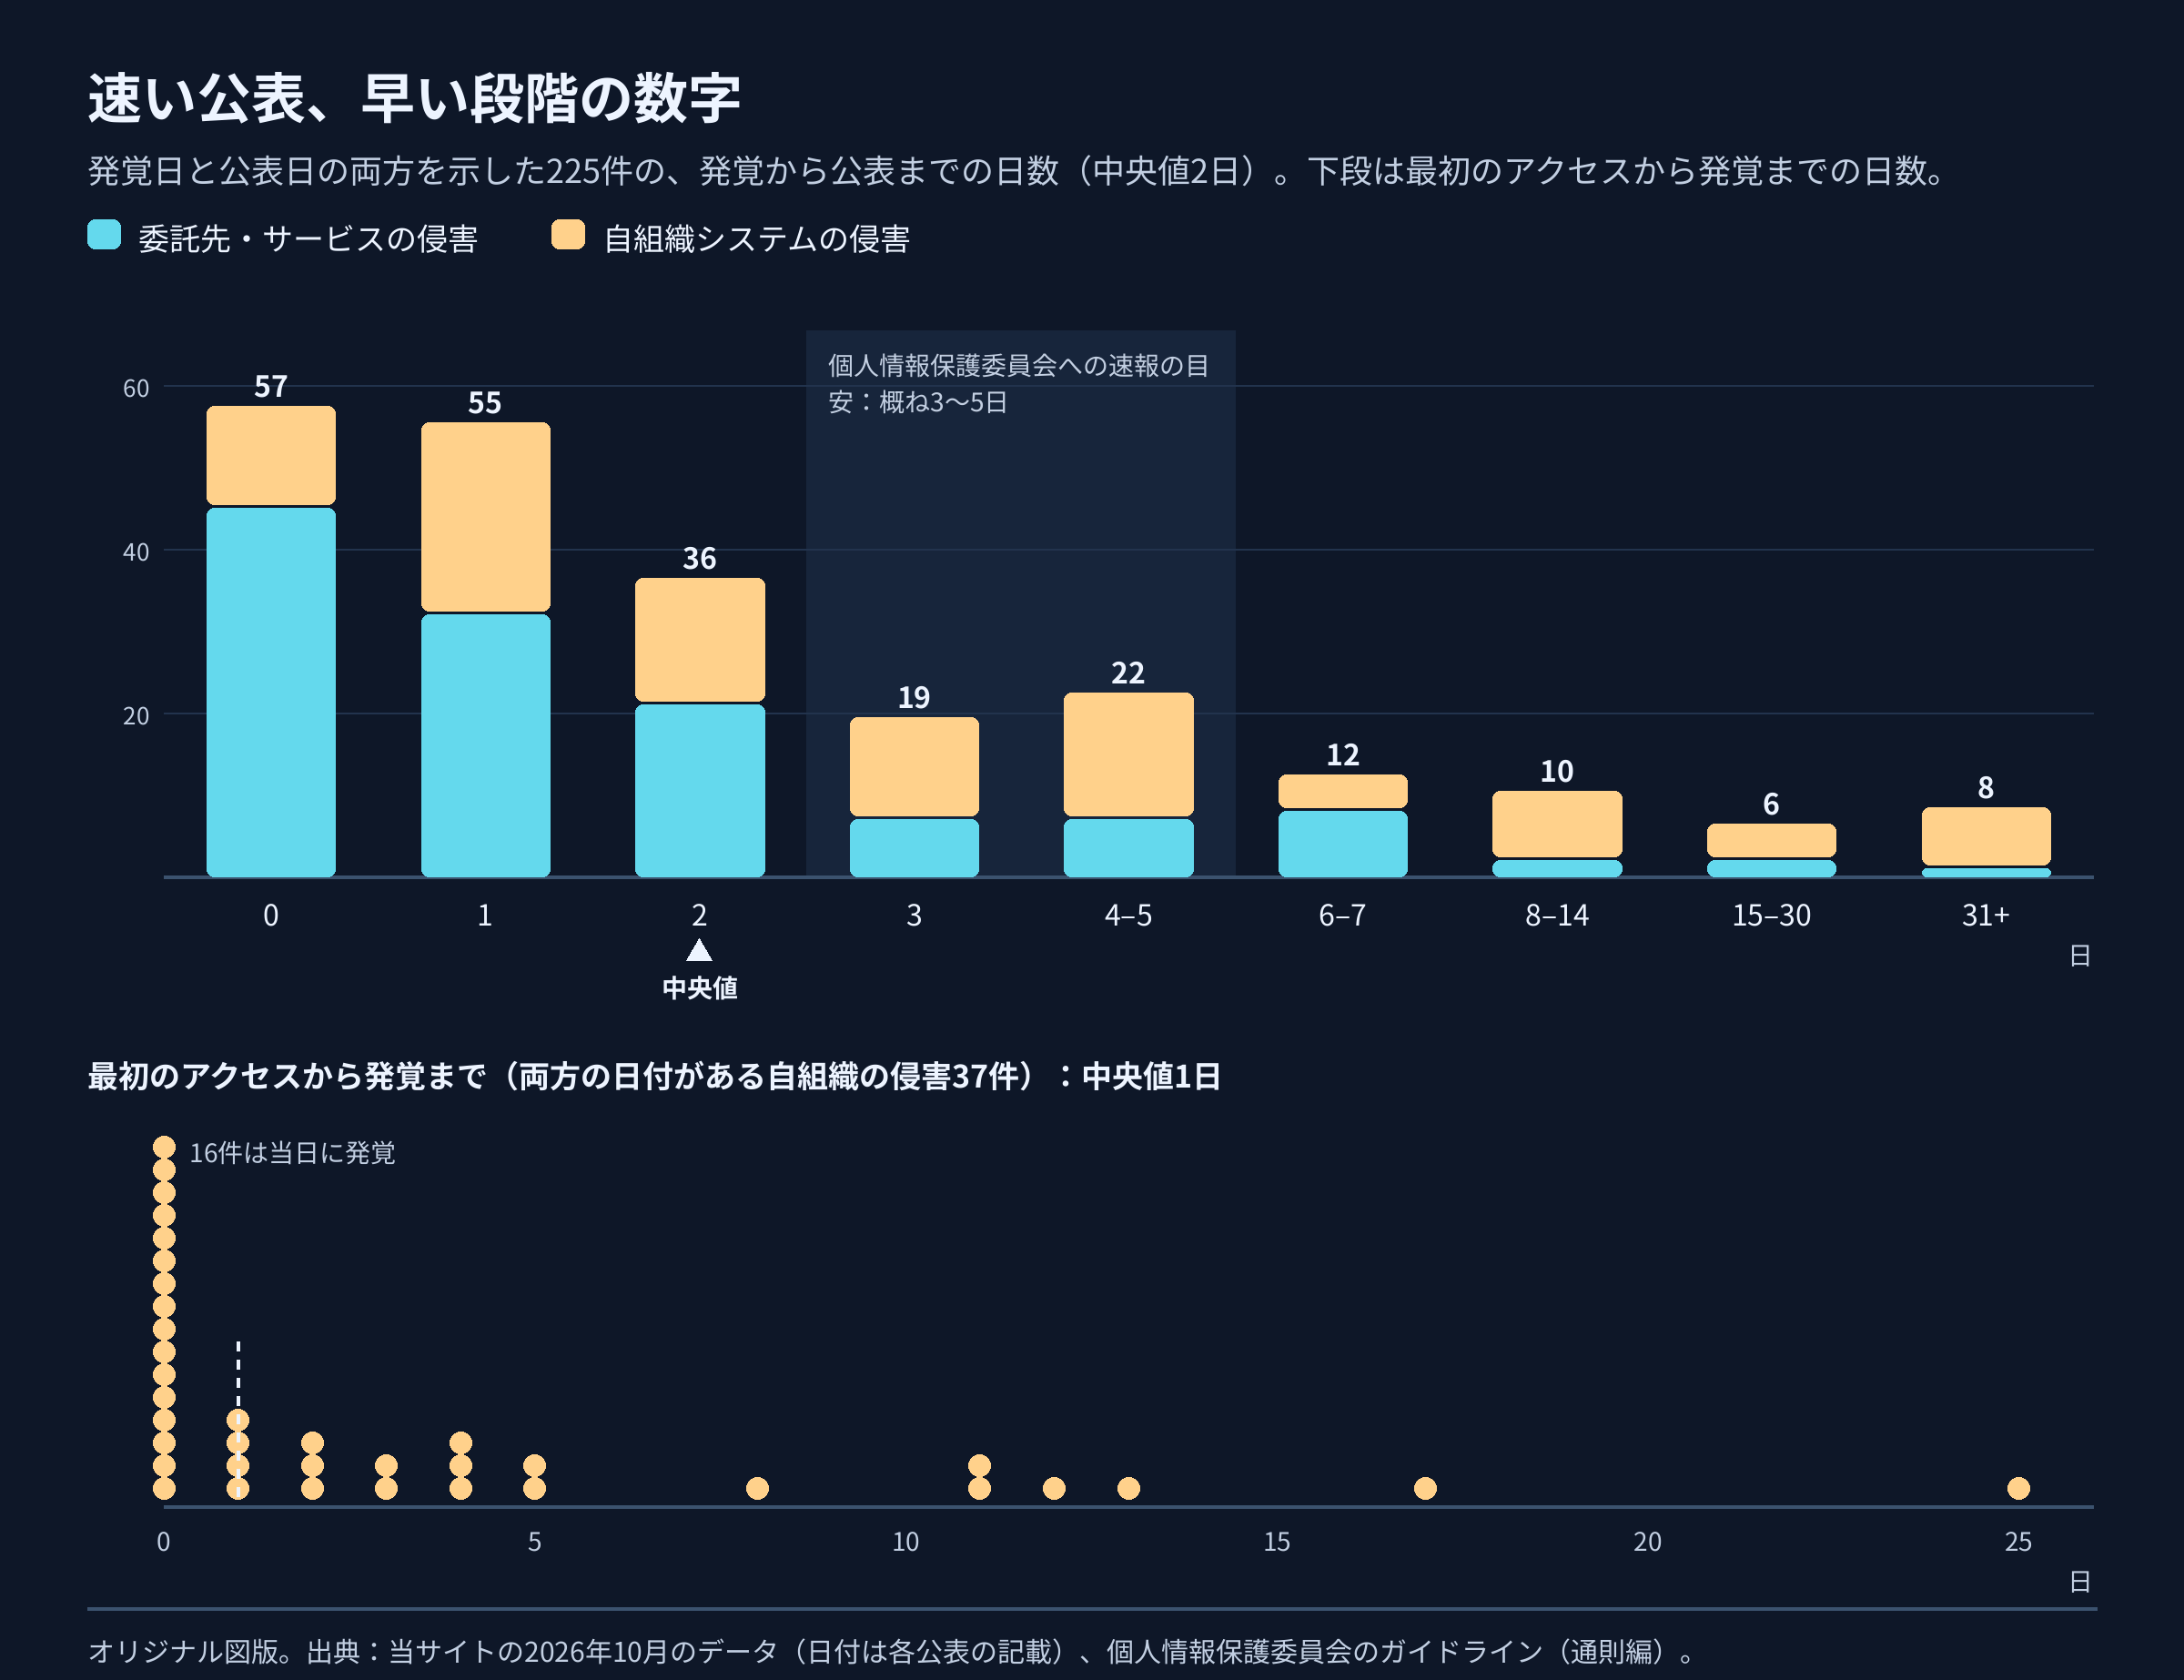
図10:当サイトの2026年10月のデータをもとに作成したオリジナル図版。日付は各公表の記載によります。
発覚日と公表日の両方を示した225件では、間隔の中央値は2日で、4分の3は4日以内でした。自組織のシステムについての公表(両方の日付があるもの100件)では、中央値は2.5日です。個人情報保護委員会は、報告対象の事態を知ってから概ね3〜5日以内の速報と、30日以内(不正の目的をもって行われたおそれがある場合は60日以内)の確報を求めています(個人情報保護委員会のガイドライン)。
速い公表は最初の見立てです。アララの件数は約7,700万件から81,329,467件に、ブラストメールで影響を受けた契約は345件から421件に増えました。両方の日付を示した公表では、攻撃者の最初のアクセスから発覚までの中央値は1日でした(37件、最長25日)。これは早く見つかった侵害です。TSRは、情報・通信グループで不正アクセスに気づくまで2か月以上かかった事例も挙げています。
取締役会へ: 2回目の、より大きな数字を想定し、最初の公表でインシデントを閉じないでください。
政府などの対応
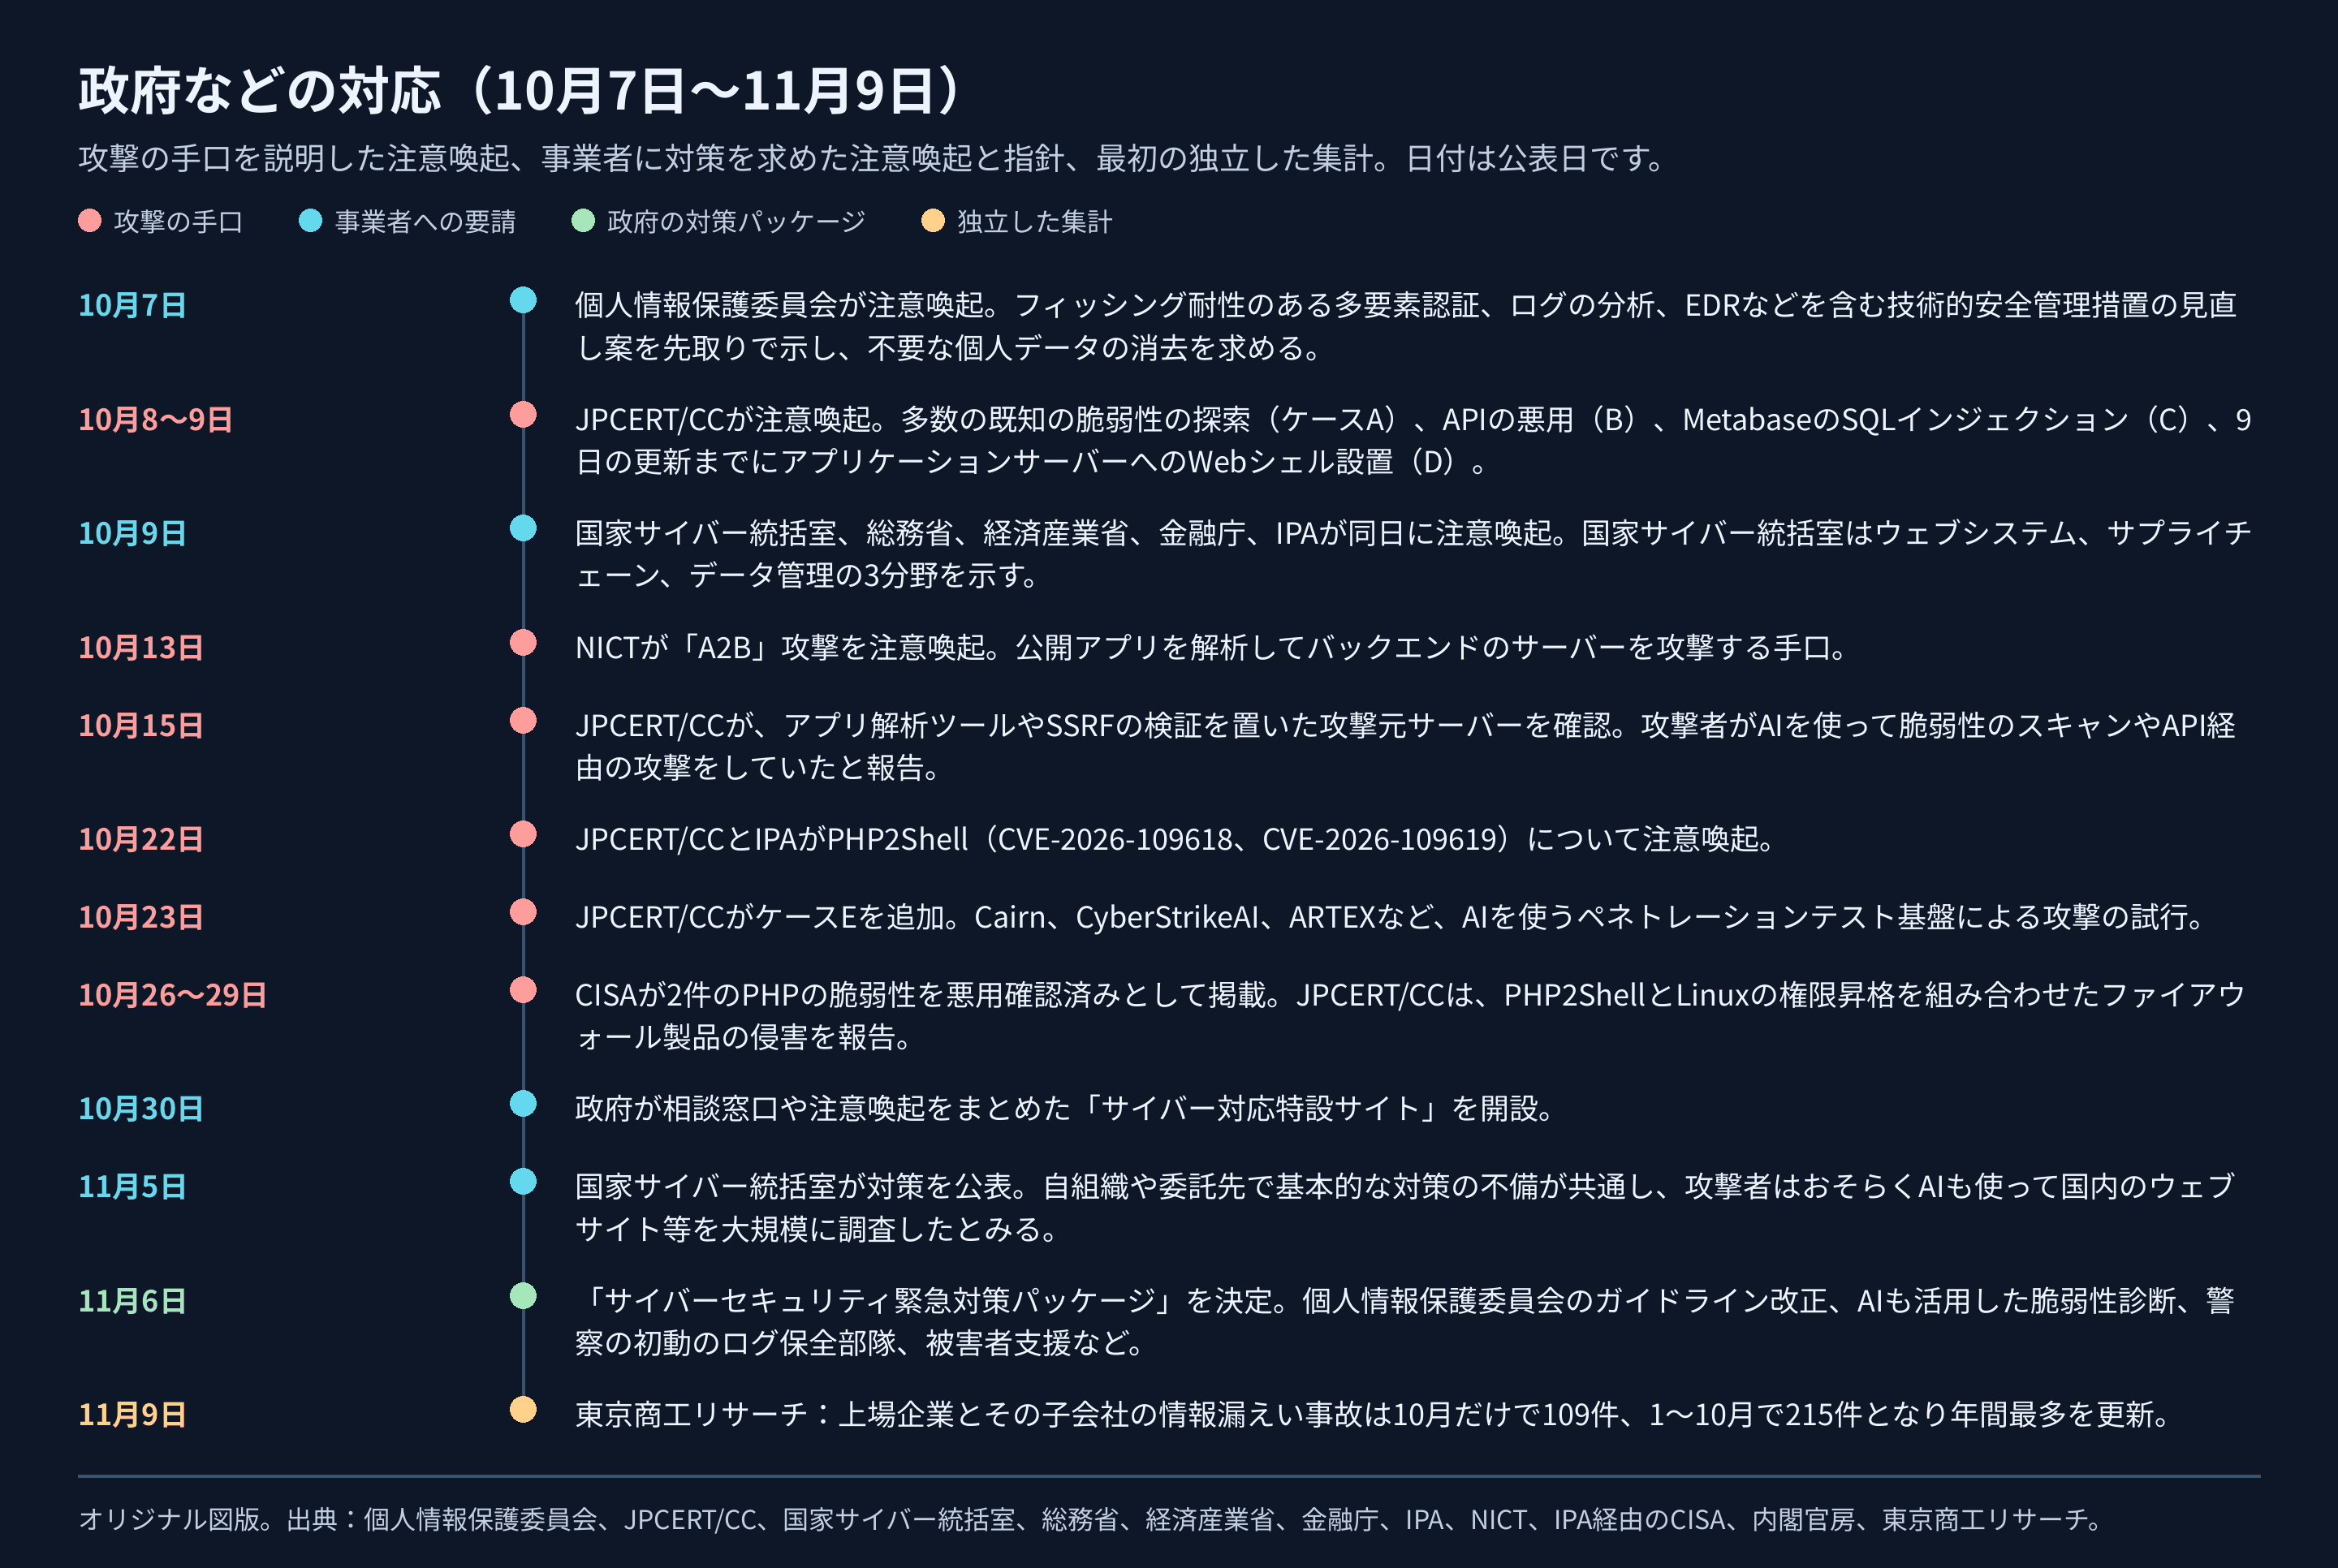
図11:「出典と更新履歴」に挙げた資料をもとに作成したオリジナル図版。日付は公表日です。
対応は3つの段階で進みました。まず規制当局が事業者に直すべきことを示しました。10月7日の個人情報保護委員会に続き、9日に国家サイバー統括室、各省庁、金融庁、IPAがそろって注意喚起しています。次に対応機関が攻撃を説明しました。JPCERT/CCのケースAからE、NICTのA2B、JPCERT/CCによる攻撃元サーバーの調査です。そして11月6日、政府は緊急対策パッケージを決定しました(内閣官房)。取締役会にとっては、次の項目が今後の期待水準になります。
- 個人情報保護委員会の安全管理措置のガイドライン改正。 不要な個人データの消去を求め、2027年1月中の施行を目指します。
- AIも活用した脆弱性診断。 政府の情報システムで前倒しで実施し、地方公共団体にも要請します。IPAにはトップガン人材チームを立ち上げ、民間企業を含めてペネトレーションテストを推進します。
- 報告と証拠。 重大な事案では関係省庁が被害事業者から迅速に情報を集め、事業者には警察への通報とログ等の提供を求めます。警察には初動のログ保全などを担う部隊を新設します。
- 脅威ハンティング。 事業者向けのマニュアルと検知ツールを年内をめどに提供します。
- 被害者の支援。 事業者向けの相談窓口と、個人向けには消費者ホットライン188を入口とする案内です。
他の集計との比較
| 集計 | 対象 | 10月 | 示すもの |
|---|---|---|---|
| 当サイトのデータ | 見つけたすべての公表(企業、公的機関、非営利団体) | 侵害176件から公表1,164件 | 公表がどこからなぜ出たか |
| 東京商工リサーチ | 上場企業とその子会社のみ | 109件(速報値)、1〜10月で215件 | 11月初めの時点で年間最多。2026年の1,000万件以上の事故は10件で、うち6件が10月 |
| 国家サイバー統括室 | 重要インフラ事業者からのインシデント報告 | サイバー攻撃15件(4〜9月は毎月1〜2件) | 規制された事業者でも同じ段差 |
3つの集計は別のものを測っており、足し合わせたり直接比べたりはできません。それでも形は一致しています。10月は、それまでの月の傾向を破りました。TSRの漏えい件数の累計(1〜10月で3億4,999万8,482件、2025年は通年で3,063万6,910件)は各社の件数を合算したもので、SGホールディングスについてTSRが注記しているように、重複を含むものもあります。
攻撃者の視点
攻撃者の側から見た10月です。上記の根拠をもとにした当サイトの見方です。
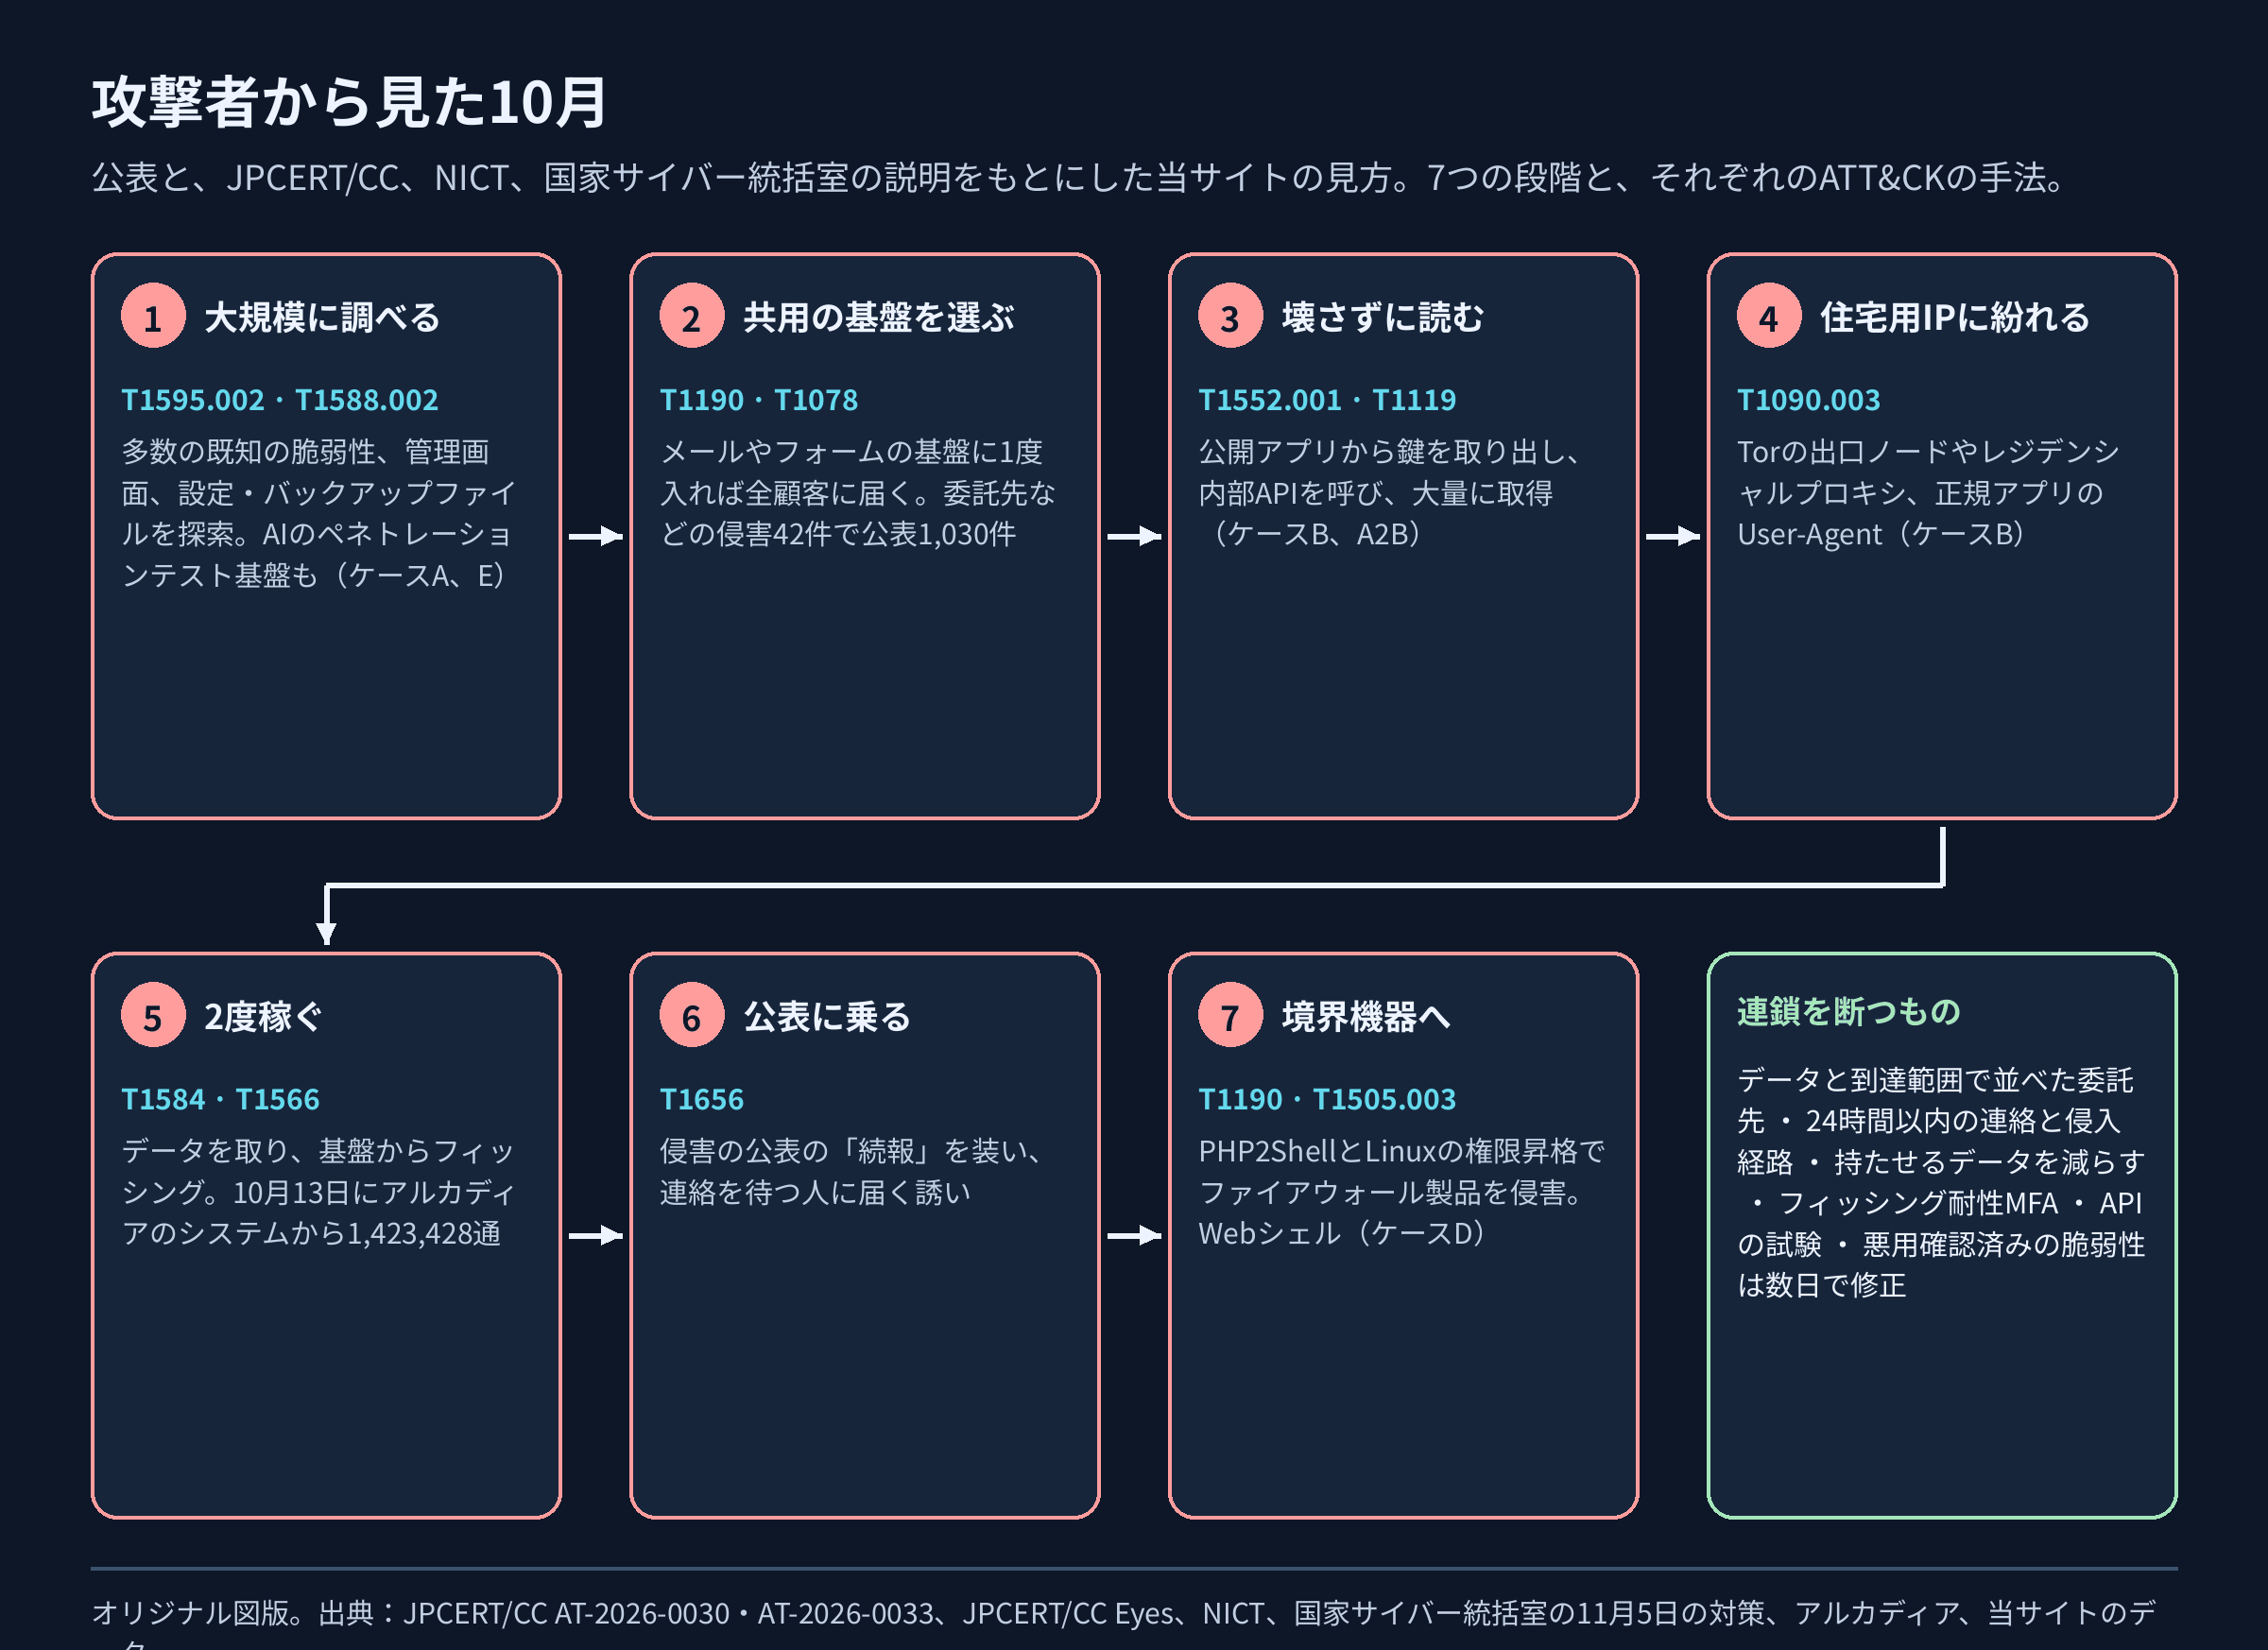
図12:JPCERT/CCの注意喚起とブログ、NICT、国家サイバー統括室の11月5日の対策、アルカディアの公表、当サイトのデータをもとに作成したオリジナル図版。
- インターネットに公開された国内のものをすべて調べる。 既知の脆弱性、公開された管理画面、設定ファイルやバックアップファイルを大規模に探索し、AIの道具で探索を速める(T1595.002、T1588.002)。
- 共用の基盤を選ぶ。 メールやフォームの基盤に1度入れば、全顧客のデータが手に入る。アルカディアの防災メール配信サービスへの1つの侵入口が、351件の公表につながった。
- 壊さずに読む。 公開アプリから取り出した鍵で、基盤自身のAPIやエクスポート機能を使い、通信を正規のものに見せる(T1552.001、T1119)。
- 住宅用のアドレスに紛れる。 Torやレジデンシャルプロキシを切り替え、正規アプリのUser-Agentを送る(T1090.003)。
- 2度稼ぐ。 データを取り、遮断される前に、基盤の信頼された送信インフラからフィッシングを送る(T1584、T1566)。
- 公表に乗る。 侵害の公表は、受信者に連絡が来ると予告する。その「続報」を装った誘いが、まさにその予告の中に届く(T1656)。
- 次は境界機器へ。 PHP2Shellが次の段階を示している。アプライアンスやファイアウォールを足場に、内部ネットワークへ横展開する。
防御側の視点:取締役会の判断
7つの判断
- 委託先をデータと到達範囲で並べ直す。 顧客の名簿を持つ委託先、自社の名前でメールやSMSを送る委託先はすべてティア1です。メール配信、フォーム作成、予約、コミュニティの基盤がここに入るはずです。
- 開示を契約に書き込む。 疑いの段階から24時間以内の連絡、一定期間内の侵入経路の書面での説明、再委託先の最新の一覧、求めに応じたログの提供、契約終了時の削除です。
- 委託先に持たせるデータを減らす。 配信のたびに配信先リストを削除し、保存期間を定めます。個人情報保護委員会は10月7日、利用する必要がなくなった個人データの消去を法が求めていることを改めて注意喚起しました(個人情報保護委員会)。
- 従業員、管理者、委託先の接続にフィッシング耐性のある多要素認証を使う。 国家サイバー統括室の11月5日の対策が特に挙げる、委託先のVPNやリモートデスクトップの経路を含みます。
- アプリとAPIを攻撃者のように試す。 リリース前と継続的に、アプリの画面に出ないAPIも含めて試します。単発の事業ではなく運用の費用として予算をつけてください。
- 公開システムの悪用確認済みの脆弱性は数日で直す。 アプライアンスも含め、IPAが11月2日に求めたように、PHPが動いているすべての場所を洗い出してください。
- 公表を事前に承認しておく。 同業他社は2日で公表するため、ひな形、判断権限、顧客へのフィッシング注意の告知を用意しておきます。
最初の90日
| 期間 | 実施事項 | 担当 | 完了の目安 |
|---|---|---|---|
| 0〜30日 | 顧客データを持つ委託先と自社の名前で送信する委託先を、件数と再委託先とともにすべて洗い出す | Third-party Risk | ティア1の一覧が完成し、事業責任者が承認 |
| 0〜30日 | インターネットに公開しているシステムとAPIを棚卸しし、不要な管理画面を外す | IT Operations | 外部からのスキャン結果と棚卸しが一致 |
| 31〜60日 | ティア1の更新時に、通知、経路の開示、再委託先、削除の条項を加える。現行のティア1には書面で求める | Legal / Privacy | すべてのティア1から回答 |
| 31〜60日 | 管理者と委託先のリモート接続にフィッシング耐性のある多要素認証 | IT Operations | パスワードだけで入れる管理者・委託先の経路がゼロ |
| 61〜90日 | 顧客向けAPIの認可とレート制限を試験し、修正を追跡 | IT Operations | 顧客向けAPIをすべて試験し、重大な指摘を修正 |
| 61〜90日 | 机上演習:ティア1のメール配信基盤が侵害され、自社を名乗るフィッシングが送られる | SIEM、Email Security、Legal / Privacy | 演習で公表と顧客への注意喚起を48時間以内に発出 |
取締役会の指標
| 指標 | なぜ重要か | 目標の例 |
|---|---|---|
| 24時間以内の通知条項と、名前のあるセキュリティ窓口を持つティア1委託先の割合 | 10月の公表の大半は委託先から | 100% |
| ティア1委託先が持つ個人データの件数 | リスクは自社ではなく委託先が持つ量で決まる | 四半期ごとに減少 |
| 委託先の公表から自社の顧客への告知までの時間 | 同業他社の公表は中央値2日 | 2営業日以内 |
| 対応期限を過ぎた、悪用確認済みの脆弱性を持つ公開システム | 機械の速さの調査は残った隙を見つける | 7日超はゼロ |
| 過去90日に認可を試験した顧客向けAPIの割合 | APIの悪用にマルウェアは要らない | 100% |
| フィッシング耐性のある多要素認証を備えた管理者・委託先の接続経路 | アカウントは2番目に多い経路 | 100% |
| 承認していない送信を拒否する設定にした送信ドメイン | 基盤がフィッシングの送信に使われた | すべての送信ドメイン |
目標は当サイトの提案で、規制上の要件ではありません。
まだ分かっていないこと
- 176件のうち100件の侵害がどう行われたか。 公表が示しておらず、上の経路の割合は残る76件に基づきます。
- 誰が背後にいるか。 政府機関は攻撃主体を名指ししていません。JPCERT/CCは攻撃の試行に使われた道具を挙げていますが、名前の出た被害組織とは結びつけていません。
- 何人が影響を受けたか。 公表は記録数、アカウント数、人数で数え方が違い、委託先と顧客の間で重複し、多くは件数を示していません。
- 10月がピークか。 TSRは11月以降も大型の事故が明らかになっているとしており、当サイトのドコモとChainalysisの記事も同じ傾向が続いていることを示しています。
集計の方法
- データ。 当サイトのリサーチトラッカーの2026年10月のデータには、10月1〜31日に公表された1,169件があります。被害組織のサイト、規制当局、piyolog、ScanNetSecurity、自治体サイトの検索などで集めました。攻撃ではなく誤操作などを伝える5件を除き、1,164件としました。
- 何を読んだか。 950件は組織自身のページを読みました。73件は報道のみに拠り、141件はこの点を記録していない以前のデータから来ています。522件には第2の出典を記録しています。
- 既知の限界。 主にアルカディアの自治体顧客など約470件は、日付とデータ項目を自動で抽出しました。20件を確認し、19件が一致しました。ブラストメール(約280件)とさとふる(78件)の顧客一覧は、公開のまとめから作成しました。
- 侵害の数え方。 侵害ごとに1件とします。委託先自身の公表は顧客の公表と合算し、さとふるの公表はCuenote FCに、IDCフロンティア上のフューチャーショップの停止はIDCフロンティアに含めました。
- 業種。 各組織の名称から規則で分類し、130を超える名称は人手で分類しました。公的機関以外の公表から無作為に抽出した60件では、54件が人手で分類した場合と一致し、残る6件は修正しました。別に無作為抽出した50件では、47件が一致し、2件は分類不能、1件は判断が分かれるもの(オンラインショップで侵害が起きたため小売に分類されたメーカー)でした。抽出の後、2つの系統的な誤りも修正しました。ケーブルテレビ事業者がメディアに、名前が「道」で終わる鉄道会社が都道府県として公的機関に分類されていた誤りです。30件(2.6%)は分類不能のままです。
- 以前の集計とは比べられない。 当サイトの10月25日のリスクモデルは、8月10日から10月25日までの攻撃による公表198件を対象にしていました。今回のデータは自治体の公表と顧客一覧を加えているため件数がはるかに多く、直接は比べられません。
- 公開しないもの。 組織単位のデータはリサーチトラッカーにとどめ、本稿では集計値のみを公開します。
出典と更新履歴
- JPCERT/CC:直近で相次いでいる国内組織における不正アクセスに関する注意喚起(JPCERT-AT-2026-0030)、2026年10月8日公開、10月23日更新
- JPCERT/CC Eyes:連続不正アクセス事案の攻撃手法に関する調査、2026年10月15日
- JPCERT/CC:PHPにおける複数の脆弱性(CVE-2026-109618、CVE-2026-109619)に関する注意喚起、2026年10月22日公開、10月29日更新
- IPA:PHPの脆弱性対策について(PHP2shell)、2026年10月27日・11月2日更新
- NICT:A2B(App-to-Backend)攻撃の注意喚起、2026年10月13日
- 個人情報保護委員会:大規模な漏えい等事案を踏まえた対応について(注意喚起)、改訂版WARNINGを含む、2026年10月7日(PDF)
- 個人情報保護委員会:個人情報の保護に関する法律についてのガイドライン(通則編)、漏えい等の報告
- 国家サイバー統括室:不正アクセスによる漏えい等の事案を踏まえた対応について、2026年10月9日(PDF)
- 国家サイバー統括室:個人情報の漏えい等につながる不正アクセスへの対策について、2026年11月5日(PDF)
- 内閣官房:サイバーセキュリティ緊急対策パッケージ(案)について、2026年11月6日(PDF)
- 東京商工リサーチ:上場企業「個人情報漏えい」、過去最悪を更新、2026年11月9日
- INTERNET Watch:国家サイバー統括室、事業者向けに不正アクセス対策のポイントをまとめた資料を公開、2026年11月5日
- さとふる:『Cuenote FC』のシステムへの不正アクセスについて、2026年10月27日(PDF) · 瀬戸市の寄附者向けの注意喚起
- 委託先の公表:アルカディア(PDF) · ラクス · ユミルリンク(PDF) · Studio · コミューン · ソースネクスト
- 連鎖の公表:カゴメ(PDF) · JR西日本(PDF) · 野村證券 · BTV(ソースネクストのアプリの提供事業者)
- MITRE ATT&CK:T1595.002 · T1588.002 · T1552.001 · T1190 · T1078 · T1505.003 · T1090.003 · T1119 · T1486 · T1584 · T1566 · T1656
2026年11月9日: 初版を公開。政府、JPCERT/CC、IPA、個人情報保護委員会、東京商工リサーチの資料は直接読みました。東京商工リサーチの数字は、ほかでは同社の記事の転載としてのみ見られるため、同社のみに拠っています。重要インフラからの報告の推移は内閣官房の資料にのみ掲載されており、11月5日の対策はINTERNET Watchで確認しました。NICTの10月13日の注意喚起は、JPCERT/CCと国家サイバー統括室の要約と当サイトの以前の分析に拠っており、本稿のために改めて開いてはいません。件数はすべて11月9日時点の当サイトのデータによるもので、遅れて見つかる公表を加えると変わります。