
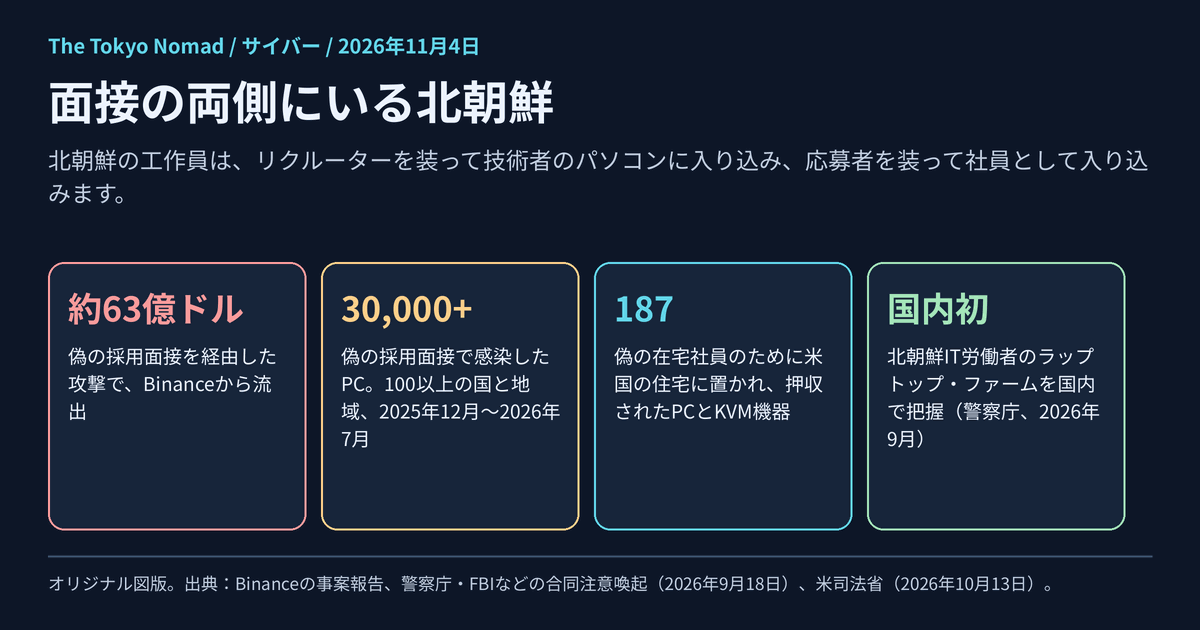
北朝鮮は、採用の面接を両側から侵入口として使うようになりました。 リクルーターを装っては、技術者に仕事を持ちかけ、マルウェアを仕込んだコーディング課題を実行させます。Binanceによれば、2026年9月に攻撃者はこの方法で技術者の業務用PCに入り込みました。これは4つの段階の2つ目で、10月29日に約63億4,000万ドル相当の暗号資産が流出して終わります。FBIはこれを北朝鮮によるものとしています。応募者を装っては、他人の身分を借り、指示を受けながらビデオ面接を通過し、採用されると会社のPCを協力者の自宅に送らせます。Krakenは2025年にこうした応募者を見抜き、国内の暗号資産交換業者も別の応募者を見抜きました。本稿は、採用する人と採用される人のために、主に図版で構成しています。何が起きたか、それぞれの手口の仕組み、気づくべきサイン、そしてどのチームが止められるかです。北朝鮮の全体的な狙いは、4つの国家による攻撃についての分析を参照してください。
何が起きたか、何が確認されているか
2026年11月4日時点の状況です。「扉」は下の図1を指します。扉1は偽のリクルーター、扉2は偽の応募者です。
| 事例 | 状況 | 起きたこと |
|---|---|---|
| Binance(2026年6月〜10月)・扉1 | Binanceが確認。FBIは北朝鮮によるものと特定 | 技術者が面接の「課題」を業務用PCにダウンロード。6月の改ざんされたインストーラーと社内のAIツールも使い、攻撃者は署名処理に達し、10月29日に約63億4,000万ドルが流出。 |
| Ginco経由のDMM Bitcoin(2024年)・扉1 | FBIと警察庁が特定 | LinkedInの「リクルーター」がGincoの従業員にPythonの「採用前試験」を送付。その後、DMMの取引が改ざんされ、4,502.9BTC(約3億800万ドル、約482億円)が流出。 |
| WaterPlum(「Contagious Interview」)、2025年12月〜2026年7月・扉1 | 日本・米国・豪州・ドイツが特定 | 偽の雇用主が開発者にコーディング課題を実行させた。100以上の国と地域で少なくとも3万台のPCが感染し、7,000以上の暗号資産ウォレットから資産や認証情報が盗まれた。 |
| Kraken(2025年)・扉2 | Kraken自身の説明。採用せず | 北朝鮮の応募者を見抜き、手口を調べるため選考を続けた。応募者は最終面接のその場の確認に答えられなかった。 |
| 国内の暗号資産交換業者(2025年5月)・扉2 | 警察庁の発表。採用せず | 技術職の応募者が別人になりすましていた。同社は面接で不審な点に気づいた。 |
| 日本と米国のラップトップ・ファーム・扉2 | 警察庁と米司法省の発表 | 北朝鮮IT労働者のラップトップ・ファームを国内で初めて把握し、数億円の海外送金を確認。米テキサス州では、PCとKVM機器187台を押収。 |
「特定」は当局が北朝鮮の関与を公表したという意味で、裁判所の判断ではありません。
同じ会社に通じる、2つの扉
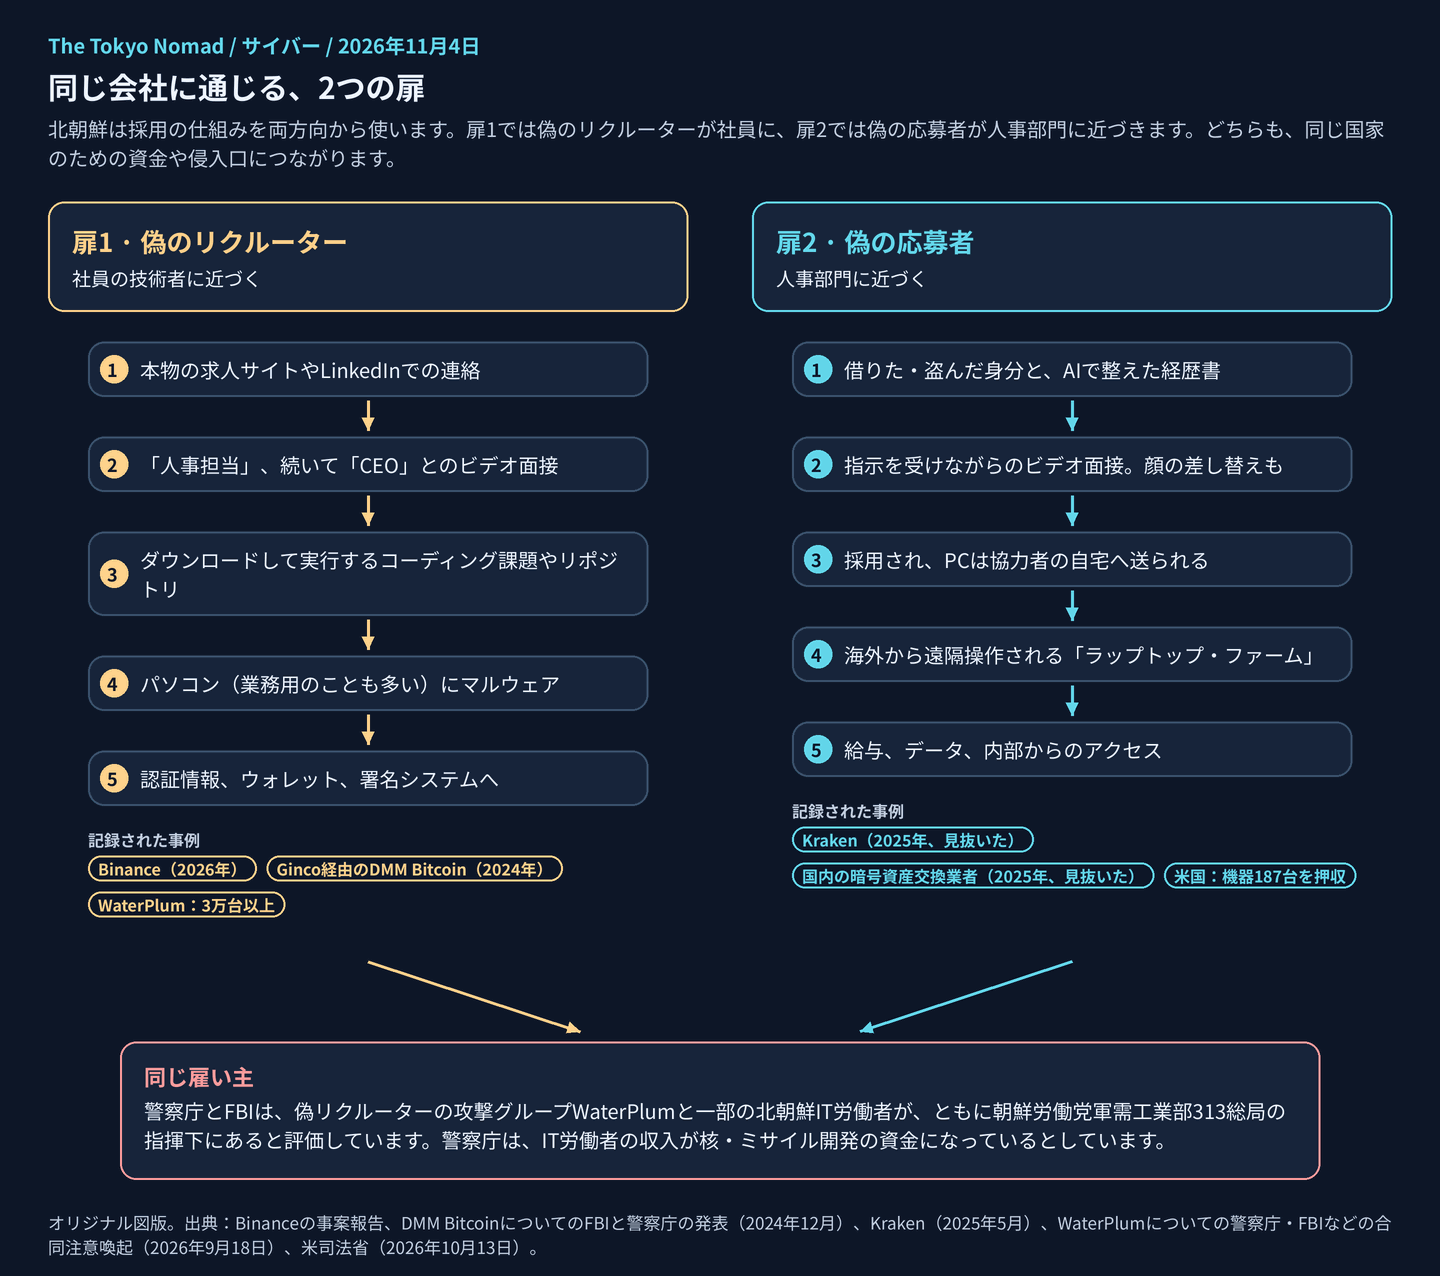
図1:Binance、Kraken、各当局自身の説明をもとに作成したオリジナル図版。
2つの扉を動かしているのは同じ国家です。 警察庁とFBIは、偽の面接を仕掛けるWaterPlumと一部の北朝鮮IT労働者が、ともに朝鮮労働党中央委員会軍需工業部313総局の指揮下にあると評価しています。WaterPlumの運用者の一部は、同じIPアドレスからIT労働者としても働いています。一方の扉は盗み、もう一方は給与を得ながら内側から扉を開けます。警察庁は、IT労働者の収入が北朝鮮の核・ミサイル開発の資金になっているとしています。
技術に詳しくない方へ: 知らない人が仕事を持ちかけ、そのうえでソフトウェアの実行を求めてきたら、攻撃だと考えてください。応募者がカメラをオンにし続けない、住んでいるはずの街の話ができない、PCを別の場所に送ってほしいと言う。そのときも同じです。
扉1:リクルーターではないリクルーター
Binance:4つの段階、3人の技術者
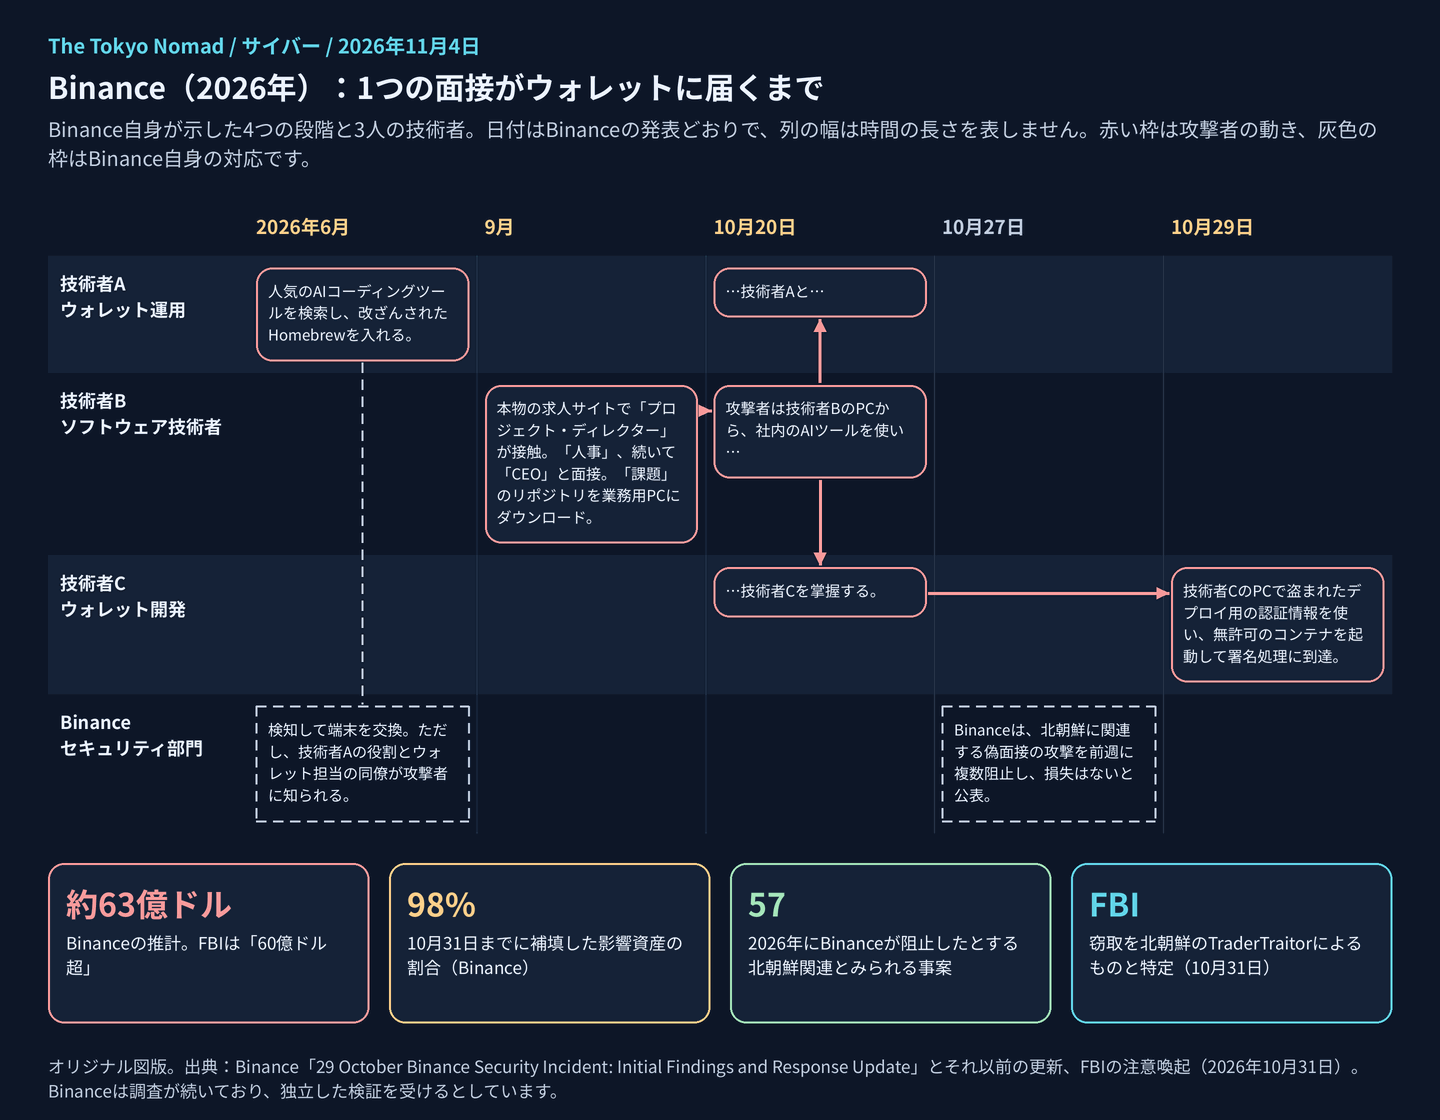
図2:Binanceの事案報告とFBIの注意喚起をもとに作成したオリジナル図版。列の幅は時間の長さを表しません。
Binanceの自身の説明は、3人の技術者と4つの段階を示しています。
- 6月:改ざんされたインストーラー。 ウォレット運用を担う技術者Aが、人気のAIコーディングツールをWebで検索し、その過程で改ざんされたHomebrewを入れました。セキュリティ部門は検知して端末を交換しました。しかしBinanceの言葉では、技術者Aの役割と、ウォレット基盤チームの同僚が攻撃者に知られてしまいました。
- 9月:偽のリクルーター。 技術者Bに、正規の求人サイトで架空の会社の「プロジェクト・ディレクター」を名乗る人物が接触しました。技術者Bのプロフィールには、Binanceでの経験が書かれていました。1回目は「人事担当」との面接、2回目はその会社の「CEO」との面接で、相手は信用させるために個人のSNSも見せました。2回目の面接で、悪意あるコードのリポジトリを含む「課題」をダウンロードするよう指示され、技術者Bはそれを業務用PCで行いました。
- 10月20日:社内のAIツール。 攻撃者は技術者BのPCから社内のAIツールを使い、技術者AとCを掌握しました。Binanceはその後、このツールとアクセス制御を作り直しています。
- 10月29日:流出。 Binanceの最初の発表は、侵害されたDevOps技術者のPCから攻撃者がサービス用のコンテナに入り、無許可の出金を送ったとし、ウォレットの秘密鍵が漏えいした証拠は見つかっていないとしていました。その後の発表では、攻撃者が社内のウォレット署名サービスに達し、Binanceの通常の出金基盤の外で、イーサリアムのEIP-7702の承認機能を使ったとしています。
被害と対応。 Binanceは影響額を約63億4,000万ドルと推計し、10月31日までに影響を受けたトークン資産の98%を補填して、準備金の証明(Proof of Reserves)のページで確認できるとしています。約28億5,000万ドルを凍結または差し止めたとも報告しています。10月31日、FBIは「60億ドル超」の窃取を北朝鮮のTraderTraitorによるものと特定し、資金が主にイーサへ交換されているとして、交換業者などに資金洗浄用アドレスとの取引を止めるよう求めました。Binanceは独自の特定はせず、この発表に拠っています。調査結果は独立した検証を受けるとしています。
他社にとって最も大事な点。 Binanceはこの脅威に無頓着だったわけではありません。2026年に北朝鮮関連とみられる事案を57件阻止したとし、流出の2日前には、前週に偽面接型の攻撃を複数阻止して損失はないと公表していました(Wu Blockchainによる紹介)。それでも、1人の技術者が業務用PCで1つの「課題」を実行しただけで足りました。そのPCが届くツールが、ウォレットにまで届いていたからです。
偽の面接の仕組み
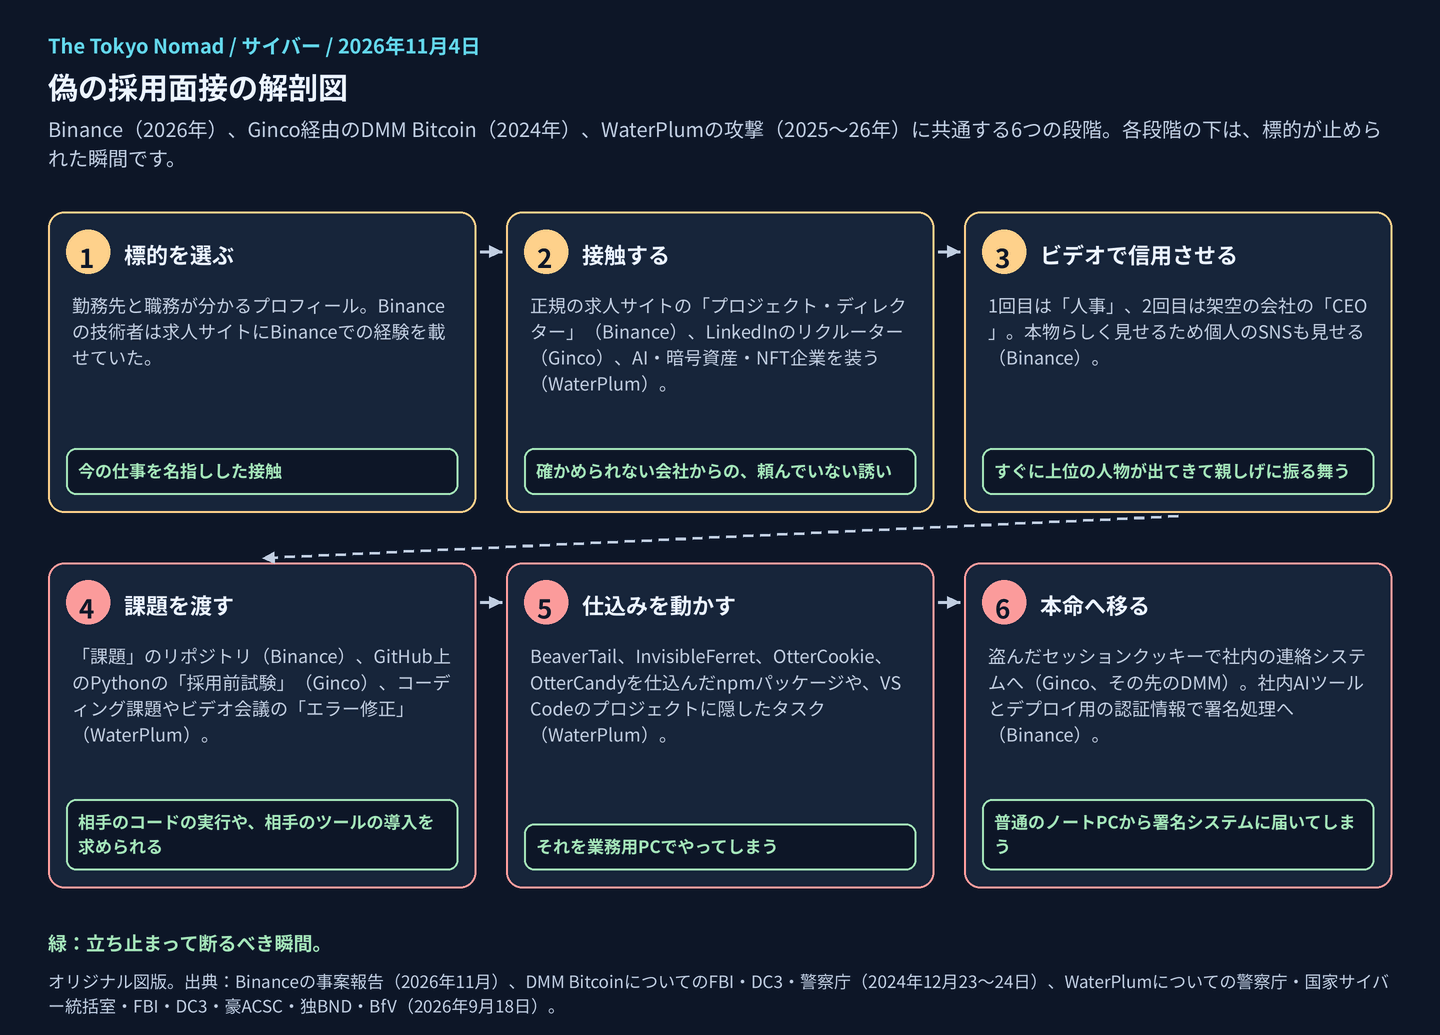
図3:オリジナル図版。緑の枠は、標的やその周りの会社が連鎖を止められた瞬間です。
日本ではDMM Bitcoinで最初に起きました。 FBIと警察庁によれば、2024年3月下旬、LinkedInでリクルーターになりすました人物が、企業向けのウォレットソフトを手がけるGincoの従業員に接触しました。「採用前試験」はGitHub上の悪意あるPythonスクリプトで、従業員はそれを実行しました。5月中旬以降、攻撃者はこの従業員から盗んだセッションクッキーで、Gincoの暗号化されていない連絡システムに入りました。5月下旬にはDMMの従業員による正規の取引リクエストを改ざんし、当時約3億800万ドル相当の4,502.9BTCが攻撃者のウォレットへ移りました。
今では大規模な攻撃になっています。 2026年9月18日、警察庁、国家サイバー統括室、FBI、米国防総省サイバー犯罪センター、豪サイバーセキュリティセンター、独BNDとBfVは、Contagious Interviewとも呼ばれるWaterPlumを公に特定しました(合同文書(英語、PDF)、警察庁)。このグループは、多くの場合AI・暗号資産・NFT企業の雇用主を装い、開発者にコーディング課題やビデオ会議ツールのエラー修正を求めます。実行すると、BeaverTail、InvisibleFerret、OtterCookie、OtterCandyを仕込んだnpmパッケージが入るか、VS Codeのプロジェクトに隠されたタスクが動きます。2025年12月から2026年7月にかけて、日本を含む100以上の国と地域で少なくとも3万台のPCに感染し、7,000以上のウォレットから少なくとも17億円(1,071万ドル)を移しています。
扉2:応募者ではない応募者
Kraken:北朝鮮の応募者を、あえて面接し続ける
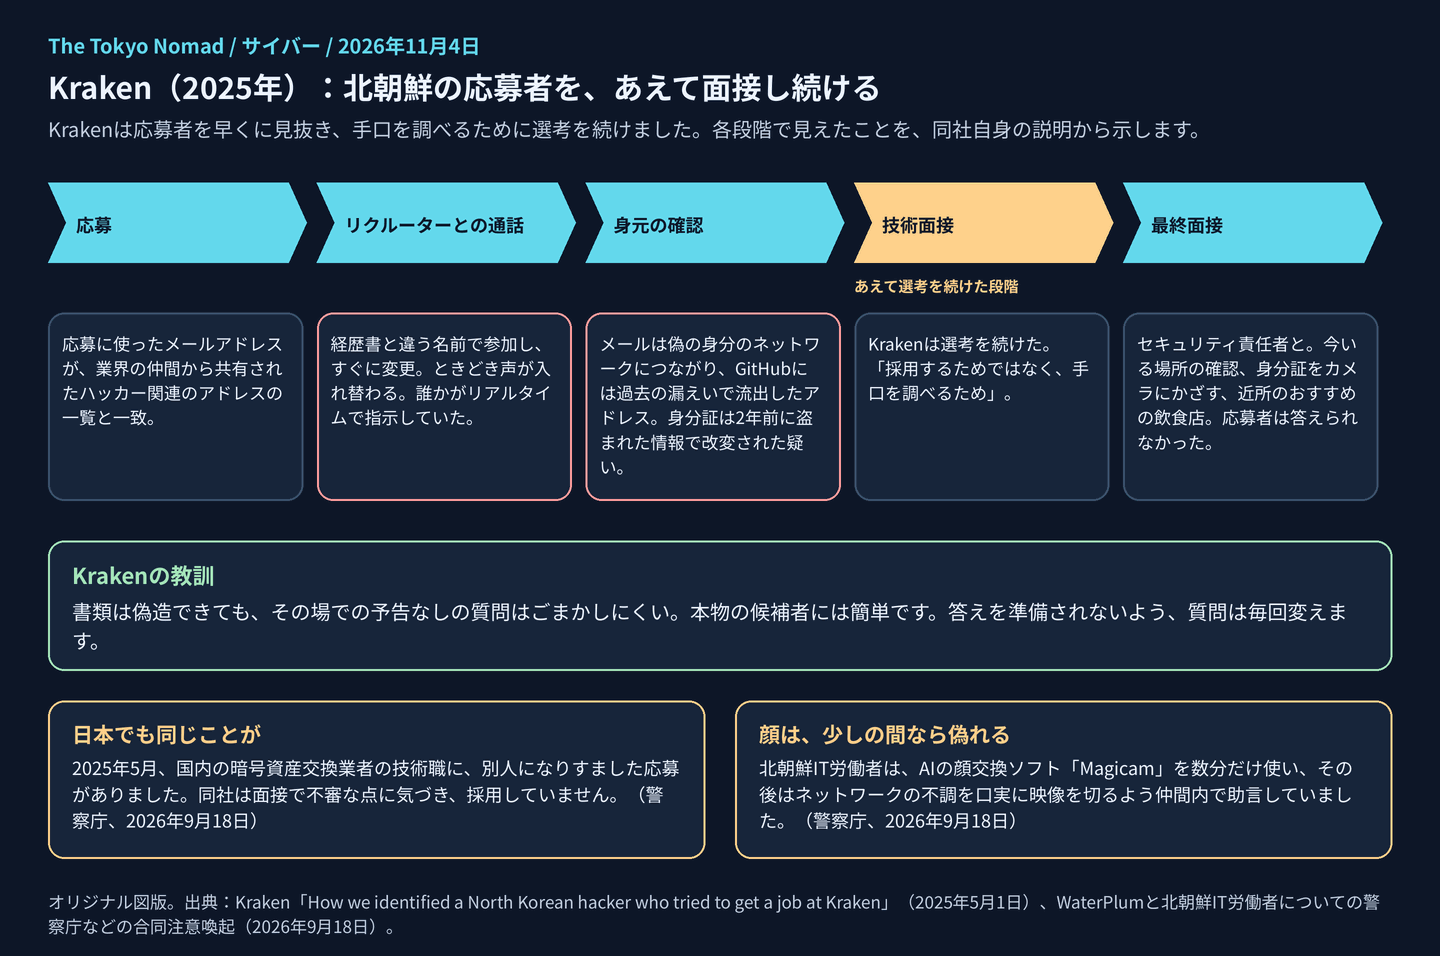
図4:Krakenの説明と、警察庁の2026年9月18日の注意喚起をもとに作成したオリジナル図版。
Krakenは2025年5月1日の投稿で、技術職の応募者が北朝鮮の人物だったと説明しています。リクルーターとの最初の通話で、応募者は経歴書と違う名前で参加してすぐに変更し、ときどき声が入れ替わりました。誰かがリアルタイムで指示している兆候です。業界の仲間から北朝鮮のハッカーに関連するメールアドレスの一覧が共有されており、応募者のアドレスはそこに載っていました。Krakenのレッドチームは、そのアドレスが偽の身分のネットワークの一部であること、GitHubのプロフィールに過去のデータ漏えいで流出したアドレスが使われていること、身分証が2年前の個人情報窃盗で盗まれた情報で改変されたとみられることを突き止めました。
Krakenは応募者を選考に残しました。「採用するためではなく、手口を調べるため」です。最終面接では、セキュリティ責任者が、今いる場所の確認、身分証をカメラにかざすこと、住んでいるはずの街のおすすめの飲食店を尋ねました。応募者は答えられませんでした。Krakenは、その場での予告なしの確認は書類が見逃すものを捉えるとし、答えを準備されないよう、面接官は質問を毎回変えるべきだと助言しています。
日本でも同じことが
国内の交換業者も見抜いています。 警察庁の9月18日の注意喚起によれば、2025年5月、国内の暗号資産交換業者の技術職に、別人になりすました応募がありました。同社は面接で不審な点に気づき、採用していません。同じ注意喚起は、IT労働者がAIの顔交換ソフト「Magicam」を数分だけ使い、その後はネットワークの不調を口実に映像を切るよう仲間内で助言していたことも伝えています。
日本と同盟国が示す、気づくべきサイン。 2026年7月31日、警察庁、国家サイバー統括室、外務省、財務省、経済産業省は、米国、韓国などとともに共同の注意喚起を出しました(警察庁、外務省)。北朝鮮IT労働者は、求人や業務受発注のプラットフォームで他国民になりすまし、翻訳サービスや大規模言語モデルで説得力のあるプロフィールを作ります。写真付き身分証との不一致、加工・生成されたように見える映像、ビデオ会議への参加拒否、相場よりかなり安い報酬、複数人で1つのアカウントを運用している形跡、暗号資産での支払いの要求が、気づくためのサインです。プラットフォームには、身分証の厳格な審査と対面面接の義務化を求めています。
ラップトップ・ファーム
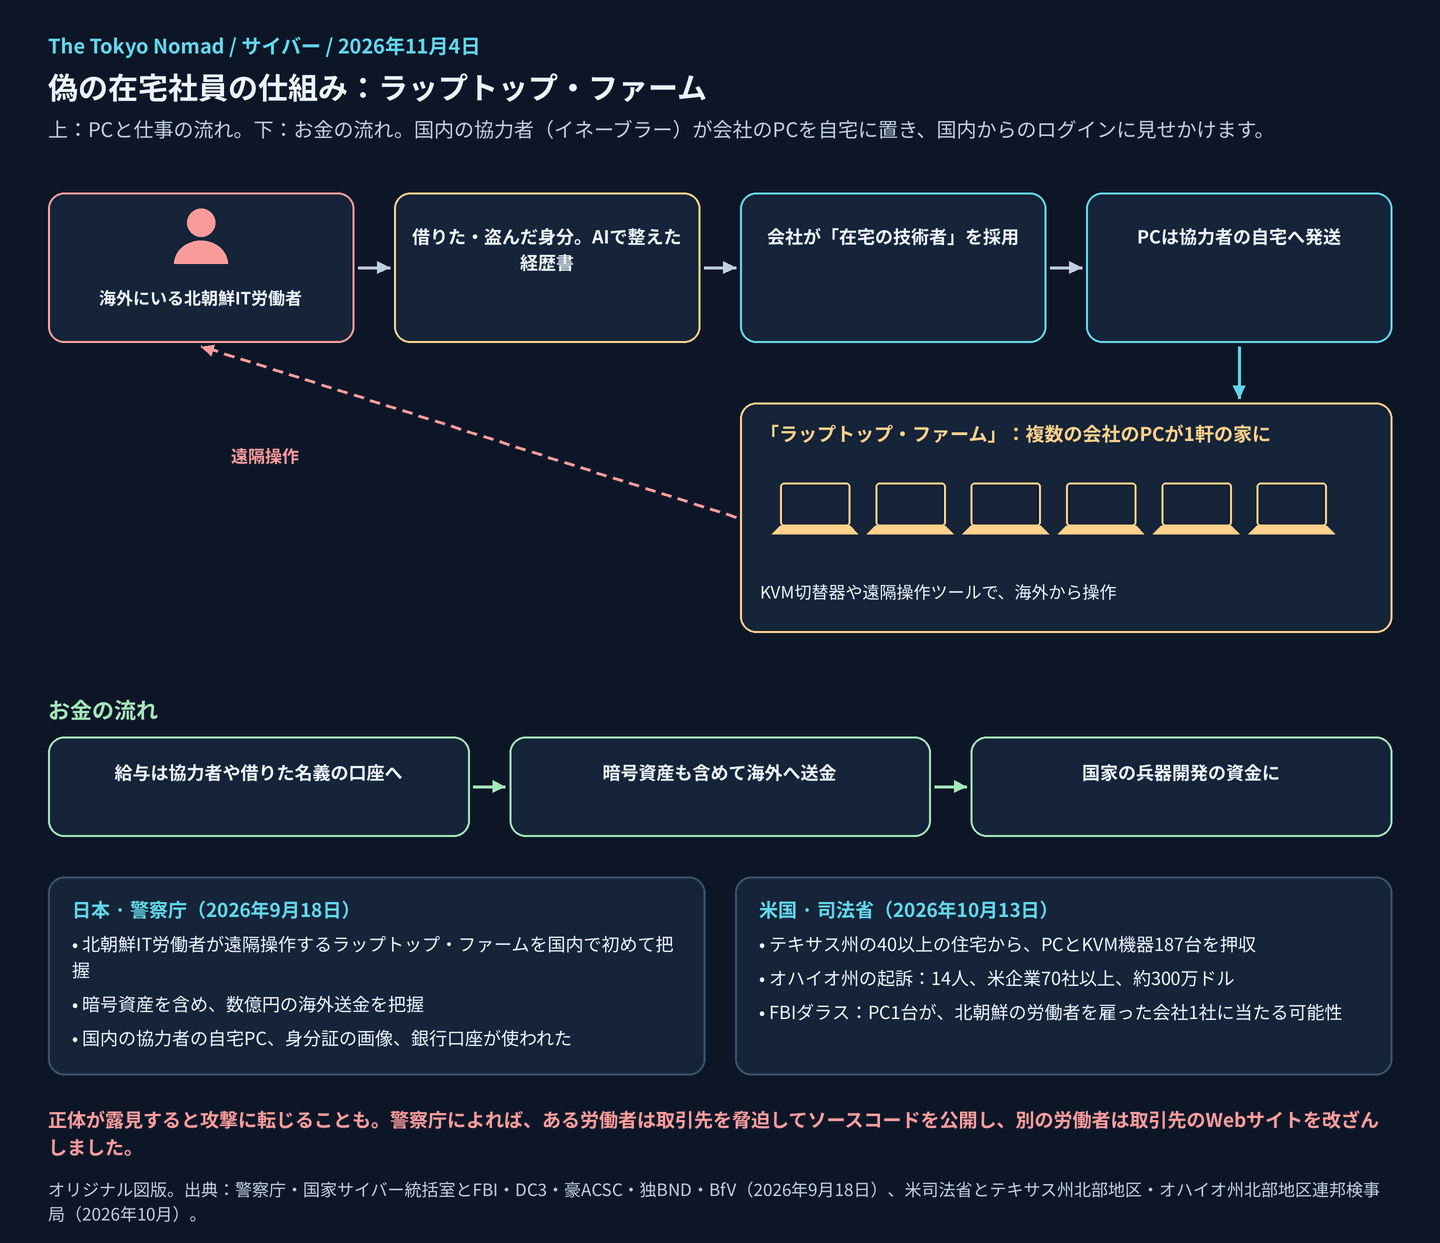
図5:警察庁の2026年9月18日の注意喚起と、米司法省の2026年10月の措置をもとに作成したオリジナル図版。
偽の在宅社員には、国内の協力者が必要です。 会社はPCを自宅住所に送り、海外からのログインは目立ちます。そこで「イネーブラー」と呼ばれる協力者がPCを自宅に置き、海外の労働者がKVM切替器や遠隔操作ツールで操作します。警察庁は2026年9月、こうしたラップトップ・ファームを国内で初めて把握し、暗号資産を含め数億円の海外送金を確認したと公表しました。国内の協力者が自宅にPCを用意し、その身分証の画像が悪用され、その銀行口座が報酬の受け取りに使われていました。警察庁は、北朝鮮IT労働者に業務を発注して報酬を支払うことや、外貨獲得を手助けすることが、国内法令や対北朝鮮制裁の違反に問われるおそれがあると注意を促しています。
米国では司法省が2026年10月13日、テキサス州の40以上の住宅を捜索し、PCとKVM機器187台を押収したと発表しました(テキサス州北部地区連邦検事局)。FBIダラスは、PC1台が北朝鮮の労働者を雇った会社1社に当たる可能性があるとしています。別に、オハイオ州の起訴では、米企業70社以上に及び約300万ドルを得た仕組みについて14人が起訴されました(オハイオ州北部地区連邦検事局)。
露見しても終わるとは限りません。 警察庁によれば、あるIT労働者は取引先を脅迫してソースコードを公開し、別の労働者は取引先のWebサイトを改ざんしました。
数字で見る
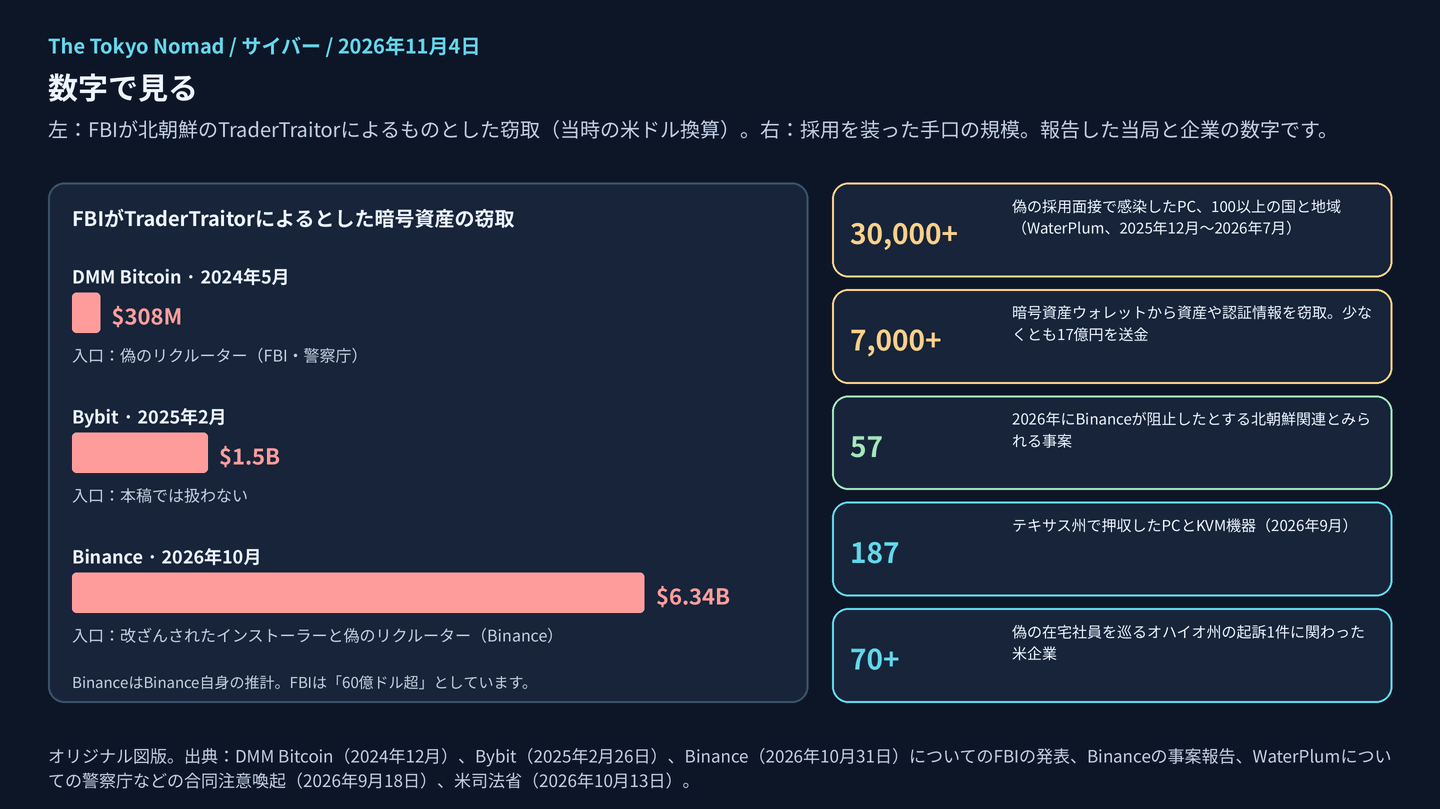
図6:オリジナル図版。窃取額は、FBIまたは被害企業が当時示したものです。Bybitの数字はFBIの2025年2月26日の発表によります。
窃取額は、そのたびに前回の4〜5倍になっています。3件のうちDMM BitcoinとBinanceの2件は、偽のリクルーターを経由していました。2026年のほかの暗号資産の被害は、2026年第3四半期のまとめを参照してください。
攻撃者の視点
それぞれの扉の実行の流れと、MITRE ATT&CKの手法です。出典自身の分類ではなく、最も近いと私たちが判断したものはそう記します。
扉1:偽のリクルーター
- 公開プロフィールから標的を選ぶ。 勤務先と職務が分かるもの(T1593.001、Search Open Websites/Domains: Social Media)。Binanceでは、6月の侵害で誰がウォレットを担当しているかがすでに攻撃者に知られていました。
- 偽の会社とリクルーターを作る。 正規の求人サイトやLinkedInに(T1585.001、Establish Accounts: Social Media Accounts)。「人事」の面接官、「CEO」、個人のSNSまで用意します。
- プラットフォームのメッセージで接触する(T1566.003、Spearphishing via Service)。
- 標的にコードを実行させる。 課題のリポジトリ、採用前試験、ビデオ会議の「修正」(T1204.002、User Execution: Malicious File)。Binanceの6月の段階では、Web検索で見つけた改ざんされたインストーラーが同じ役割を果たしました(最も近いもの:T1608.006、SEO Poisoning)。
- セッションを奪い、次にシステムを奪う。 Gincoでは盗んだセッションクッキー(T1539、Steal Web Session Cookie)、Binanceではデプロイ用の認証情報と社内AIツール(T1078、Valid Accounts)。
- 署名システムを通じて資金を移し、すぐに洗浄する(T1657、Financial Theft)。
扉2:偽の応募者
- 他人の身分を借りるか盗み、 大規模言語モデルで説得力のある経歴書を書く(T1656、Impersonation)。
- 助けを借りて面接を通る。 答えを伝える指南役、数分だけの顔の差し替え、そして「回線の不調」。
- PCを協力者の自宅へ送らせ、 KVM切替器や遠隔操作ツールで海外から操作する(T1219、Remote Access Tools)。
- 働き、給与を受け取り、アクセスを保つ。 給与は協力者の口座へ。コードやデータへの内部アクセスも得る(T1078、Valid Accounts)。露見すると恐喝に転じることもある(T1657、Financial Theft)。
どんな新しい変装をしても変わらないもの: リクルーターは、標的に重要なPCでコードを実行してもらう必要があります。応募者は、会社に、その場で一度も確かめていない人物を受け入れてもらう必要があります。この2つの条件をなくせば、変装は意味を失います。
防御側の視点
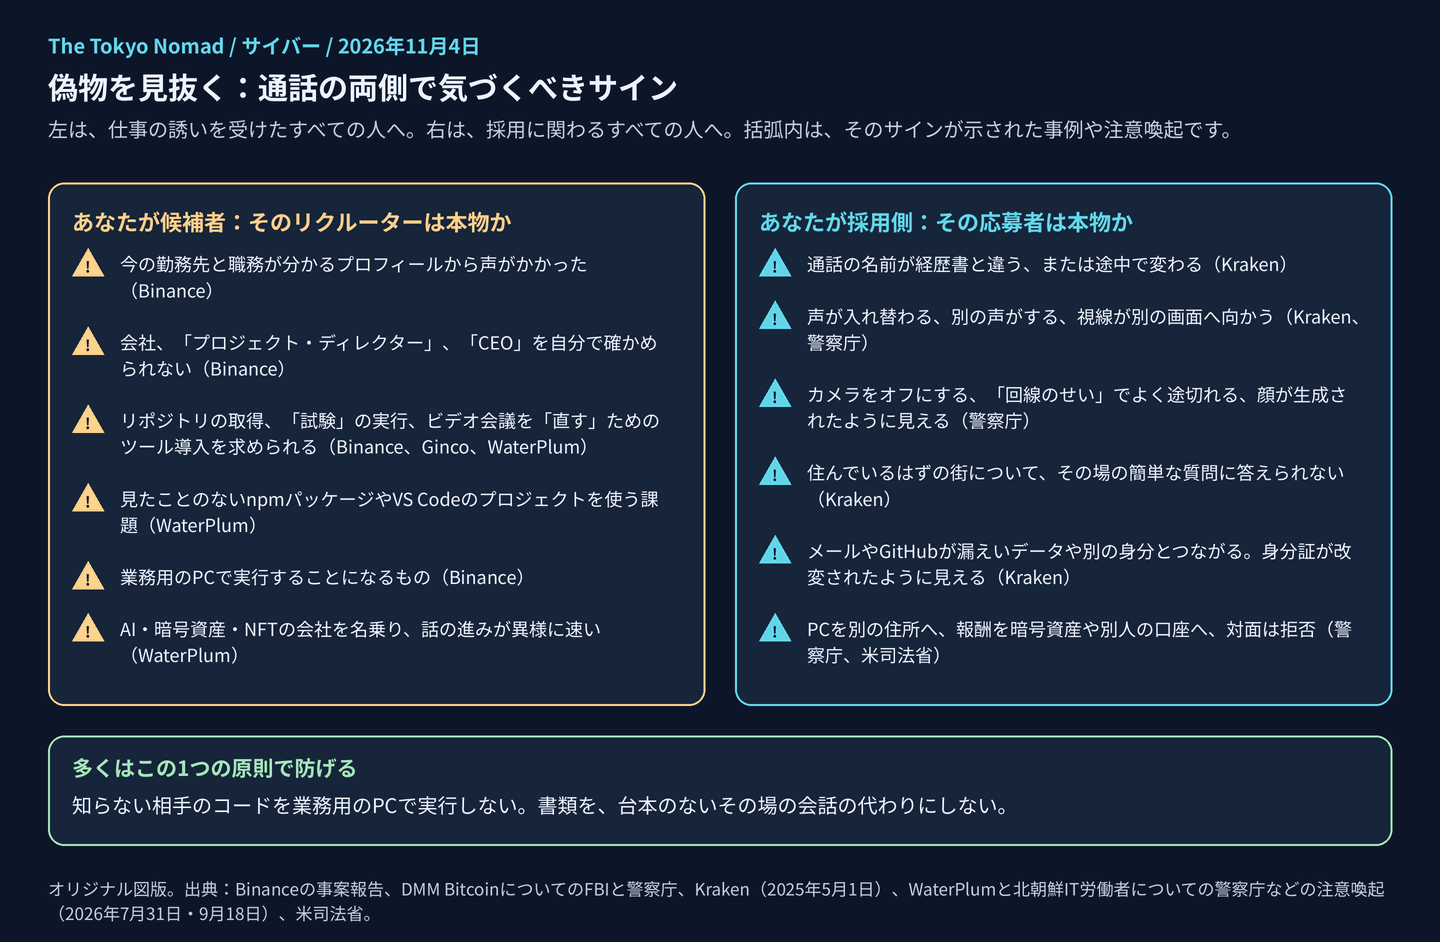
図7:オリジナル図版。どのサインも、括弧内に記した事例や注意喚起から取っています。
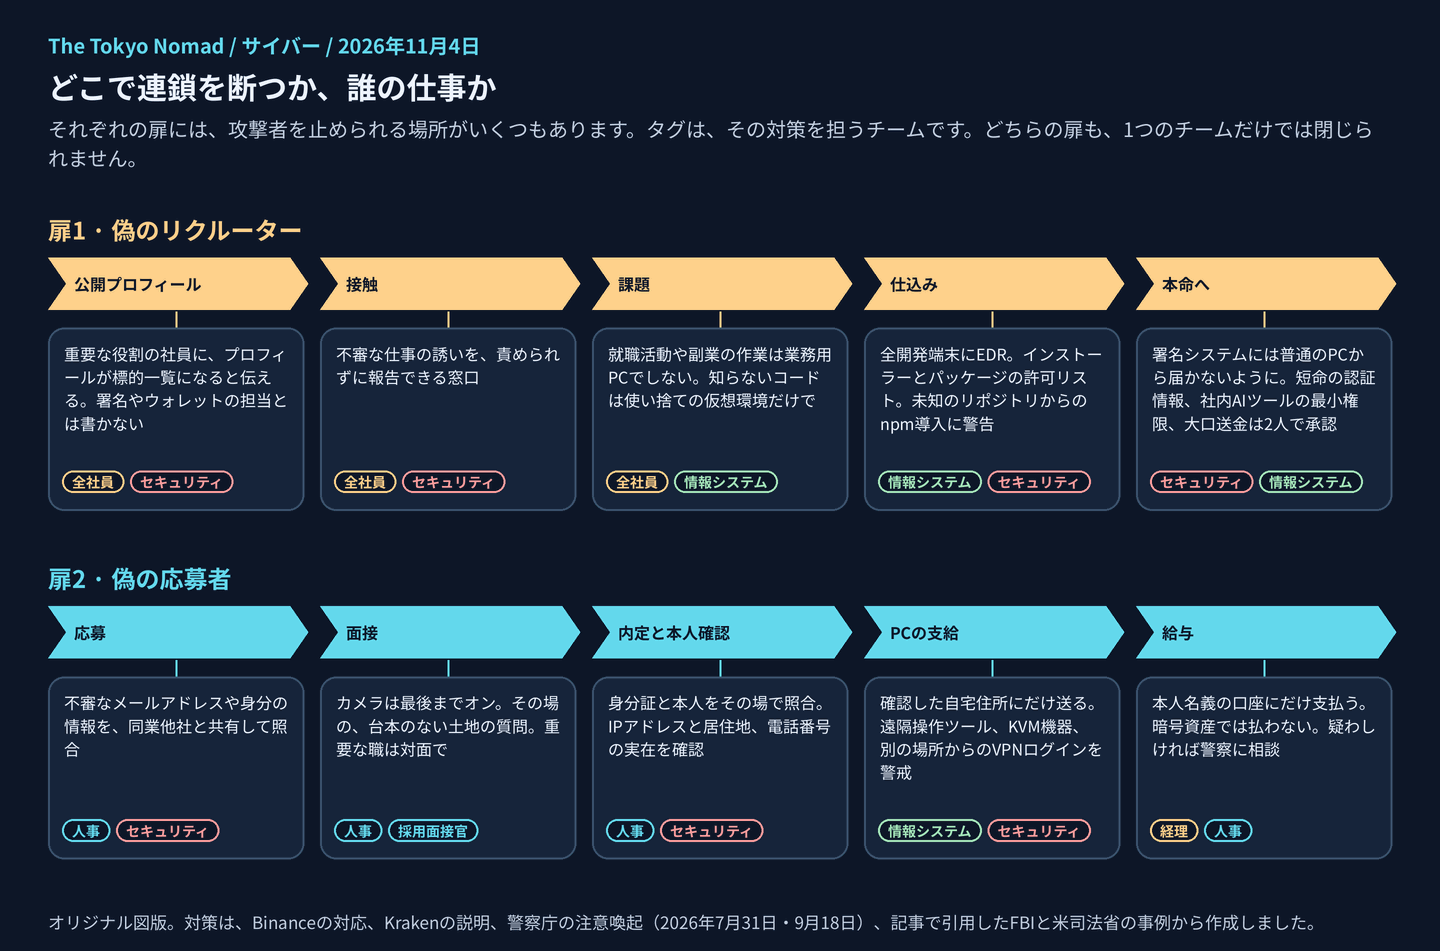
図8:オリジナル図版。どちらの扉も、1つのチームだけでは閉じられません。
全社員へ
- 採用の過程で、コードの実行、ツールの導入、会議アプリの「修正」を求められたら、攻撃とみなしてください。 試験を受けるとしても、消去できる個人の端末で行い、業務用の端末では決して行わないでください。
- 不審な採用の誘いは報告してください。 責めない仕組みにすることが大切です。技術者が転職先を探すのは普通のことで、報告があってこそセキュリティ部門は同僚に警告できます。
- 重要な担当業務は公開プロフィールに書かないでください。 Binanceの攻撃者は6月の侵入口から誰がウォレットを担当しているかを知りました。ほかの攻撃者は、それをプロフィールから知ります。
人事と採用面接官へ
- 面接の間はずっとカメラをオンにしてもらい、準備のいらない質問をその場でします。 近所のこと、天気、最寄り駅。Krakenの助言どおり、質問は毎回変えます。
- 本人確認はその場で。 カメラに映る顔と身分証、電話番号、そして応募者のIPアドレスが申告した居住地と合うか。警察庁が推奨している確認です。
- お金、鍵、本番システムに近い職は、対面で会います。 7月31日の注意喚起はプラットフォームに対面面接の義務化を求めています。会社も同じことができます。
- 情報を共有します。 Krakenは同業他社が共有した不審なメールアドレスの一覧で気づきました。参加できる業界の情報共有の場に加わり、自らも情報を出してください。
情報システムとセキュリティ部門へ
- 開発者の端末を、狙っても得のない標的にします。 すべての端末にEDR、インストーラーとパッケージの許可リスト、既定では管理者権限なし。Binanceの6月の段階は、Web検索で見つけたインストーラーから始まりました。
- 署名や本番のシステムに、普通のPCから届かないようにします。 堅牢化した専用端末、短命の認証情報、大口送金の2人承認を使います。社内AIツールには利用者に必要な権限だけを与えます。Binanceでは、それが足がかりになりました。
- 新しく採用した人の端末を見ます。 遠隔操作ツール、IP-KVM機器、本人が住んでいない場所からのVPNログイン。
経理と法務へ
- 給与は本人名義の口座にだけ、 契約の通貨で支払い、暗号資産では支払いません。
- 法的なリスクを把握します。 警察庁は、北朝鮮IT労働者への支払いは知らずに行っても国内法令や制裁の違反に問われるおそれがあると注意を促しています。疑わしい場合は速やかに警察に相談してください。
コピーして使えるテンプレート
全社員へのお知らせ
件名:コードの実行を求める採用の誘いについて

北朝鮮の工作員が、LinkedInや求人サイトでリクルーターを装っています。
Binanceでは、業務用PCで実行された面接の「課題」が、2026年10月に
約63億ドルが流出した攻撃の一段階になりました。

- リクルーターから渡されたコーディング課題、リポジトリ、インストーラー、
  会議ツールの「修正」を、業務用の端末で実行しないでください。
  試験を受ける場合は、消去できる個人の端末を使ってください。
- リクルーター、「人事」、「CEO」から何かの導入や実行を求められたら、
  手を止めて[セキュリティ担当の連絡先]に報告してください。
  転職活動をしていたことで責められることはありません。
- ウォレット、署名、本番システムの担当であることを、公開プロフィールに書かないでください。

よろしくお願いします。
採用面接官向けの本人確認チェックリスト
面接での本人確認 – 在宅勤務の職
応募者:                       職種:                   面接官 / 日付:

[ ] 面接の間ずっとカメラがオン。画面の名前が経歴書と一致
[ ] 声は1人だけ。指示を受けている様子や別の画面を見ている様子がない
[ ] 準備のいらない土地の質問を、その場で2〜3問(毎回変える)
[ ] 身分証をカメラに映してもらい、顔と照合
[ ] 電話番号に電話し、本人が出た
[ ] 接続元の場所が申告した居住地と合う(セキュリティ部門が確認)
[ ] メールアドレスとGitHubを、共有された不審な身分の一覧と照合
[ ] お金、鍵、本番システムに近い職は、対面の面接を設定
[ ] PCは確認した自宅住所にだけ。給与は本人名義の口座にだけ
[ ] 不審な点は、内定の前にセキュリティ部門へ報告
まだ分かっていないこと
- Binanceの各段階がどうつながっているか。 最初の発表は1台のDevOpsのPCを指していましたが、その後の発表でさらに侵入箇所が見つかっています。Binanceは調査を続けており、独立した検証を受けるとしています。
- 技術者Bに接触したのはどの攻撃か。 Binanceは偽の面接を説明していますが、名前の付いた特定の攻撃とは結び付けていません。
- Krakenの応募者が誰だったか。 同じ身分がほかの会社で採用されたかどうかも分かりません。
- 何社の日本企業が、知らずに北朝鮮IT労働者を雇っているか。 警察庁は1つのラップトップ・ファームを示しましたが、雇用主の数は示していません。
- 国内の交換業者がどこか。 警察庁は社名を明かしていません。
出典と更新履歴
2026年11月4日(日本時間)公開。 調査環境のネットワークから、これらのサイトの多くには直接アクセスできません。そのため、BinanceのXでの発表、Krakenのブログ記事、FBIの注意喚起、警察庁と外務省のページ、米司法省の発表は、それらのページの検索結果の抜粋で読み、引用は抜粋に示された範囲にとどめています。WaterPlumの数字は、4つの国家による攻撃についての以前の分析のために合同文書を直接読んだ内容とも一致しています。Binanceの約63億4,000万ドルは同社自身の推計で、FBIは「60億ドル超」としています。Binanceの10月27日の発表は、同社自身の投稿が見つからなかったため、Wu Blockchainによる紹介で引用しています。
- Binance:29 October Binance Security Incident: Initial Findings and Response Update · 侵害されたDevOpsのPCについての最初の発表 · 10月27日の発表(Wu Blockchainによる紹介)
- FBI(英語):Binanceへの60億ドル超の攻撃は北朝鮮によるもの(2026年10月31日) · Bybit(2025年2月26日) · DMM BitcoinについてのFBI・DC3・警察庁(2024年12月)
- 日本:TraderTraitorとDMM Bitcoinについての警察庁の発表(2024年12月24日) · WaterPlumと北朝鮮IT労働者についての警察庁の発表(2026年9月18日) · 合同文書(英語、PDF) · 北朝鮮IT労働者についての警察庁の注意喚起(2026年7月31日) · 同じ注意喚起についての外務省の発表
- Kraken(英語):How we identified a North Korean hacker who tried to get a job at Kraken(2025年5月1日)
- 米司法省(英語):北朝鮮の在宅IT労働者に対する一連の措置(2026年10月13日) · Operation Lonestar Roundup · オハイオ州の起訴