
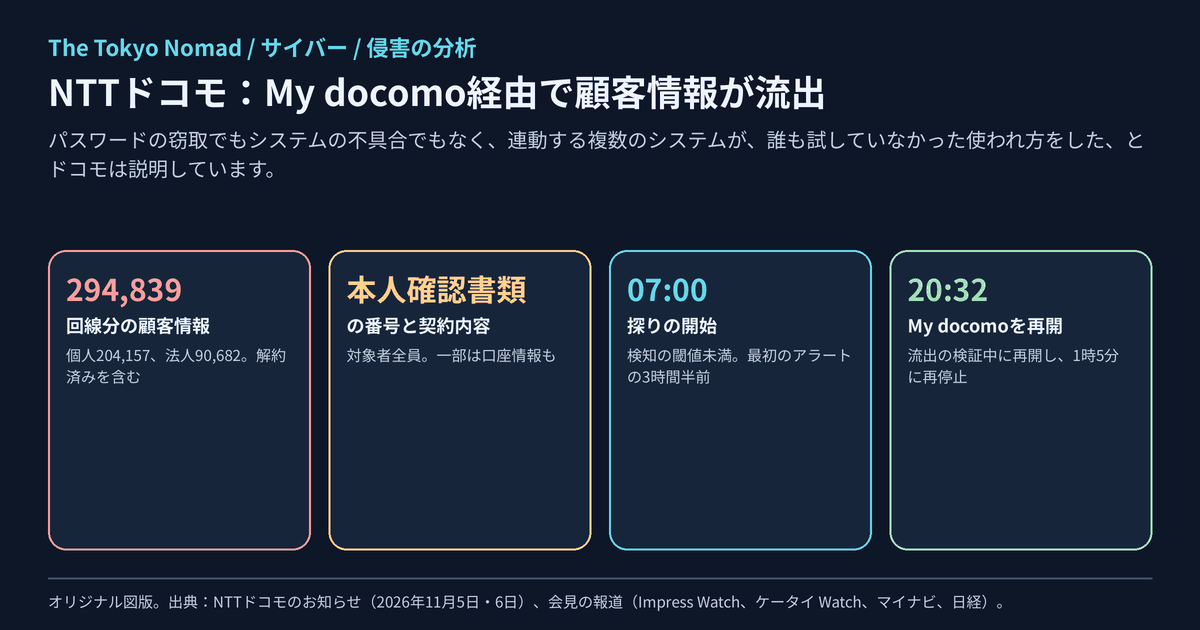
2026年11月4日、NTTドコモのMy docomoとドコモオンラインショップを通じて、最大29万4839回線分の顧客情報が持ち出されました。ドコモによれば、パスワードが破られたわけでも、バグが突かれたわけでもありません。 入り口はドコモの顧客ログインであるdアカウントでした。攻撃者はそこから、複数の社内システムがリクエストを受け渡す仕組みを悪用し、本人確認書類の番号を含む顧客情報を一括で検索・取得しました。ドコモの監視が最初のアラートを出したのは、探りが始まってから3時間半後でした。ドコモはその夜にMy docomoを再開し、自社の検証で流出の疑いが強まった深夜に再び停止しています。本稿は流出した情報から始め、時系列、ドコモが説明する攻撃の仕組み、他の組織が見直すべき点を順に扱います。
影響を受けたもの、受けていないもの
ドコモの第三報(11月6日18時時点)と、同日夜の記者会見の報道に基づく状況です。
| 対象 | 状況 | 分かっていること |
|---|---|---|
| 最大29万4839回線分の顧客情報 | 影響あり(確認済み) | 個人20万4157回線、法人9万682回線。解約済みの顧客とオンラインショップの利用者を含みます。対象者全員について、氏名・生年月日・年齢、住所・電話番号・メールアドレス、本人確認書類の番号、携帯電話番号・契約開始年月日、料金プラン・オプション・割引。 |
| 一部の顧客の追加の情報 | 影響あり(確認済み) | 法定代理人・手続代理人の氏名と連絡先、勤務先・法人の名称と所在地、金融機関名・支店名・口座番号・口座名義、子育て応援プログラムに関する情報。 |
| マイナンバー | 保存なし(ドコモの説明) | マイナンバーカードの画像は保存しておらず、流出の対象外としています。 |
| クレジットカード番号 | 記載なし | ドコモのお知らせは、流出した情報にカード番号を挙げていません。 |
| 通信の内容 | 流出なし(ドコモの説明) | 「通信の秘密」に当たる情報の漏えいはなかったとしています。 |
| ログイン | 突破されていない(ドコモの説明) | 2段階認証やパスキーは正常に機能しており、認証の突破ではないとしています。 |
| サービス | 停止中 | My docomoとドコモオンラインショップは11月5日1時5分から緊急メンテナンス中で、復旧見込みは未定です。ahamoサイトは予防的に停止し、11月8日に再開しました。 |
ドコモの利用者の方へ。 これらの情報を使った、本物らしく見えるメッセージに備えてください。ドコモは対象の個人にSMSや郵送で、法人には営業担当者などを通じて案内しています。この件に関するメッセージのリンクや添付ファイルを開かず、パスワードや個人情報を答えないでください。確認はドコモ自身の窓口で行ってください。この件の特設ダイヤルは0120-451-360(午前9時〜午後8時)です。
何が起きたか
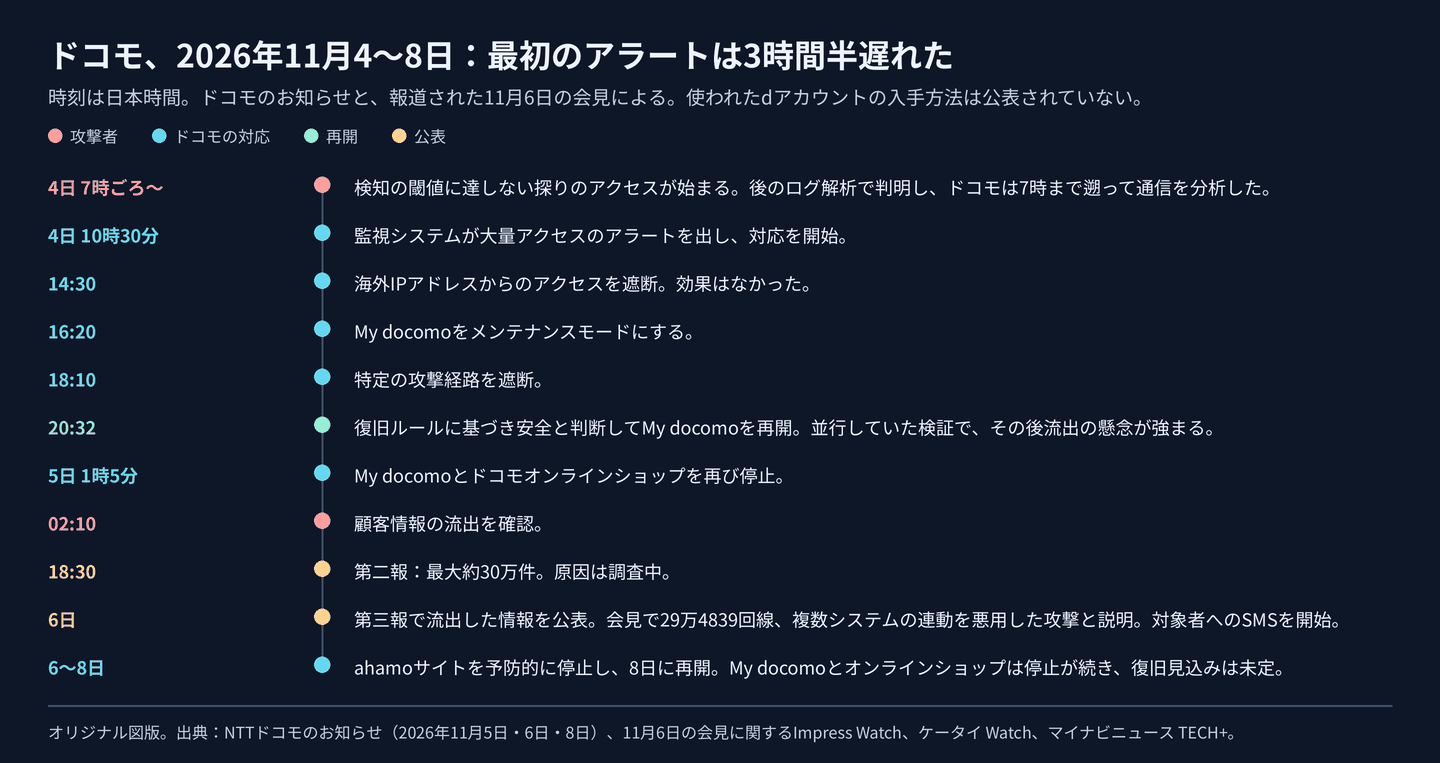
図1:ドコモのお知らせと11月6日の記者会見の報道をもとに作成したオリジナル図版。時刻は日本時間です。
時系列には、立ち止まって考えるべき点が3つあります。
- 静かな始まり。 後のログ解析で、7時ごろから警報の閾値に達しない探りが始まっていたことが分かりました。最初のアラートは10時30分で、内容は負荷、つまり大量の要求によるシステムへの負担でした。
- 効かなかった遮断。 14時30分に海外IPアドレスからのアクセスを遮断しましたが、効果はありませんでした。攻撃者が使っていたのは海外のアドレスだけではなかったことになります。
- 再開の判断。 18時10分に経路を遮断した後、ドコモは既存の復旧ルールに基づき安全と判断して、20時32分にMy docomoを再開しました。並行していた検証で流出の懸念が強まり、1時5分に両サービスを停止し、2時10分に流出を確認しました。ドコモは復旧ルールやITガバナンスを見直すとしています。
ドコモが説明する攻撃の仕組み
ドコモは会見で、関わったシステムの名前は挙げずに仕組みを説明しました。
- 入り口はdアカウント。 2段階認証やパスキーを含む認証は正常に機能していました。誰のアカウントだったか、攻撃者がどう入手したかは明らかにしていません。
- 連動するシステムを悪用。 My docomoがリクエストを受けると、社内の複数のシステムや機能が連動して処理します。攻撃者はこの連動を使い、顧客情報を「機械的に」一括で検索・取得しました。
- 保護は、読まれる場所で外れていた。 顧客情報は保管時とシステム間の通信時には暗号化やマスキングがされていましたが、あるシステムがデータを解釈する段階で保護が解除され、そこを狙われました。
坪谷寿一CISOは「我々が今まで考えていなかった組み合わせの中で起きた」と述べています。定期的な脆弱性診断では、この経路は見つかっていませんでした。ドコモは個々のシステムのバグではなく、システムの連動のさせ方の悪用だとしており、脆弱性に当たるかについては明言を避けています。「いわゆるAPI攻撃ではない」とも説明しました。確認された経路と類似の経路は遮断済みです。AIエージェントの利用の有無は確認中で、ドコモは攻撃者を特定していません。
攻撃者の視点
| 段階 | ATT&CK | ドコモの説明 |
|---|---|---|
| 本物のアカウントで入る | T1078 Valid Accounts | dアカウントが入り口。攻撃者自身のアカウントだった場合、侵入のために何も盗まれていないことになる。 |
| 警報の下にとどまる | 該当する単一の手法なし | 7時ごろから閾値未満の探り。最初のアラートの3時間半前。 |
| 社内の機能を連ねて他の顧客の情報に届く | T1213 Data from Information Repositories | 連動するシステムを悪用して顧客情報を検索。データを解釈する段階で保護が外れていた。 |
| 一括で取得する | T1119 Automated Collection | 最大29万4839回線分の顧客情報を「機械的に検索・取得」。 |
| 分かりやすい遮断をかわす | 該当する単一の手法なし | 14時30分の海外IPアドレスの遮断は効果がなかった。 |
この事案から学べるのは、攻撃者に必要なかったものです。破られたパスワードも、マルウェアも、既知の脆弱性もありません。個々の要求は、顧客がサイトを使っているように見えた可能性があります。弱点は、組み合わさったシステムが1つのアカウントに見せてよい範囲にありました。
防御側の視点
- 要求の速さだけでなく、1つのアカウントが何を取ったかで警報を出す。 今回の最初のアラートは負荷についてでした。1つのアカウントやセッションが何人分の顧客情報に触れたかを数え、数千に達するよりずっと前に警報を出してください。法人アカウントのように多数の回線を管理する前提のアカウントを除けば、1つのログインがごく少数を超える顧客の情報に触れることはまれなはずです。
- 海外からのアクセスの遮断を封じ込めとみなさない。 ノイズは減るかもしれませんが、今回は効果がありませんでした。攻撃者は国内の回線を経由できます。ドコモが18時10分に行ったように、経路やアカウントそのものを遮断してください。
- 流出がないと確認できてから再開する。 ドコモは流出の検証中に既存の復旧ルールに基づいて再開し、その後再び停止することになりました。再開の条件はインシデントの前に決めておいてください。経路が閉じていること、最初の探りまで遡ってログを確認したこと、流出を調べる担当者が同意していることです。
- データが読める状態になる場所で、アクセスを確かめる。 保管時と通信時の暗号化は、システムがデータを復号して扱う場所では役に立ちませんでした。そこで、呼び出し元がその顧客の情報を見てよいかを確かめ、作業に必要な項目だけを返してください。1つの顧客ログインから、本人確認書類の番号や口座情報を一括で取得できてはいけません。
- 部品だけでなく、つながりを試す。 ドコモの診断は個々のシステムを対象にしており、経路はその組み合わせの中にありました。連動するシステムをまたいだ悪用のケースを試験に含めてください。「1人の顧客としてログインした状態で、どの経路からでも他の顧客の情報に届くか」です。
当サイトのリスクモデルは、この種の設計上の弱点を繰り返し起きるショックとして扱っています。ドコモはAPI攻撃ではないとしていますが、記録ごとに呼び出し元を確かめるという同じ原則は、APIの漏えいの見つけ方と直し方でも扱っています。
| チーム | 対応 | 完了の目安 |
|---|---|---|
| IT Operations | ポータルのどの機能が、どの社内システムを経由して他の顧客の情報を返しうるかを洗い出す | すべての経路と、それを守る確認が一覧になっている |
| SIEM | アカウントやセッションごとに読まれた顧客情報の件数に警報を追加する | ルールが稼働し、再現データで試験済み |
| Legal / Privacy | 本人確認書類の番号と口座情報を含む漏えいの通知と報告を準備する | 案内文と報告の経路が合意済み |
同じ11月6日の、別の件
会見と同じ日、総務省はドコモに対し、別の問題で文書による行政指導を行いました。ドコモが特定の料金プランの契約者約34万人分の情報を、有効な同意のないままアマゾンジャパンに提供していた件です。今回の侵害とは別の事案です。
まだ分かっていないこと
- 攻撃者がdアカウントをどう入手したか。 攻撃者自身のものか、他人のものか。
- どのシステムが連ねられたか。 何がデータの保護を外したのか。
- どの本人確認書類の番号が流出したか。 ドコモはプライバシーを理由に明らかにしていません。
- AIエージェントが使われたか。 攻撃者は誰か。
- My docomoとオンラインショップがいつ再開するか。 ドコモが検討している見舞金の金額と条件。
出典と更新履歴
- NTTドコモ:第三報(11月6日 午後6時00分時点)
- NTTドコモ:第二報(11月5日 午後6時30分時点)
- NTTドコモ:ahamoサイトの緊急メンテナンス完了について、2026年11月8日
- Impress Watch:会見、29万4839回線、時系列、2026年11月6日
- ケータイ Watch:「システム連携の隙」、2026年11月6日
- マイナビニュース TECH+:29万4839回線、個人と法人の内訳、2026年11月6日
- 読売新聞:解約済みの利用者も対象、見舞金を検討、2026年11月6日
- 日本経済新聞:本人確認書類の番号、マイナンバー、通信の秘密、2026年11月6日
- 朝日新聞:最大30万件、2026年11月5日
- piyolog:ドコモの事案のまとめ、2026年11月9日
- NHK:アマゾンジャパンへの情報提供で総務省が行政指導、2026年11月6日 · ITmedia Mobile
- MITRE ATT&CK:T1078 Valid Accounts · T1213 Data from Information Repositories · T1119 Automated Collection
2026年11月9日: 初版を公開。数値と時刻は、ドコモのお知らせと11月6日の会見の報道によるもので、それぞれ少なくとも2つで確認しました。CNET Japanの会見の記事は当サイトの取得ツールで開けなかったため、ほかの報道に拠っています。出典を探す際にはpiyologのまとめを参考にしました。ドコモのお知らせはカード番号に触れていないため、そのとおりにのみ記しています。ドコモが次の報告を出した時点、またはサービスを再開した時点で更新します。