
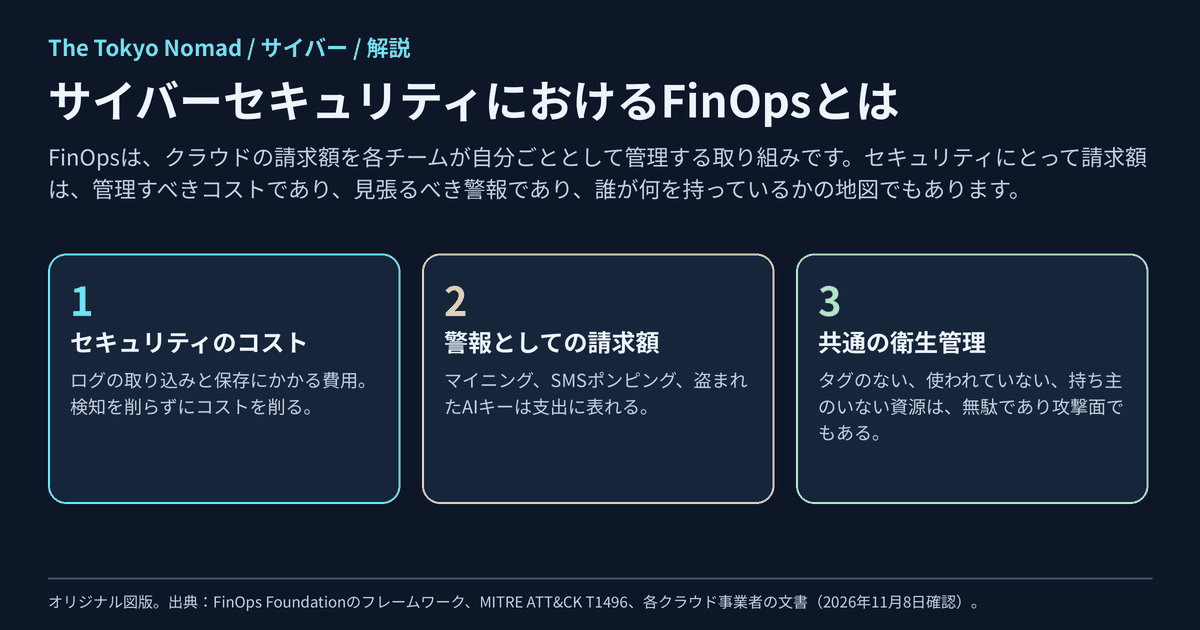
FinOpsは、クラウドを使うチーム自身に、その費用の責任を持たせる取り組みです。財務の話に聞こえますが、セキュリティとは3つの点で交わります。 セキュリティ製品には費用がかかり、その多くはログの取り込みと保存に使われるため、不用意な節約が検知を止めてしまうことがあります。請求額は警報でもあります。クラウドの鍵を盗んだ攻撃者は、あなたのアカウントで暗号資産のマイニングを行い、SMSを送り、AIモデルを使います。最初の兆候が請求書ということもあります。そして両チームは同じ衛生管理に頼っています。すべての資源に持ち主がいて、使われていないものを放置せず、誰も見ていない場所で何も動いていないことです。本稿では、FinOpsとは何か、3つの交わるところ、攻撃者が請求額をどう自分の収入に変えるか、そして何をすべきかを順に扱います。
1分でわかるFinOps
FinOps Frameworkを管理する、Linux Foundation傘下の非営利団体FinOps Foundationは、FinOpsを「技術のビジネス価値を最大化し、適時のデータに基づく意思決定を可能にし、エンジニアリング、財務、事業の各チームの協働を通じて財務上の説明責任を生み出す、運用のフレームワークであり文化的な実践」と定義しています。
実際には、チームは次の3つのフェーズを繰り返します。
- Inform(把握): コスト、利用量、効率のデータを見て、各コストをチームに割り当てる。
- Optimize(最適化): 同じお金でより多くの価値を得る方法を見つける。
- Operate(運用): その変更を実施し、維持する。
目的は単に支出を減らすことではありません。MicrosoftのFinOpsの文書は、「FinOpsの目的はお金を節約することではなく、クラウドを通じて収益やビジネス価値を最大化すること」だと明言し、その際に「必要なレベルのパフォーマンス、信頼性、セキュリティ」を保つとしています。
セキュリティは、すでにこの取り組みの一員です。FinOps FoundationはIT Securityを「Allied Persona(連携するペルソナ)」に挙げ、FinOpsと協力して「セキュリティ支出を最適化し、ITセキュリティの財務ガバナンスを改善し、組織のクラウドセキュリティ態勢全体を強化する」役割としています。請求データの共有もしやすくなっています。クラウド、SaaS、AI、データセンターにまたがるコストと利用量のデータを揃えるFoundationのオープンな形式FOCUSは、2026年6月にバージョン1.4になりました。
FinOpsとセキュリティが交わるところ
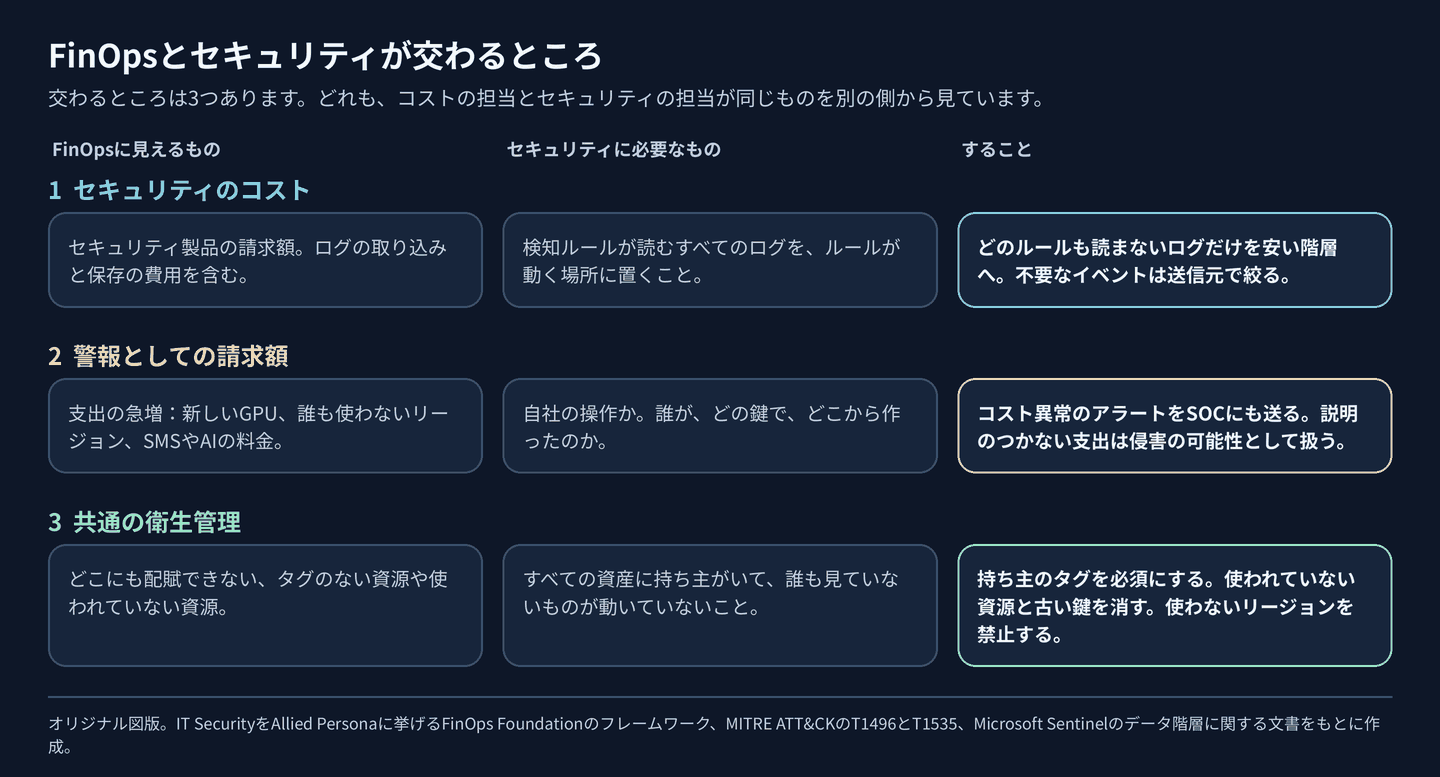
図1:オリジナル図版。どの交わるところでも、コストの担当とセキュリティの担当が同じものを別の側から見ています。
1. セキュリティのコスト:削るのは支出で、検知ではない
クラウドのSIEMの請求額の多くは、ログを取り込み、保存するための費用です。たとえばMicrosoft Sentinelは、取り込みと、無料期間を超える保存に料金がかかり、2つの保存階層でそのトレードオフをはっきり示しています。
| 階層 | 用途 | 注意点 |
|---|---|---|
| Analytics tier(分析階層) | 検知ルール、アラート、ハンティング、調査を高速に行う | 標準の取り込み料金 |
| Data lake tier(データレイク階層) | 大量のデータを低コストで何年も保存し、後から検索する | Microsoftによると「ログをデータレイク階層だけに取り込むと、それらのログはアラートを生成しません」 |
Microsoft自身の指針は、EDRのアラート、特権アクセスのログ、認証イベント、脅威インテリジェンスの指標を分析階層に置くとしています。安い階層の候補には、クラウドストレージのアクセスログ、NetFlow、TLS証明書、ファイアウォール、プロキシ、IoTのログといった大量の「二次的な」データを挙げています。
ここから導かれる原則は単純です。ログを安い階層に移したり、送信元で絞ったりする前に、それを読む検知ルールを洗い出してください。 ルールが頼るログを消すことは、攻撃者がログを止めるのと同じ結果になります。MITRE ATT&CKはこれをT1685.002 Disable or Modify Cloud Logとして扱っています。違いは、変更が承認済みのため、誰もアラートを出さないことです。検知に必要なログソースの確かめ方は、当サイトのSentinelとCrowdStrikeのログチェックリストをご覧ください。
セキュリティの支出は、1つの大きな合計としてではなく、ログソースごとに、そのソースで何を検知できるかと並べて報告する習慣が役に立ちます。合計だけでは、一律の削減を招きやすいからです。
2. 警報としての請求額
クラウドの認証情報を盗んだ攻撃者は、あなたのお金を直接使うことがよくあります。MITRE ATT&CKはこれをT1496 Resource Hijackingと呼び、「攻撃者は、乗っ取ったシステムの資源を使って、資源を大量に消費する処理を行うことがある」としています。サブテクニックは4つあり、それぞれ請求額のどこかに表れます。
| ATT&CK | 攻撃者がすること | 請求額のどこに表れるか |
|---|---|---|
| T1496.001 Compute Hijacking | サーバー、コンテナ、新しいクラウドのインスタンスで暗号資産のマイニングを行う | コンピューティング。新しいインスタンスや大きなインスタンスが多い |
| T1496.002 Bandwidth Hijacking | 帯域とIPアドレスをプロキシサービスに売る、またはスキャンに使う | データ転送 |
| T1496.003 SMS Pumping | ワンタイムパスワードや登録のフォームを悪用し、詐欺師に収入をもたらす番号へ大量のSMSを送らせる | SMSとメッセージング |
| T1496.004 Cloud Service Hijacking | メールやSMSのサービスでスパムやフィッシングを送る。盗んだ鍵でクラウドのAIモデルを使う(「LLMjacking」)。使ったことのないサービスを有効にすることもある | メール、メッセージング、AIモデルの料金 |
場所も手掛かりになります。攻撃者は、使っていないクラウドのリージョンに資源を作ることがあり、ATT&CKはこれをT1535 Unused/Unsupported Cloud Regionsとしています。セキュリティチームは主なリージョンしか見ていないことが多いからです。リージョン別のコストの集計なら、すべてのリージョンが見えます。本物の配信サービスがフィッシングに悪用された例は、当サイトの国内のメール配信基盤の侵害の分析で扱っています。
主要なクラウドはいずれも、コスト異常のアラートを標準で備えています。財務だけでなくセキュリティチームにも送る価値があり、Microsoftはそれをインシデントとして取り込む方法まで文書にしています。ただし、請求データに基づくため、仕組み上どうしても遅れます。Google Cloudの早期の異常アラートは利用から20〜40分、AWS Cost Anomaly Detectionは最大24時間かかることがあります。AzureはUTCの1日の終了から36時間後に1日1回確認するため、利用から36〜60時間です。
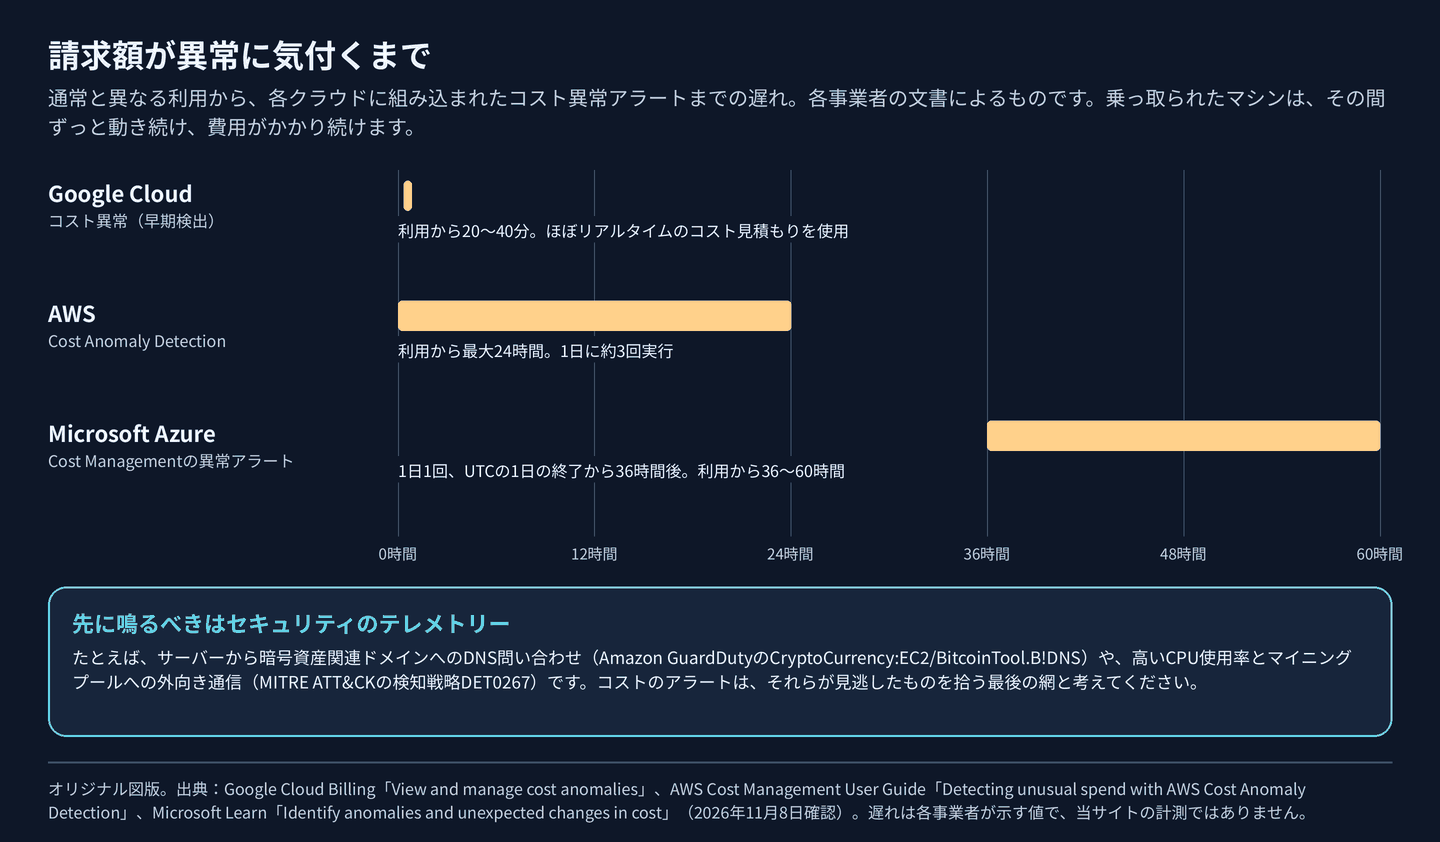
図2:オリジナル図版。遅れは各事業者が示す値で(2026年11月8日確認)、当サイトの計測ではありません。
もう1つの隙間があります。AWSは、新しく使い始めたサービスについて異常を検出できるようになるまで10日分の履歴が必要だとしています。そして、使ったことのないサービスを有効にすることは、ATT&CKが攻撃者によるクラウドのAIの悪用として記している手口そのものです。使っていないサービスには、異常検出のモデルより、固定の予算の閾値やサービスを禁止するポリシーのほうが効きます。
したがって、最初の警報はセキュリティのテレメトリーから鳴るべきです。たとえばGuardDutyの暗号資産に関する検出や、ATT&CKの検知戦略DET0267にある、高いCPU使用率とマイニングプールへの通信を組み合わせた分析です。コストのアラートは、それらが見逃したものを拾う最後の網です。
3. 共通の衛生管理:持ち主、タグ、使われていない資源
FinOpsは、誰の費用かが分からなければコストを配賦できません。セキュリティも、誰の資産かが分からなければ守れません。1つの持ち主のタグが両方の役に立ちます。Foundationの、他の分野と連携するための指針には、「適切なポリシーを設定・報告し、アラートを設定することで、クラウドのセキュリティを監視し、潜在的なリスクを特定する」ことが含まれ、例としてサイバー資産の攻撃面管理(CAASM)を挙げています。
同じ後片付けが両方の役に立ちます。
- 使われていない資源: 忘れられた仮想マシンや検証環境は、費用がかかるうえ、パッチも監視もない攻撃面です。
- 古いアクセスキー: 費用はかかりませんが、侵入口として残ります。
- 使わないリージョン: 禁止すれば、予期しない費用と、T1535の隠れ場所の両方がなくなります。
何か起きたときは、請求データが、何がどこでどれだけ使われたかを、すばやく金額で示します。誰がしたかは、クラウドのアクティビティログが示します。
攻撃者の視点
費用を悪用する侵入は、通常次の順で進みます。
- 鍵を手に入れる。 コード、CIシステム、ノートPC、フィッシングページから、クラウドのアクセスキーやAPIトークンを盗む(T1078.004 Cloud Accounts)。
- 静かな場所を選ぶ。 誰も見ていないリージョン(T1535)を選ぶか、被害者が使ったことのないサービスを有効にする。そうすればSOCにも異常検出のモデルにも基準がない。
- アカウントを収入源に変える(T1496)。
- 大きなインスタンスでマイニングを行う。
- 帯域を転売する。
- 登録フォームからSMSを大量に送らせる。
- リバースプロキシ経由でAIモデルへのアクセスを売る。
- 遅れを当てにする。 請求書は数日後、コストのアラートは数時間から数日後に届く。コスト削減でコントロールプレーンのログが検知ルールの届かない場所に移されていれば、何のアラートも鳴らない。
防御側の視点:今月すること
- コスト異常のアラートをすべての場所で有効にする。 AWSのすべてのアカウント、Azureのすべてのサブスクリプション、Google Cloudのすべての請求先アカウントです。財務だけでなくセキュリティのキューにも送ってください。
- 固定の予算を設定する。 検証環境と、使っていないサービスが対象です。Azureでは、予算からアクショングループに通知し、さらなる課金を減らす、または止める自動処理を行えます。
- 使わないものは禁止する。 クラウドのポリシー機能で、使わないリージョンとサービスを拒否してください。SMSとAIのAPIキーには支出の上限を設け、定期的に入れ替えてください。
- コストを削るときは検知を守る。 ログを削る前に、ソースごとにそれを読むルールを洗い出してください。EDR、ID、特権アクセス、クラウドのコントロールプレーンのログは、ルールが動く場所に置いてください。
- 持ち主を必須にする。 持ち主のタグを必須にし、タグのない支出を毎週、正体不明の資産として確認し、使われていない資源と古い鍵を同時に消してください。
誰が何をするか
| チーム | 担当 | 他のチームから必要なもの |
|---|---|---|
| FinOps | コストデータ、配賦、予算、異常アラート | セキュリティから:削ってはいけないログソースの一覧と、当番のアナリストへの連絡方法 |
| セキュリティ(SOC、SIEM) | 検知、ログの網羅性、説明のつかない支出の切り分け | FinOpsから:異常アラートと、アカウント別・リージョン別・サービス別のコスト |
| エンジニアリングとIT運用 | 持ち主のタグ、後片付け、リージョンとサービスのポリシー | 両方から:1つのタグ付けの基準と、許可するリージョンの1つの一覧 |
| 財務 | 予算と予測 | セキュリティから:1つの合計ではなく、ログソースと機能ごとに説明された支出 |
コストデータでは分からないこと
- 遅い。 図2の異常アラートは、利用から数分〜数日後に届きます。
- 何がどこでかは分かっても、誰がかは分からない。 誰がしたかはアクティビティログが示します。
- 履歴が必要。 Azureのモデルは60日分の利用から学習し、AWSは新しいサービスに10日分の履歴を必要とします。
- ゆっくりした悪用は隠れる。 小さく安定したマイニングや、少しずつのSMSは、通常の範囲に収まることがあります。
- 固定価格は急増しない。 定額やコミットメントで購入したサービスは、悪用されても請求額がまったく変わらないことがあります。
出典と更新履歴
- FinOps Foundation:What is FinOps?
- FinOps Foundation:FinOps Phases
- FinOps Foundation:FinOps Personas(Allied PersonaとしてのSecurityを含む)
- FinOps Foundation:Intersecting Disciplinesのケイパビリティ
- FinOps Foundation:FinOps Framework 2026、2026年3月19日
- FOCUS:What is FOCUS?(バージョン1.4、2026年6月4日承認)
- Microsoft Learn:FinOpsとは · FinOps Frameworkのライフサイクル
- MITRE ATT&CK:T1496 Resource Hijacking、サブテクニック.001、.002、.003、.004
- MITRE ATT&CK:T1535 Unused/Unsupported Cloud Regions · T1685.002 Disable or Modify Cloud Log · T1078.004 Cloud Accounts · DET0267 Resource Hijacking Detection Strategy
- Google Cloud Billing:View and manage cost anomalies
- AWS:Detecting unusual spend with AWS Cost Anomaly Detection
- AWS:GuardDutyのEC2の検出結果タイプ(CryptoCurrency:EC2/BitcoinTool.B!DNS)
- Microsoft Learn:コストの異常と予期しない変化を特定する · Microsoft Cost Managementとは(予算と異常のアラート)
- Microsoft Learn:Microsoft Sentinelのデータ階層と保持期間の管理 · データレイクへの取り込みの指針 · ログの保持階層
2026年11月8日: 初版を公開。FinOps Foundationの原則(Principles)のページは本文をスクリプトで読み込むため、当サイトの取得ツールにはメニューしか表示されず、原則の一覧は載せていません。定義、フェーズ、ペルソナ、Intersecting Disciplinesのページは直接読み込めました。また、Foundationのフレームワークに沿うMicrosoftのFinOpsの文書も、同じ定義とフェーズを示しています。ATT&CKの旧T1562.008のページは現在T1685.002に転送されるため、こちらを出典としています。図2の遅れは各事業者が示す値で、当サイトの計測ではありません。価格は頻繁に変わるため、載せていません。英語の出典の引用は当サイトによる訳です。