
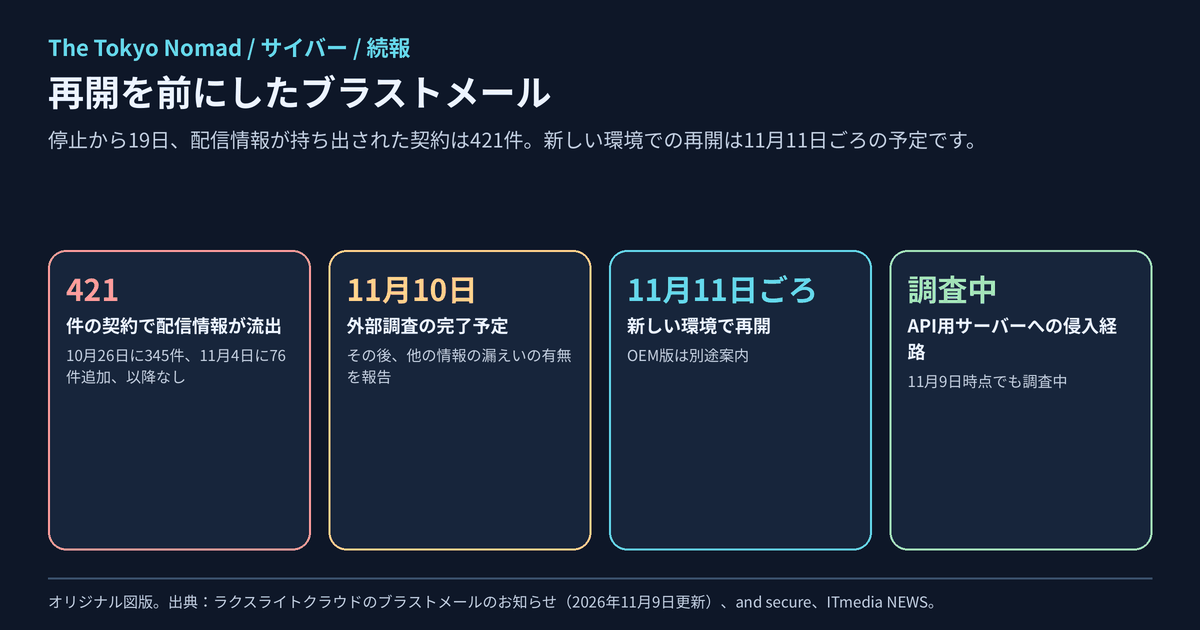
ラクスライトクラウドが運営する一斉メール配信サービス「ブラストメール」は10月21日から停止しており、新たに構築した環境で11月11日ごろの再開を予定しています。 当サイトの国内のメール配信基盤の侵害の分析は、11月5日までの状況を扱いました。その時点で、全契約者の契約者情報の持ち出しと、421件の契約での配信先リストなどの配信情報の持ち出しが分かっていました。11月9日の更新に新たな漏えいはありません。外部調査は11月10日に完了の見込みで、再開は引き続き11月11日ごろを目指すとしています。再開にとって最も重要な問いはまだ残っています。攻撃者がブラストメールのAPI用サーバーにどう侵入したかです。本稿は、何が変わったか、ラクスライトクラウドが公表している時系列の全体、そして利用者が配信を再開する前に確かめるべきことをまとめます。
影響を受けたもの、受けていないもの
ラクスライトクラウドの2026年11月9日13時の更新時点の状況です。
| 対象 | 状況 | 分かっていること |
|---|---|---|
| 全契約者の契約者情報 | 影響あり(確認済み) | 会社名、担当者名、電話番号、メールアドレス、請求先メールアドレス、契約と支払いの履歴など。販売管理システムから持ち出されました。 |
| 配信先リストなどの配信情報 | 421件の契約で影響あり | 10月26日に345件。11月4日に外部機関の調査で76件が追加されました。421件すべてに個別に連絡済みで、前回の報告以降、新たな漏えいはありません。 |
| その他の情報 | 調査中 | 外部調査は11月10日に完了の見込みで、その後に契約者情報以外の漏えいの有無を報告するとしています。最終報告書の提出時期は未定です。 |
| クレジットカード番号 | 保持なし | カード番号は保持していないとしています。 |
| 侵入経路 | 調査中 | 攻撃者は2台のAPI用サーバーに侵入してコマンドを実行し、そこから販売管理システムとサービスのデータベースに接続しました。API用サーバーへの最初の侵入経路は分かっていません。 |
| サービス | 10月21日から停止 | 管理画面とAPIは0時30分ごろから、メール配信は1時ごろから停止。新たに準備する環境で11月11日ごろの再開を目指しており、日程は変わる可能性があります。OEM版は別途案内するとしています。 |
11月5日から変わったこと
- 新たな漏えいはなし。 11月9日の更新は、前回の報告以降、新たに漏えいが分かった利用者はいないとしています。配信情報が持ち出された契約は421件のままです。
- 調査の完了日。 外部調査は11月10日に完了の見込みです。その後、契約者情報以外の情報の漏えいの有無を報告し、最終報告書の提出時期は確定次第知らせるとしています。
- 新しい環境。 再開は引き続き11月11日ごろを目指し、「安全性に配慮した新しい環境の準備」を進めています。詳細は利用者にメールで案内するとしています。
- 報告の受付は終了。 個人情報保護委員会への連名報告の受付は11月5日で終了しました。同社は個人情報保護委員会、プライバシーマーク制度を運営するJIPDEC、総務省関東総合通信局に報告し、警視庁に通報したとしています。
- 当サイトが伝えていなかった詳細。 お知らせの時系列によると、ラクスライトクラウドは10月20日22時39分に、パスワード再設定メールを含むシステムメールの送信を止め、その後、夜のうちにサービスを遮断しました。サーバーから外部への通信の遮断は10月21日4時44分に完了しています。
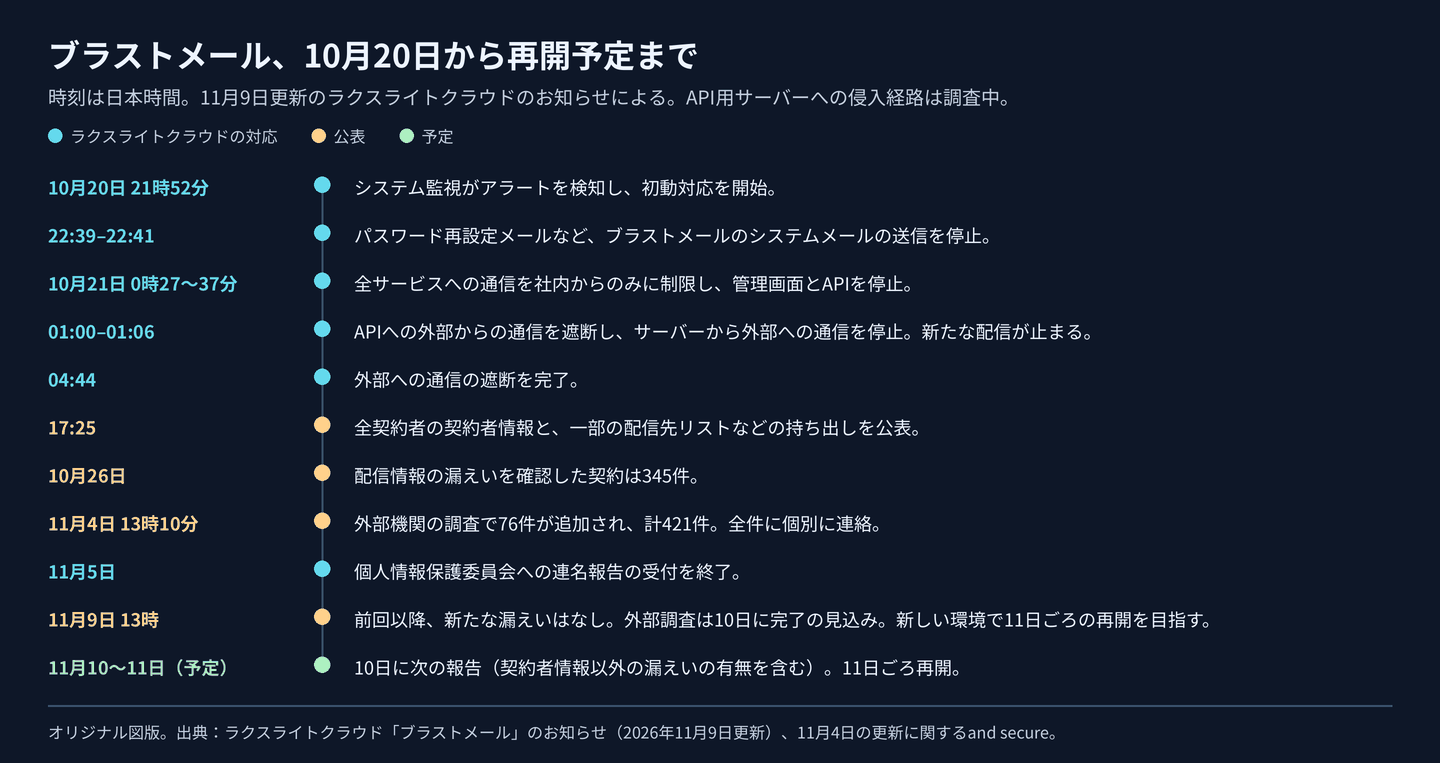
図1:11月9日更新のラクスライトクラウドのブラストメールのお知らせをもとに作成したオリジナル図版。時刻は日本時間です。
配信を再開する前に確かめること
再開のときは、利用者が最も急ぎがちな時です。以下は当サイトの推奨で、ラクスライトクラウドの案内ではありません。
- まず11月10日の報告を読む。 本文や送信設定など、契約者情報と配信先リスト以外のものが持ち出されたかが示されるはずです。それによって、ほかに変えるべきものが変わります。
- 新しい環境で何が変わったかを尋ねる。 API用サーバーにどう侵入されたか、その経路は閉じたか、送信に使う認証情報や署名の鍵は入れ替えたかを尋ね、回答を書面で残してください。
- 自社の秘密情報を入れ替える。 管理画面のパスワードと、自社のシステムが使うAPIキーを変更し、予約配信が再開する前に、CMSやCRMなどつないでいる道具をすべて更新してください。
- 送信ドメイン認証を確かめる。 SPFとDKIMのレコードが新しい環境の要件と合っているかを確認してください。ブラストメールが新しいDKIMの鍵を発行した場合は、最初の配信より前に公開してください。ブラストメールの利用をやめた場合は、DNSからその記述を削除してください。
- 名簿が持ち出された場合は、読者に知らせる。 421件に含まれる場合は、配信を再開する前に、自社のドメインから読者に短い案内を送ってください。自社を名乗る偽のメールが、すでに注意を受けた人に届くようにするためです。
- 支払いの依頼を疑う。 担当者名、請求先メールアドレス、支払いの履歴は、請求書詐欺に必要な情報そのものです。振込先の変更や「未払い」の連絡は、手元にある番号に電話して確かめてください。
攻撃者の視点
| 段階 | ATT&CK | ラクスライトクラウドの説明 |
|---|---|---|
| API用サーバーに入る | 経路は非公表 | 2台のAPI用サーバーに侵入。経路は調査中。 |
| コマンドを実行する | T1059 Command and Scripting Interpreter | 2台のAPI用サーバーでコマンドを実行。 |
| 業務システムに届く | T1213 Data from Information Repositories | API用サーバーから販売管理システムとサービスのデータベースへ。 |
| データを持ち出す | TA0010 Exfiltration | 全契約者の契約者情報と、421件の契約の配信情報。 |
| 次に使う | T1656 Impersonation | 報告された事実ではなくリスク。請求先と支払いの履歴は請求書詐欺に向く。 |
まだ分かっていないこと
- API用サーバーにどう侵入されたか。 同じ経路が新しい環境にもないか。
- ほかに漏えいしたものがあるか。 11月10日の調査完了後に報告の予定です。
- 最終報告書がいつ公表されるか。
- 11月11日ごろの再開が予定どおりになるか。 OEM版がいつ再開するか。
まだ停止中のもう1つの配信基盤、アララ メッセージについては、アララの続報にまとめています。
出典と更新履歴
- ラクスライトクラウド:ブラストメールの緊急停止および個人情報漏えいに関するお詫びとご報告、2026年11月9日13時更新
- and secure:ブラストメールの11月4日の更新、421件、2026年11月4日
- ラクス:ブラストメール第2報、2026年10月21日
- ITmedia NEWS:契約者情報すべて漏えい、API用サーバー、2026年10月23日
- 日本経済新聞:ラクス子会社の契約者情報が流出
- MITRE ATT&CK:T1059 · T1213 · TA0010 · T1656 Impersonation
2026年11月9日: 11月3日の分析の続報として初版を公開。ラクスライトクラウドのお知らせは直接読みました。11月9日の更新の内容(調査の完了日と新しい環境)は、公開時点でほかの報道がなく、運営会社のページのみに拠っています。それ以前の数値はand secure、ITmedia NEWS、日本経済新聞と照合しました。11月10日の報告と再開の後に更新します。