
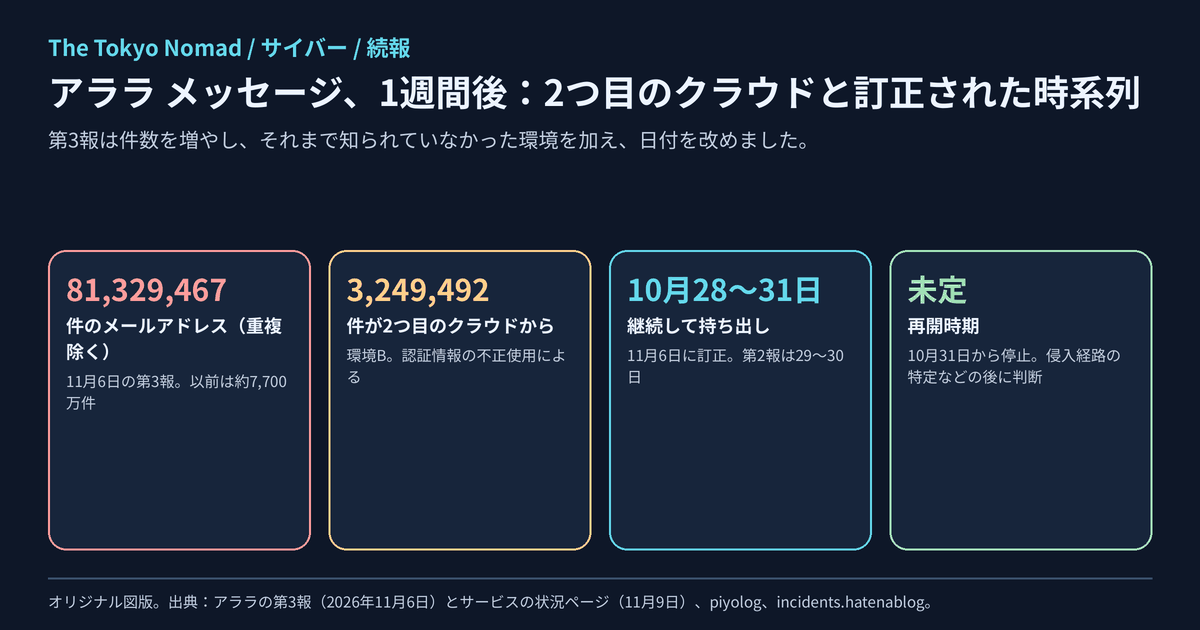
アララの第3報は、当サイトが11月3日に伝えた内容のうち3点を変えました。 国内のメール配信基盤の侵害の分析では、アララ メッセージを経由して持ち出された件数を約7,700万件としていました。11月6日の第3報は、攻撃者が不正に使われた認証情報で入った2つ目のクラウド環境を加え、重複を除いた総数を81,329,467件としました。また、データが持ち出された期間を、第2報の示したより狭い時間帯から、10月28日からサービスを止めた10月31日までの継続へと訂正しています。さらに、自らの発表でアララとの関係を示した組織は194になりました。本稿は、何が変わったか、当サイトの記述のどこが違っていたか、そして契約企業が今すべきことをまとめます。
影響を受けたもの、受けていないもの
アララの第3報(11月6日)とサービスの状況ページ(11月9日15時)に基づく状況です。件数はメールアドレスの数で人数ではなく、区分の間で重複があります。
| 対象 | 状況 | 分かっていること |
|---|---|---|
| 持ち出されたメールアドレスの総数(重複を除く) | 影響あり(確認済み) | 81,329,467件。第2報の区分ごとの件数を重複を除かずに合算すると80,386,187件でした。 |
| サービス経由(環境A) | 影響あり(確認済み) | 78,102,937件(第2報は約7,700万件)。メールアドレスのみが31,346,375件、氏名や生年月日などの属性情報を伴うものが46,756,562件。 |
| 第1報の共用環境 | 影響あり(確認済み) | 2,842,400件(3,386,187件から修正)。メールアドレスのみが2,507,311件、属性情報を伴うものが335,089件。 |
| 環境B(別のクラウド) | 影響あり(新たに確認) | 3,249,492件のメールアドレスのみ。10月28〜31日に、不正に使われた認証情報で持ち出されました。アララは10月31日に認証情報を無効化し、環境を停止しました。 |
| 受信者の受信箱 | 変更なし | 第3報は、第2報の最大約713万通の不審メールに変更はないとしています。 |
| クレジットカード番号 | 保持なし | アララはカード番号を保有していないとしています。 |
| サービス | 停止中、再開時期は未定 | アララ メッセージとASP repicaは10月31日14時50分から停止しています。再開は、侵入経路の特定、認証情報の全面的な変更、安全性の確認を行ったうえで判断するとしています。 |
何が変わったか、どこが違っていたか
2つ目のクラウド。 第2報が扱っていたのは、サービス自身のクラウド(環境A)と共用環境でした。第3報は、別のクラウドにある環境Bを加えました。攻撃者は10月28日から31日にかけて、不正に使われた認証情報でここに入っています。アララは、第2報の時点でこの環境を調査中で、持ち出しの範囲と件数を確認できていなかったとしています。
総数は増え、1つの件数は減った。 環境Bを加えて重複を除くと81,329,467件で、第2報の区分を合算した数より約94万件多くなります。一方、共用環境の件数は3,386,187件から2,842,400件に減りました。第3報は、「最大約380社」には共用環境の61社と環境Bの社数がすでに含まれていたとしています。
日付。 当サイトの記事は、契約企業のサーバー97台からのデータの持ち出しを10月29日1時36分〜30日2時22分としていました。これはアララの第2報の時系列のとおりです。アララは11月6日、契約企業に個別に伝えた内容を訂正し、データは10月28日からサービスを止めた10月31日まで、サーバーごとに異なる日時で継続して持ち出されていたとしました。以前の期間を個人情報保護委員会への報告や社内の説明に使った契約企業には、訂正を求めています。当サイトも元の記事を訂正しました。
1つの明確化。 10月27日のアクセスは偵察でした。不正ログインと最初の持ち出しは10月28日です。
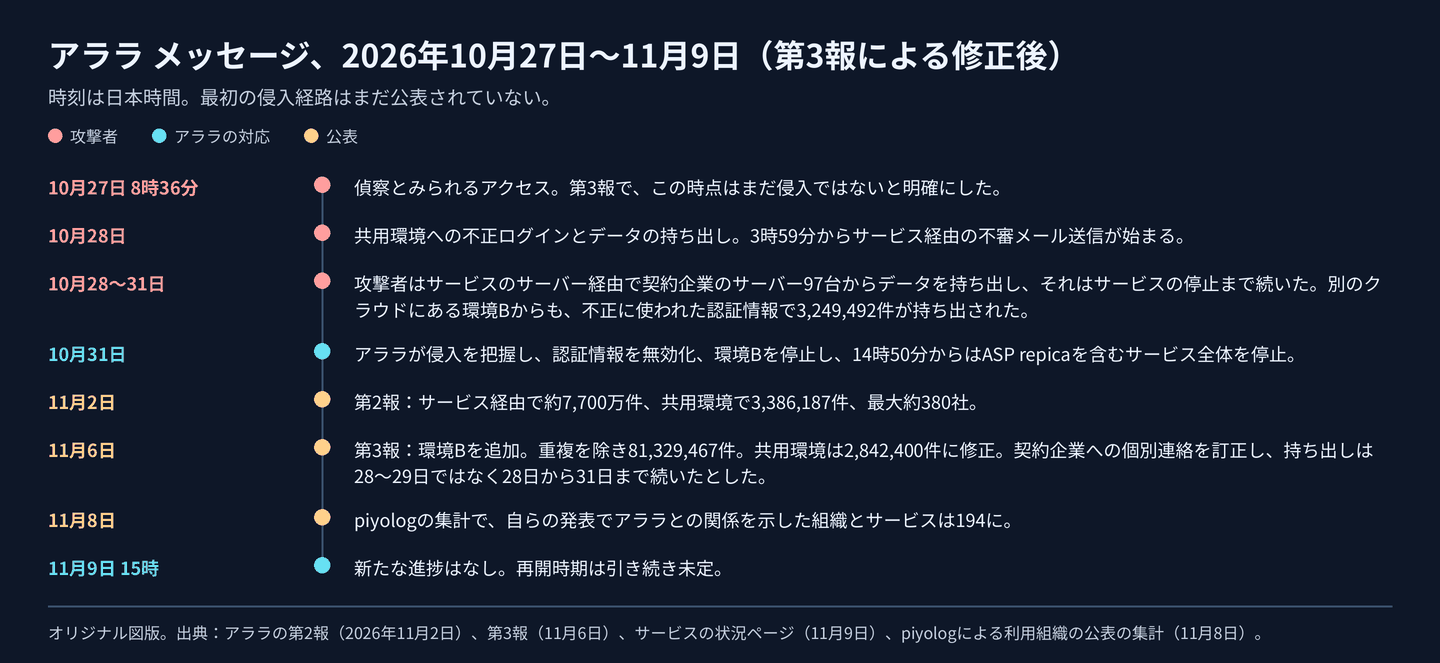
図1:アララの第2報、第3報、サービスの状況ページをもとに作成したオリジナル図版。時刻は日本時間です。
その後に公表した組織
piyologの集計では、11月8日までに194の組織とサービスが、自らの発表でアララとの関係を示しました。11月4日時点の125から増えています。この数は地域通貨9サービスを含み、マーケティングツールの事業者など中継する10者を除いています。
新たな公表のうち大きなものには、委託先の名前を出していないものがあり、そのままアララの件数に足すべきではありません。ほっともっとを運営するプレナスは、外部委託先のメールマガジン配信サービスから、10月28日から31日にかけて、メールアドレス、氏名、生年月日、電話番号を含む会員情報が最大約700万件流出したとしています。AIRDOは、外部のメール配信システムからメールアドレスが最大673,920件流出したとしています。どちらもアララの日付と合い、piyologはアララの項に挙げていますが、どちらの発表も委託先の名前を出していません。
攻撃者の視点
| 段階 | ATT&CK | アララの説明 |
|---|---|---|
| 認証情報で別のクラウドに入る | T1078.004 Valid Accounts: Cloud Accounts | 10月28〜31日、不正に使われた認証情報で環境Bに侵入。 |
| 1台から多数のサーバーへ広がる | TA0008 Lateral Movement | サービスのサーバー1台を経由して多数のサーバーへ。契約企業のサーバー97台からデータを持ち出し。 |
| 止められるまで持ち出し続ける | TA0010 Exfiltration | 10月28日から31日の停止まで、サーバーごとに継続。 |
新しい事実が重要な理由は1つです。動作する認証情報で、別のクラウドにまで届いた攻撃者は、最初に破ったサーバーの先にまでアクセスできていました。その認証情報がどこから来たのかは、アララがまだ答えていない問いです。
契約企業が今すべきこと
- 個人情報保護委員会への報告の期間を訂正する。 10月28〜29日や第2報の狭い時間帯で報告していた場合は、アララが求めるとおり10月28〜31日に改めてください。
- 環境Bに含まれていたかを確かめる。 アララは環境Bの契約企業に個別に連絡するとしています。連絡がなければ問い合わせ、自社の件数も確認してください。
- 当面はアララなしで配信する前提にする。 再開時期は未定で、アララ自身の再開の条件は、侵入経路の特定、認証情報の全面的な変更、安全性の確認です。戻る前に、その3点の裏付けを求めてください。
- 再開時には、渡していたものを変更する。 アララ側の対応にかかわらず、管理画面のパスワードとAPIキーを変更してください。
- アララやrepicaを経由して提供している場合は、取引先に知らせる。 アララとの関係を公表した組織の多くは、自ら契約したのではなく、マーケティングツールやシステム事業者を経由していました。
名簿に載っている人は、この件に関するメッセージに注意してください。アララは、パスワードやクレジットカード情報の入力を求めるメールを送ることはないとしています。
まだ停止中のもう1つの配信基盤については、ブラストメールの続報にまとめています。
まだ分かっていないこと
- 攻撃者が最初にどう侵入したか。 アララは「Webサーバーの脆弱性」と「システム環境における問題」としか述べていません。
- 環境Bの認証情報がどこから来たか。
- サービスがいつ再開するか。
- 契約企業ごとの件数。 アララは個別に順次案内しています。
- 委託先の名前を出していない公表のうち、どれが本当にアララの件か。
出典と更新履歴
- アララ:第3報(PDF)、2026年11月6日
- アララ:サービスの状況(11月6日の訂正を含む)、2026年11月9日更新
- アララ:第2報(PDF)、2026年11月2日
- piyolog:アララ メッセージ、2026年11月8日更新
- incidents.hatenablog:アララで新たなメールアドレスの流出を確認、計約8,132万件、2026年11月6日
- プレナス:ほっともっとのメールマガジン配信サービス(PDF)、2026年11月4日 · 日本経済新聞
- AIRDO:メール配信システムへの不正アクセス、2026年11月5日
- MITRE ATT&CK:T1078.004 Cloud Accounts · TA0008 Lateral Movement · TA0010 Exfiltration
2026年11月9日: 11月3日の分析の続報として初版を公開し、元の記事の持ち出しの期間を訂正しました。アララの第3報とサービスの状況ページは直接読みました。11月6日付のニュースページは当サイトの取得ツールにエラーを返したため、PDFの報告と状況ページに拠っています。各数値はpiyologまたはincidents.hatenablogと照合しました。アララが侵入経路を明らかにした時点、または再開時期を示した時点で更新します。