
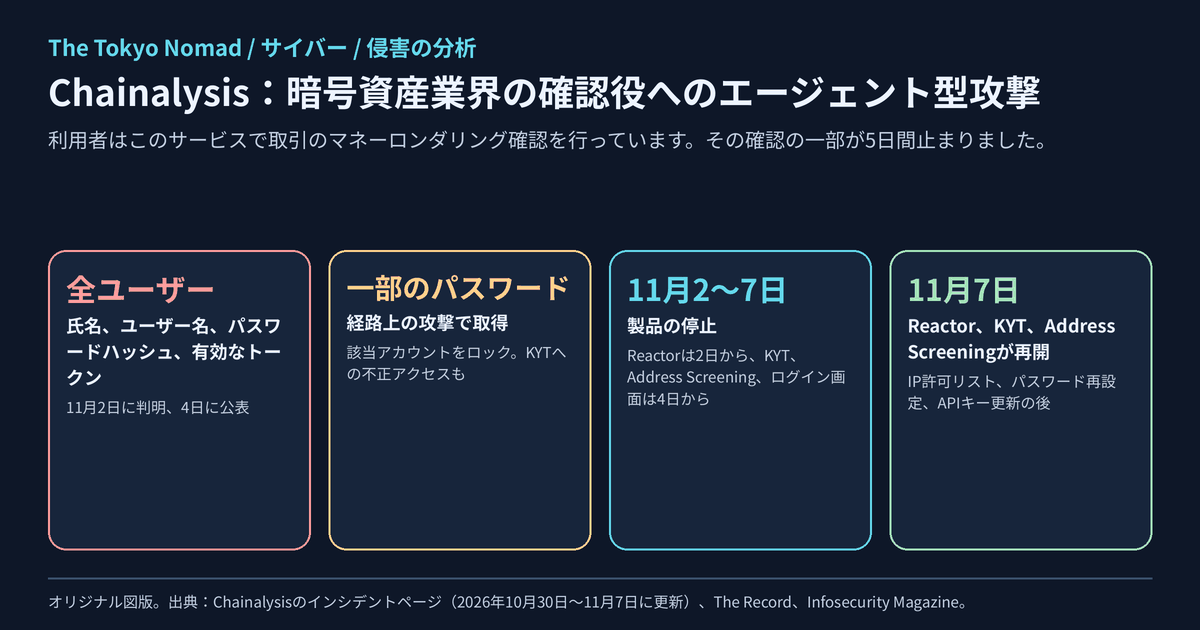
多くの暗号資産事業者がマネーロンダリングの確認に使うソフトウェアを提供するChainalysisが、「攻撃的なエージェント型の手法」による侵害を公表しました。 10月30日の初報は、触れられたのはユーザーの基本情報だけで、認証情報やトークンが盗まれた証拠はないとしていました。11月4日までに状況は変わりました。全ユーザーの氏名、ユーザー名、パスワードハッシュ、有効なトークンが露出し、一部のパスワードが「経路上の攻撃(on-path attack)」で取得され、一部の顧客の確認用アカウントに不正アクセスがありました。主要な製品は最長5日間止まりました。本稿は確認済みのこと、同社の更新に基づく時系列、「エージェント型」という説明から分かることと分からないこと、そして利用者がすべきことを順に扱います。
影響を受けたもの、受けていないもの
2026年11月7日の同社の更新時点の状況です。Chainalysisはユーザー数や組織数を公表していません。
| 対象 | 状況 | 分かっていること |
|---|---|---|
| ユーザーの基本情報 | アクセスあり(10月30日確認) | プラットフォームに登録されたユーザーのID、氏名、メールアドレス、組織での役割のラベル。 |
| 氏名、ユーザー名、パスワードハッシュ、有効なトークン | 全ユーザーで露出(11月4日確認) | 11月2日(月)に判明し、11月4日に公表したとしています。 |
| 一部の顧客のパスワード | 露出(11月4日確認) | 「経路上の攻撃」で取得。同社はこの経路を封じたとしています。該当アカウントはロックされ、パスワードの再設定が必要です。 |
| KYTのアカウント | 一部で不正アクセス(11月4日) | 不正アクセスがあったとみられる顧客に個別に通知しました。 |
| 調査データ | アクセスの証拠なし(同社の説明) | グラフ、メモ、ケース。11月4日の更新時点。 |
| 帰属データ | 改ざんの証拠なし(同社の説明) | 11月4日の更新時点。 |
| Binanceの盗難との関係 | 無関係(同社の説明) | 初報で明記。 |
| サービス | 大部分が再開(11月7日) | Reactor、KYT、Address Screeningは追加の保護策とともに11月7日に再開。Data SolutionsとChain(Beta)は再開の対象に挙がっていません。 |
Chainalysisを利用している組織は、 同社が求めるとおり、全ユーザーのパスワードを再設定し、発行されたAPIキーをすべて更新してください。同社自身が勧めているように、再設定メールのリンクではなくログインページに直接アクセスしてください。侵害の後には、偽の再設定メールが続くことがよくあります。Chainalysisのパスワードをほかで使い回していた場合は、そちらも変更してください。
何が起きたか
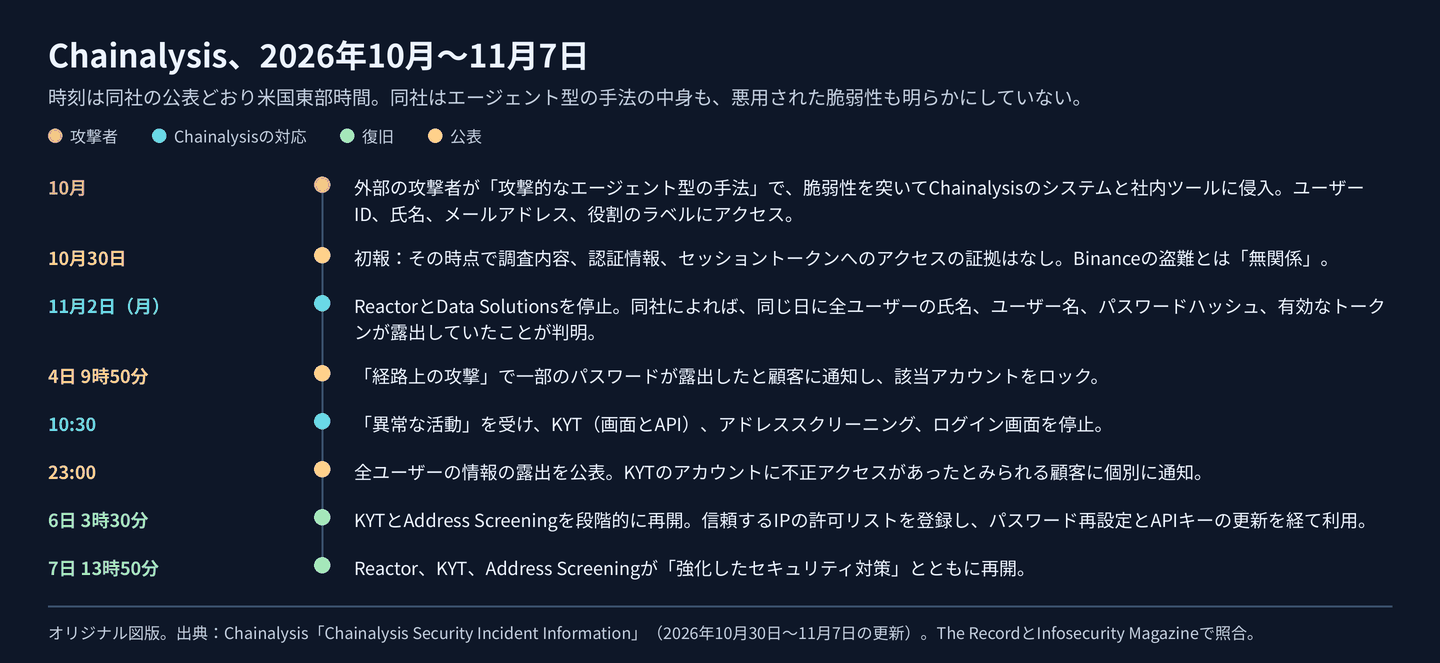
図1:Chainalysisのインシデントページの更新をもとに作成したオリジナル図版。時刻は公表どおり米国東部時間です。
目立つ点が2つあります。1つは、5日で説明が大きく変わったことです。10月30日の初報は、認証情報やセッショントークンへの不正アクセスの「証拠は見つかっていない」としていましたが、11月4日には全ユーザーのパスワードハッシュと有効なトークンが露出したとしました。もう1つは、公表後も攻撃者が活動していたことです。同社は11月4日、新たに導入した監視でその日に「異常な活動」を見つけ、確認用の製品とログイン画面を停止しました。
「エージェント型」から分かること、分からないこと
Chainalysisは、「攻撃的なエージェント型の手法を使ってChainalysisのシステムと社内ツールに不正にアクセスする外部の攻撃者を検知した」とし、「悪用された脆弱性」を修正してきたこと、「業界全体でAIを使ったサイバー攻撃が増えている」ことを述べています。「進行中の多方面からのサイバー攻撃」という表現も使っています。一方、エージェントが何をしたのか、どの脆弱性が使われたのか、攻撃者がエージェントを使っていたとどう判断したのかは明らかにしていません。
したがって、今のところこの説明は証拠ではなく呼び名です。当てはまるのは、当サイトが日本を狙うAI攻撃基盤の分析で扱った型、つまり多くの弱点を素早く探り、最初の入口が閉じられても攻め続ける自動化された道具です。実務上の教訓は呼び名に左右されません。速く執拗な攻撃者が、「基本情報だけ」だった事案を1週間で全ユーザーの認証情報の露出に変えました。インシデントの最初の範囲の見立てを、最後の見立てにしてはいけません。
コンプライアンスの委託先が特別な理由
KYTとアドレススクリーニングは、同社の言葉では「コンプライアンスのための取引監視製品」で、マネーロンダリングの検知に使われます。そのため今回の侵害には、一般的なSaaSの侵害にはない影響が3つあります。以下は当サイトの見方で、同社の説明ではありません。
- 確認が止まった。 11月4日から6日までの約2日間、顧客はKYTを画面からもAPIからも使えませんでした。各社はその間の取引をどう扱ったかを把握しておく必要があります。
- 秘密性と同じくらい完全性が重要。 リスクスコアや帰属データを書き換えられる攻撃者がいれば、確認を経た事業者の中で資金の移動を隠せます。同社はそうした改ざんの証拠はないとしており、これは問い続けるべき点です。
- 鍵は顧客のシステムにある。 事業者をKYTにつなぐAPIキーは、その事業者自身のシステムに保管されています。更新するのは委託先ではなく顧客です。
攻撃者の視点
| 段階 | ATT&CK | Chainalysisの説明 |
|---|---|---|
| インターネットに公開された弱点を突く | T1190 Exploit Public-Facing Application | 「悪用された脆弱性」。修正済みで、名前は公表されていない。 |
| プラットフォームのユーザー情報を読む | T1213 Data from Information Repositories | ユーザーID、氏名、メールアドレス、役割のラベル。その後、全ユーザーのユーザー名とパスワードハッシュ。 |
| トークンを奪う | T1528 Steal Application Access Token | 「全ユーザーの有効なトークン」が露出。 |
| 通信途中でパスワードを取得する | T1557 Adversary-in-the-Middle | 「経路上の攻撃」で一部のパスワードが露出。 |
| 顧客のアカウントを使う | T1078 Valid Accounts | 一部のKYTアカウントに「不正にアクセスされたとみられる」。 |
防御側の視点
- 委託先が発行したものはすべて更新し、保管場所を探す。 パスワード、APIキー、自社のシステムが使うトークンです。更新の前に、コード、CIの設定、シークレットの保管場所からChainalysisのキーを探し、何かが黙って止まらないようにしてください。
- 11月2日から7日までのアカウントを確認する。 その期間のログイン、APIの利用、設定やユーザーの変更を調べ、通知を受けた場合は同社が把握したアカウントの動きの提供を求めてください。
- 委託先が止まる場合に備える。 主な道具なしで2日間、取引をどう確認するかを今決めてください。別の提供元、高額や高リスクの送金の手作業での確認、あるいは一時停止です。
- 最初の範囲の見立てを確定させない。 初期の「認証情報へのアクセスの証拠なし」がどこまで変わりうるかを、同社自身のお知らせが示しています。自社のインシデントの報告も、委託先への質問も、それを前提に組み立ててください。
- 続くフィッシングに備える。 露出した氏名、メールアドレス、役割のラベルは、パスワード再設定や「セキュリティ更新」を装う、もっともらしい罠の材料になります。
この種の攻撃者が委託先の中にいる場合の最初の判断は、当サイトのAIを使った侵入への対応プレイブックにまとめています。
| チーム | 対応 | 完了の目安 |
|---|---|---|
| Third-party Risk | 自社アカウントの動きの記録、自社ユーザーについて露出した情報、最終的な調査結果をChainalysisに求める | 書面の回答を受領 |
| IT Operations | パスワードの再設定、APIキーの更新、信頼するIPの登録、2段階認証の必須化 | 古いキーを無効化し、全ユーザーが再設定済み |
| SIEM | 登録したアドレス以外からのChainalysisの認証情報の利用に警報を出す | ルールが稼働しているか、できないことが記録されている |
まだ分かっていないこと
- 「エージェント型の手法」が何だったか。 同社はそれをどう見分けたのか。
- どの脆弱性が、どのシステムで悪用されたか。
- 経路上の攻撃がどこで起きたか。 いくつのパスワードが取得されたか。
- 何人のユーザー、何社が影響を受けたか。 いくつのKYTアカウントに不正アクセスがあったか。
- 露出したトークンが使われたか。 Data SolutionsとChain(Beta)は再開したか。
Chainalysisは、この事案が、当サイトの北朝鮮の偽の採用担当者と偽の応募者の分析で扱ったBinanceの盗難とは無関係だとしています。
出典と更新履歴
- Chainalysis:Chainalysis Security Incident Information、2026年10月30日〜11月7日更新
- The Record:Chainalysis、「エージェント型」の手法を含む侵害で全ユーザーに影響
- Infosecurity Magazine:Chainalysis、「攻撃的なエージェント型」攻撃の後に顧客へ警告
- The Hacker News:Chainalysisの侵害で全ユーザーの認証情報が露出、2026年11月6日
- MITRE ATT&CK:T1190 · T1213 · T1528 · T1557 · T1078
2026年11月9日: 初版を公開。Chainalysisのインシデントページの更新をすべて読み、主な点をThe Record、Infosecurity Magazine、The Hacker Newsと照合しました。11月6日と7日の再開に関する更新は、現時点では同社のページにのみ掲載されています。引用は同社のページを当サイトが訳したものです。同社が調査結果を公表した時点で更新します。